



Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

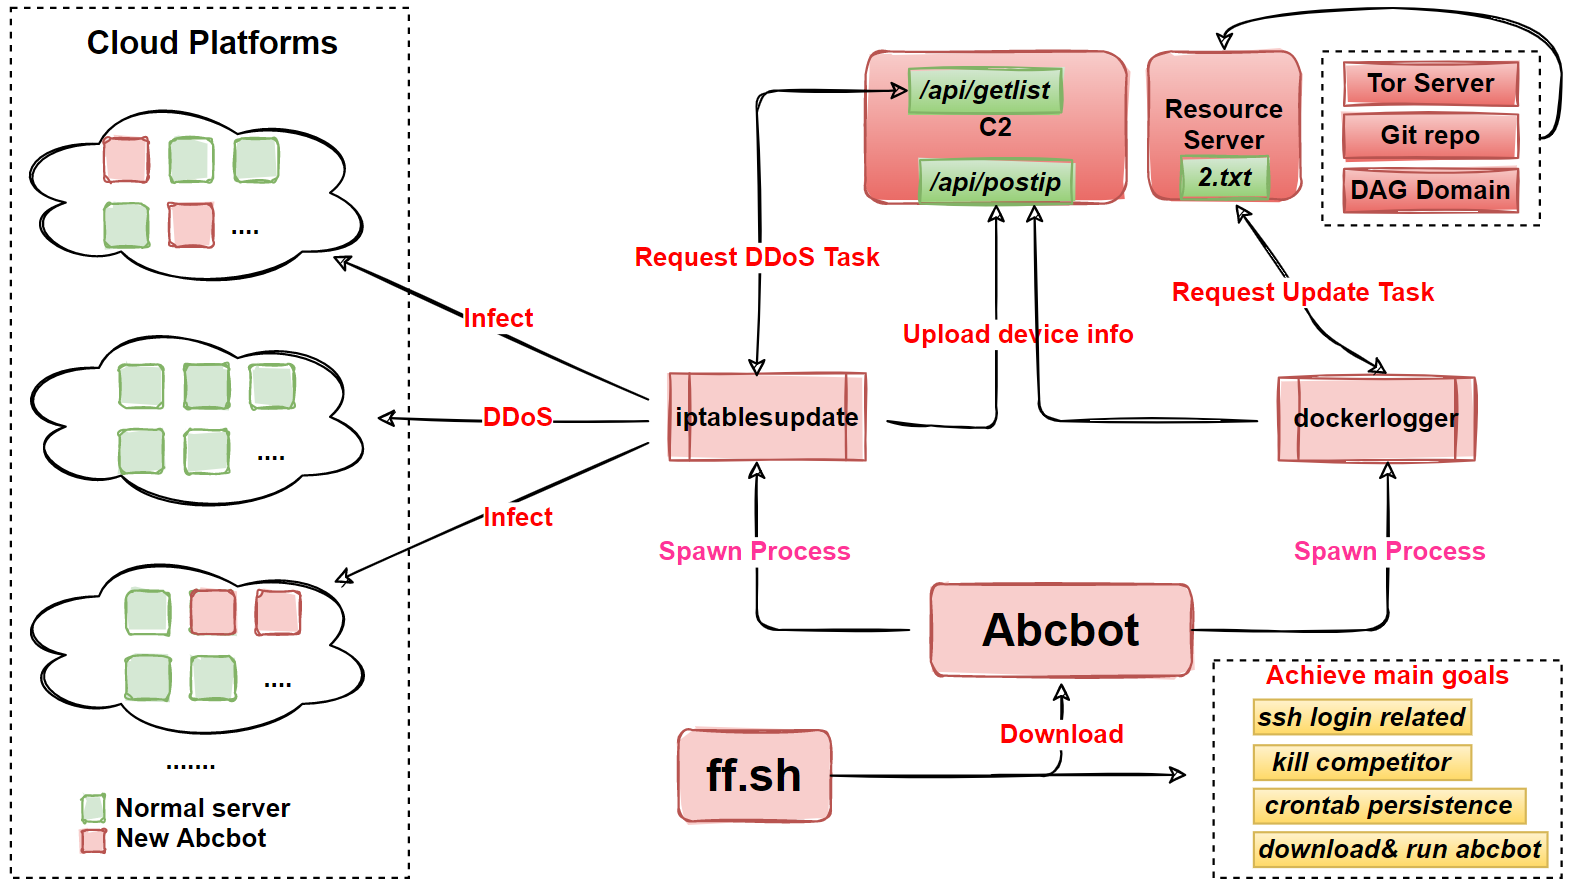
По данным китайской ИБ-компании Qihoo 360, авторы объявившегося в июле Linux-зловреда с функциональностью червя постоянно его совершенствуют. В настоящее время Abcbot, как его именуют эксперты, умеет обновлять себя, использовать генератор доменов (DGA) для связи с C2, настраивать веб-сервер и проводить DDoS-атаки.

Первоначально вредонос представлял собой простенький сканер для проведения атак на серверы подбором паролей или через эксплойт уязвимостей. Используемые с этой целью шелл-скрипты подробно разобрали в прошлом месяце эксперты Trend Micro.

На тот момент Abcbot выступал в роли угонщика чужих мощностей, взламывая серверы в облаках для добычи криптовалюты. Эти атаки были примечательны тем, что зловред прибивал при этом штатные процессы, связанные с мониторингом и выявлением проблем безопасности, а также сбрасывал пароли к аккаунтам Elastic Cloud.

Анализ новейшей (шестой по счету) версии Abcbot показал, что он по-прежнему собирает и отсылает на С2-сервер информацию о зараженной системе, а также проводит сканирование портов в поисках других уязвимых Linux-машин. Кроме этого, зловред запускает на зараженном устройстве веб-сервер и ожидает команд (порт 26800) на проведение DDoS-атак.


Первоначальный вариант реализации DDoS-функциональности в Abcbot был многоступенчатым: бот каждый раз загружал с удаленного сервера исходный код руткита ATK, модифицировал его и перенаправлял полученную команду этому модулю.

В конце прошлого месяца зловред обрел собственный, кастомный компонент для проведения DDoS-атак, который поддерживает следующие техники:

  • tls Attack
  • tcp Attack
  • udp Attack
  • ace Attack
  • hulk Attack
  • httpGet Attack
  • goldenEye Attack
  • slowloris Attack
  • bandwidthDrain Attack

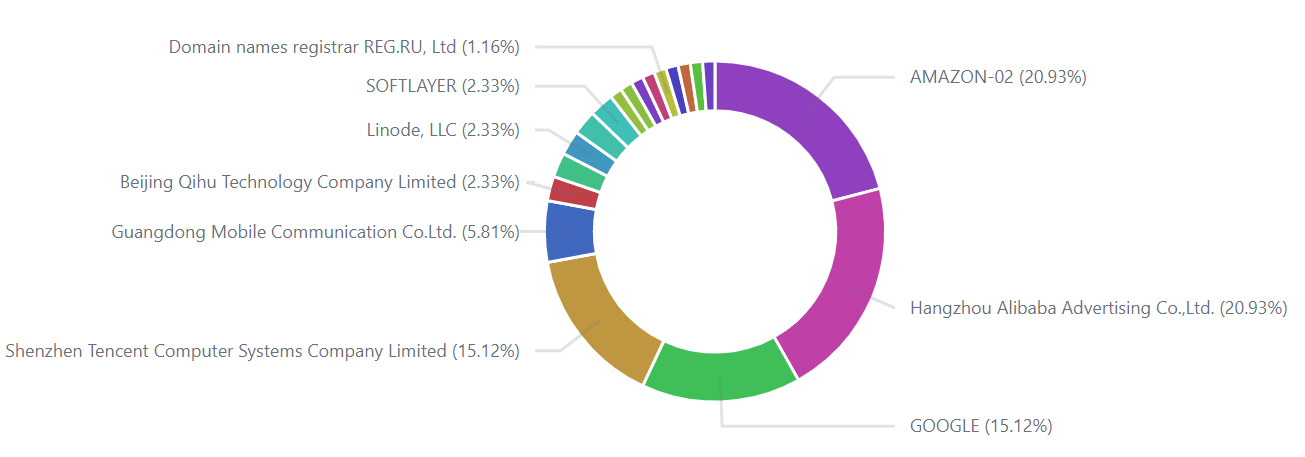
Размеры ботнета, созданного на основе Abcbot, пока невелики. По данным Qihoo 360, в настоящее время он охватывает 260 хостов (IP-адресов).

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru