



Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

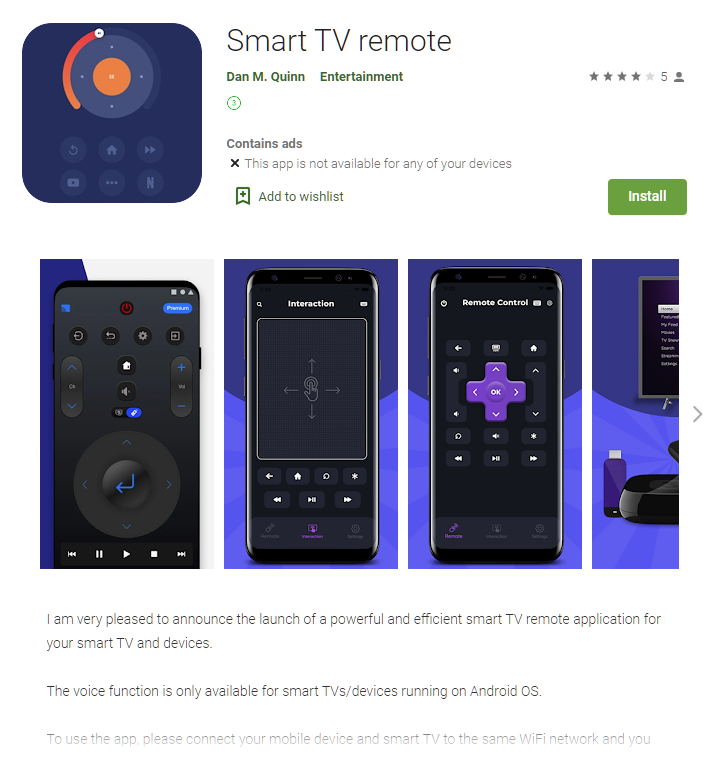
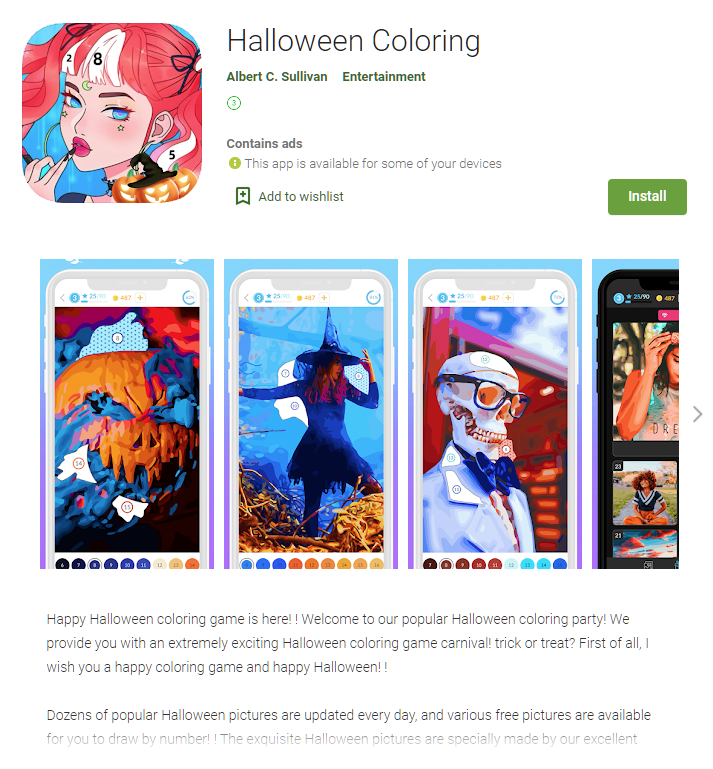
В официальном магазине приложений для Android обнаружили две программы, скрывающие печально известный троян, заточенный под эту мобильную операционную систему. «Smart TV remote» и «Halloween Coloring» скачали по меньшей мере 1000 пользователей.

На возвращение знаменитого «Джокера» обратила внимание Татьяна Шишкова, аналитик вредоносных программ из компании «Лаборатория Касперского». Шишкова сознательно упомянула имена опасных приложений, чтобы пользователи ненароком не скачали их.


Если вы незнакомы с этой киберугрозой, важно отметить, что Android-вредонос Joker успел порядком потрепать нервы пользователям мобильных устройств. Эта программа любит подписывать жертв на платные сервисы без их ведома и согласия.

Например, в прошлом месяце «Джокер» использовал имя популярного веб-сериала «Игра в кальмара» (Squid Game), чтобы пробраться на девайсы как можно большего количества пользователей.

Вредоносная программа также отличается возможностью перехватывать СМС-сообщения, список контактов и другие данные, хранящиеся на устройстве. Само собой, все похищенные сведения передаются оператору.

В середине июля, кстати, «Джокер» совершил очередной налёт на официальный магазин приложений Google Play Store. Разработчики вредоноса использовали целый ряд трюков для обхода сканеров.

Специалисты BleepingComputer изучили последние семплы, скрывающиеся в легитимных приложениях «Smart TV remote» и «Halloween Coloring». Эксперты выяснили, что пейлоад второй ступени загружается из Amazon AWS.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru