



Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

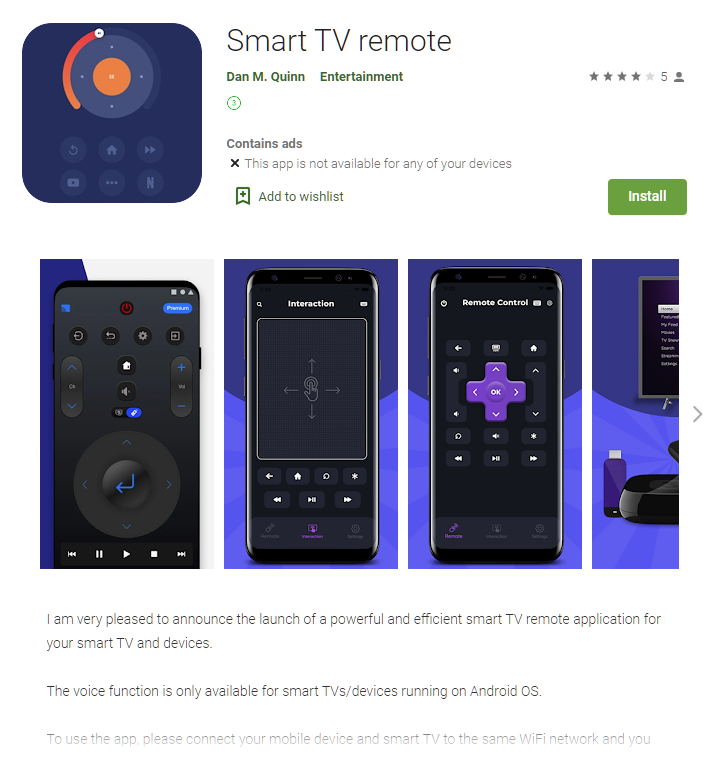
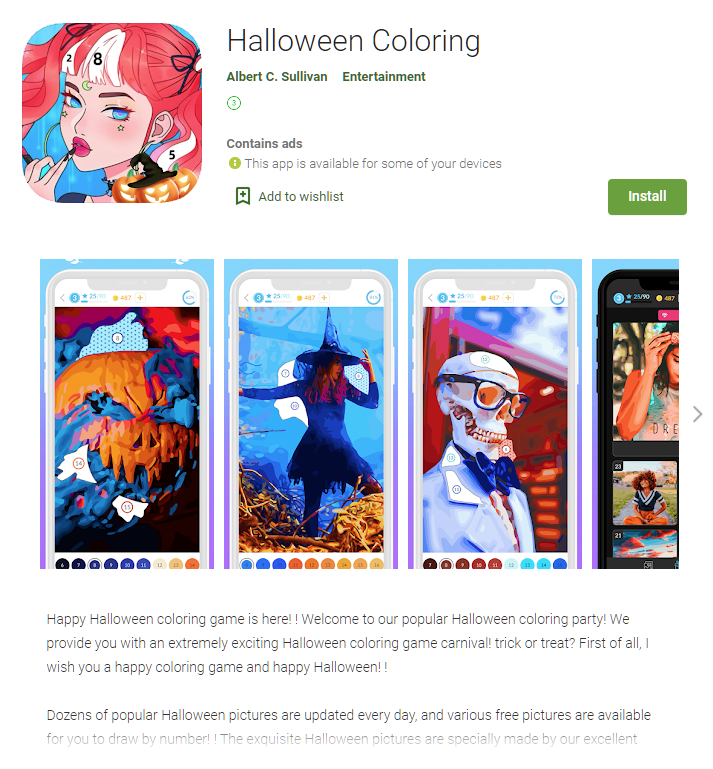
В официальном магазине приложений для Android обнаружили две программы, скрывающие печально известный троян, заточенный под эту мобильную операционную систему. «Smart TV remote» и «Halloween Coloring» скачали по меньшей мере 1000 пользователей.

На возвращение знаменитого «Джокера» обратила внимание Татьяна Шишкова, аналитик вредоносных программ из компании «Лаборатория Касперского». Шишкова сознательно упомянула имена опасных приложений, чтобы пользователи ненароком не скачали их.


Если вы незнакомы с этой киберугрозой, важно отметить, что Android-вредонос Joker успел порядком потрепать нервы пользователям мобильных устройств. Эта программа любит подписывать жертв на платные сервисы без их ведома и согласия.

Например, в прошлом месяце «Джокер» использовал имя популярного веб-сериала «Игра в кальмара» (Squid Game), чтобы пробраться на девайсы как можно большего количества пользователей.

Вредоносная программа также отличается возможностью перехватывать СМС-сообщения, список контактов и другие данные, хранящиеся на устройстве. Само собой, все похищенные сведения передаются оператору.

В середине июля, кстати, «Джокер» совершил очередной налёт на официальный магазин приложений Google Play Store. Разработчики вредоноса использовали целый ряд трюков для обхода сканеров.

Специалисты BleepingComputer изучили последние семплы, скрывающиеся в легитимных приложениях «Smart TV remote» и «Halloween Coloring». Эксперты выяснили, что пейлоад второй ступени загружается из Amazon AWS.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru