



Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

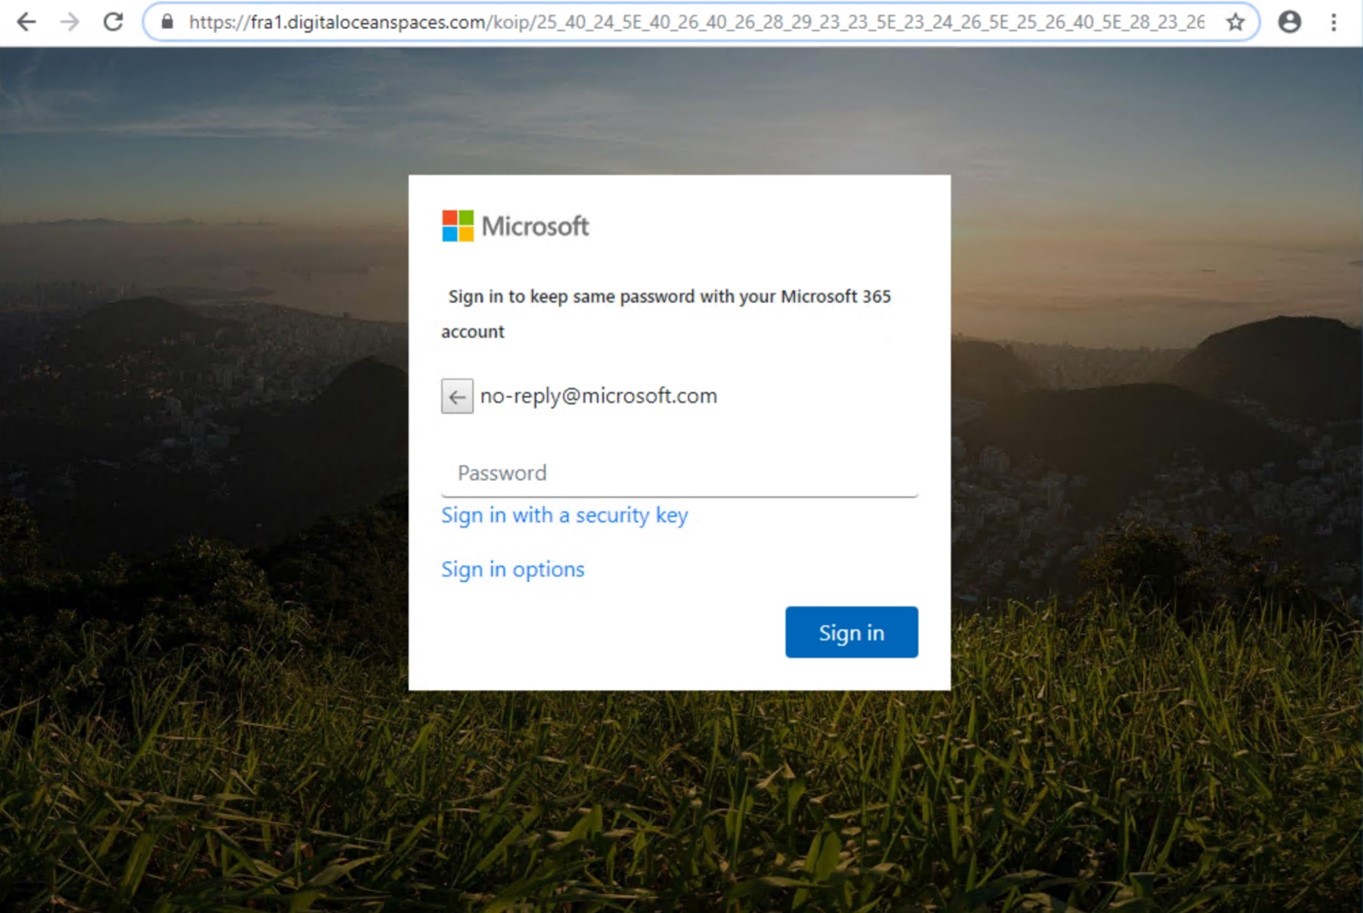
Microsoft предупредила о мощной фишинговой кампании, в ходе которой злоумышленники пытаются добраться до учётных данных сотрудников организаций. Эти атаки отличаются использованием фишингового набора, состоящего из пяти различных компонентов, принадлежащих другим похожим наборам.

На активность фишеров обратила внимание команда Microsoft 365 Defender Threat Intelligence. Впервые новый набор для фишинга попался экспертам на глаза в декабре 2020 года, а позже исследователи присвоили ему имя TodayZoo.

«Злоумышленники могут подобрать для себя наиболее подходящие и эффективные компоненты подобных наборов, поскольку сегодня чёрные онлайн-рынки буквально изобилуют самыми разными вредоносными инструментами. Потом киберпреступники связывают эти тулзы, создавая свой кастомный фишинговый набор. Именно так появился на свет TodayZoo», — пишет команда Microsoft.

Как правило, наборы для фишинга продаются в дарквебе за единовременный платёж. Злоумышленник получает архив, содержащий изображения, скрипты и HTML-страницы. Всё это позволяет ему создать специальные электронные письма, замаскированные под легитимные уведомления, и заманить жертву на веб-страницу, которая соберёт его учётные данные.


В кампании TodayZoo злоумышленники пытаются выдать себя за сотрудников Microsoft. Жертвам объясняют, что им необходимо поменять пароль, так как он может быть скомпрометирован, либо представляют письма как уведомления от факса или сканера.

Интересно, что сам фишинговый набор заимствует код аж у пяти других наборов: Botssoft, FLCFood, Office-RD117, WikiRed и Zenfo. По словам специалистов, этот «монстр Франкенштейна» наглядно демонстрирует развитие инструментов для фишинга.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru