



Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

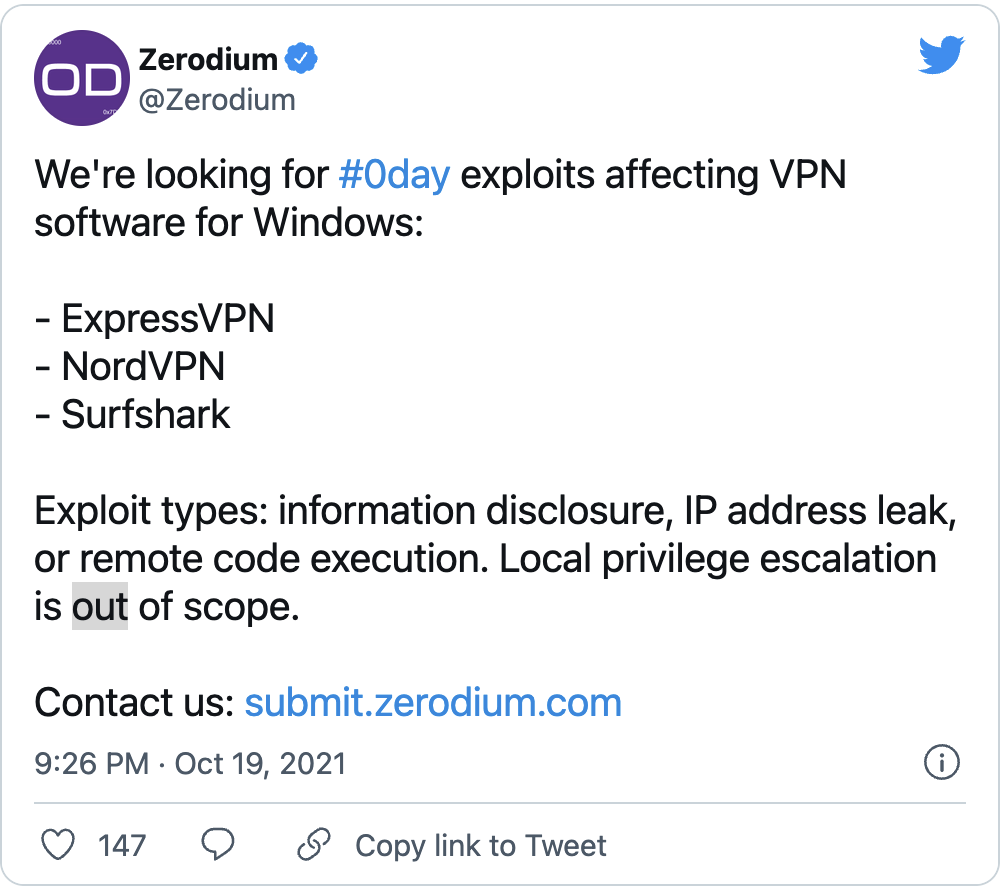
Компания Zerodium, занимающаяся посредничеством при продаже и покупке эксплойтов, ищет уязвимости нулевого дня (0-day) в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

На официальном сайте Zerodium есть специальная программа, в которой могут принять участие исследователи в области кибербезопасности. В рамках этой инициативы специалисты могут продать свои эксплойты и заработать приличную сумму, которая может доходить до 2,5 миллионов долларов.

Сейчас представители Zerodium объявили о заинтересованности в уязвимостях нулевого дня, затрагивающих популярные VPN-клиенты. В Твиттере компания перечислила типы эксплойтов, за которые исследователи могут получить вознаграждения:

  1. Возможность раскрытия информации.
  2. Утечка IP-адреса.
  3. Удалённое выполнение кода.


Zerodium отдельно обозначила, что локальное повышение привилегий остаётся за рамками этой программы. ExpressVPN, NordVPN и Surfshark VPN — на сегодняшний день крупнейшие поставщики VPN-услуг, управляющие тысячами серверов по всему миру.

Напомним, что в июле Zerodium обещала заплатить 100 тысяч долларов за инструменты для эксплуатации 0-day уязвимостей в VMware vCenter Server.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru