



Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Компания Zerodium, занимающаяся посредничеством при продаже и покупке эксплойтов, ищет уязвимости нулевого дня (0-day) в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

На официальном сайте Zerodium есть специальная программа, в которой могут принять участие исследователи в области кибербезопасности. В рамках этой инициативы специалисты могут продать свои эксплойты и заработать приличную сумму, которая может доходить до 2,5 миллионов долларов.

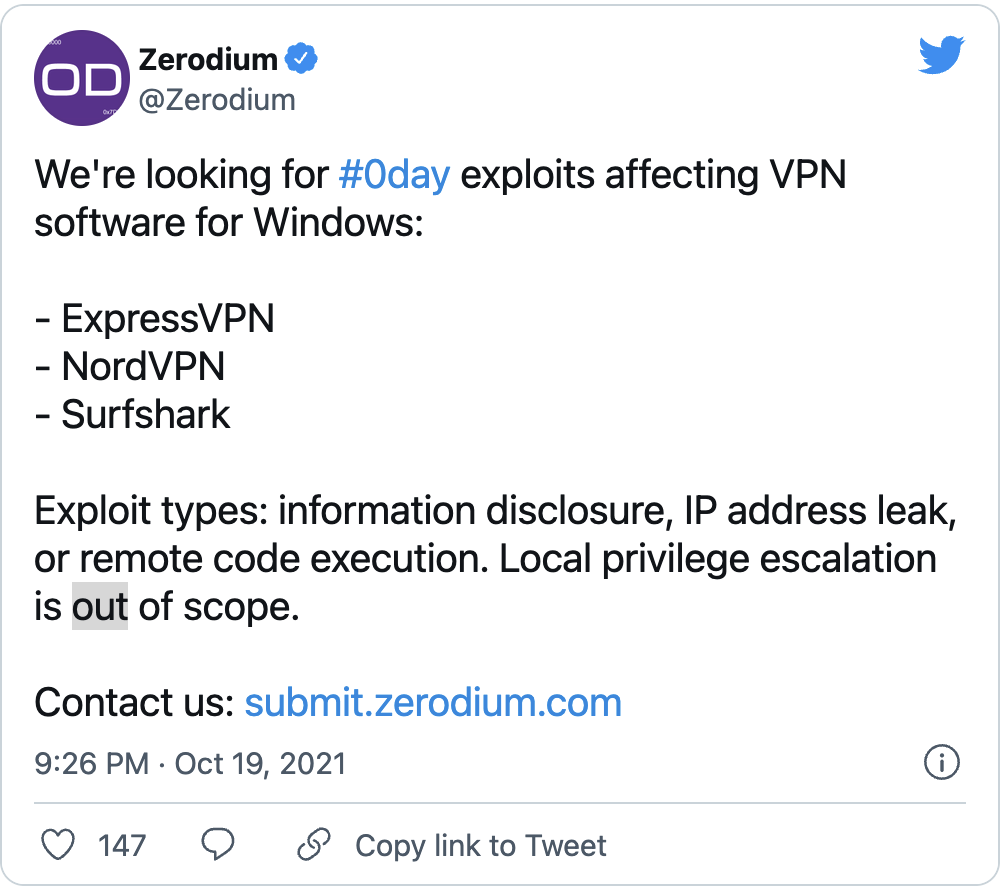
Сейчас представители Zerodium объявили о заинтересованности в уязвимостях нулевого дня, затрагивающих популярные VPN-клиенты. В Твиттере компания перечислила типы эксплойтов, за которые исследователи могут получить вознаграждения:

  1. Возможность раскрытия информации.
  2. Утечка IP-адреса.
  3. Удалённое выполнение кода.


Zerodium отдельно обозначила, что локальное повышение привилегий остаётся за рамками этой программы. ExpressVPN, NordVPN и Surfshark VPN — на сегодняшний день крупнейшие поставщики VPN-услуг, управляющие тысячами серверов по всему миру.

Напомним, что в июле Zerodium обещала заплатить 100 тысяч долларов за инструменты для эксплуатации 0-day уязвимостей в VMware vCenter Server.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru