



Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Zerodium ищет 0-day в Windows-версиях ExpressVPN, NordVPN и Surfshark VPN

Компания Zerodium, занимающаяся посредничеством при продаже и покупке эксплойтов, ищет уязвимости нулевого дня (0-day) в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

На официальном сайте Zerodium есть специальная программа, в которой могут принять участие исследователи в области кибербезопасности. В рамках этой инициативы специалисты могут продать свои эксплойты и заработать приличную сумму, которая может доходить до 2,5 миллионов долларов.

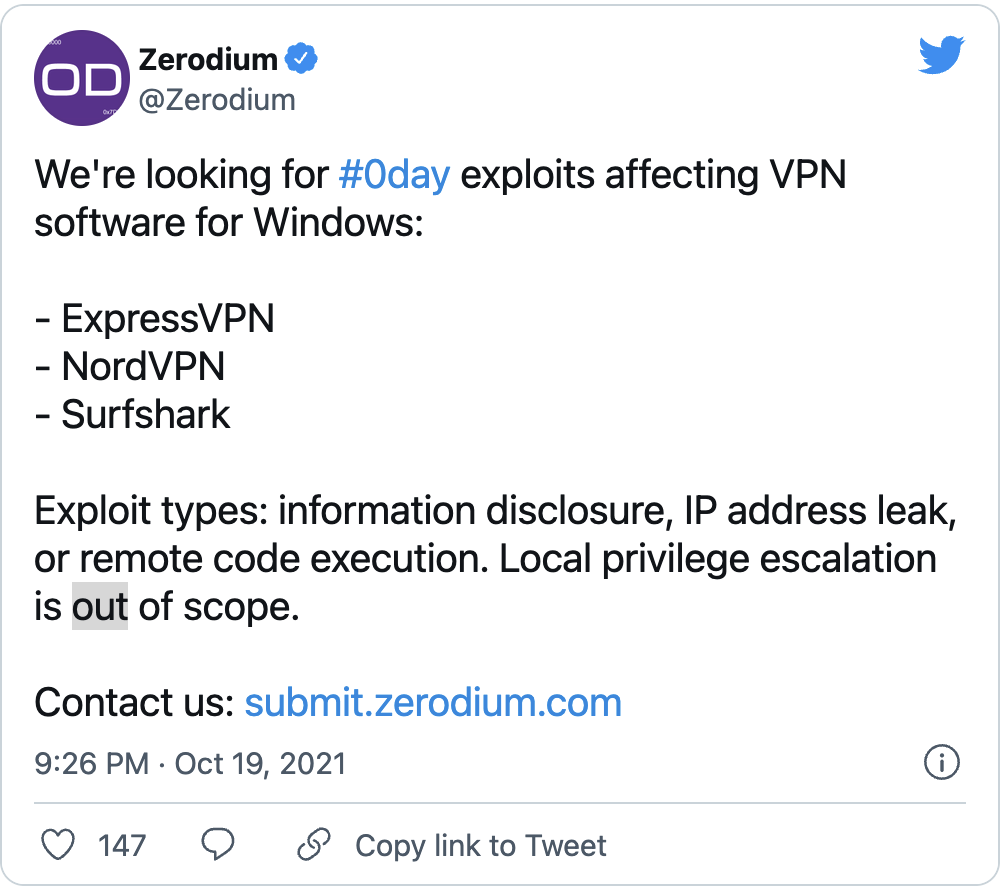
Сейчас представители Zerodium объявили о заинтересованности в уязвимостях нулевого дня, затрагивающих популярные VPN-клиенты. В Твиттере компания перечислила типы эксплойтов, за которые исследователи могут получить вознаграждения:

  1. Возможность раскрытия информации.
  2. Утечка IP-адреса.
  3. Удалённое выполнение кода.


Zerodium отдельно обозначила, что локальное повышение привилегий остаётся за рамками этой программы. ExpressVPN, NordVPN и Surfshark VPN — на сегодняшний день крупнейшие поставщики VPN-услуг, управляющие тысячами серверов по всему миру.

Напомним, что в июле Zerodium обещала заплатить 100 тысяч долларов за инструменты для эксплуатации 0-day уязвимостей в VMware vCenter Server.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru