



Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

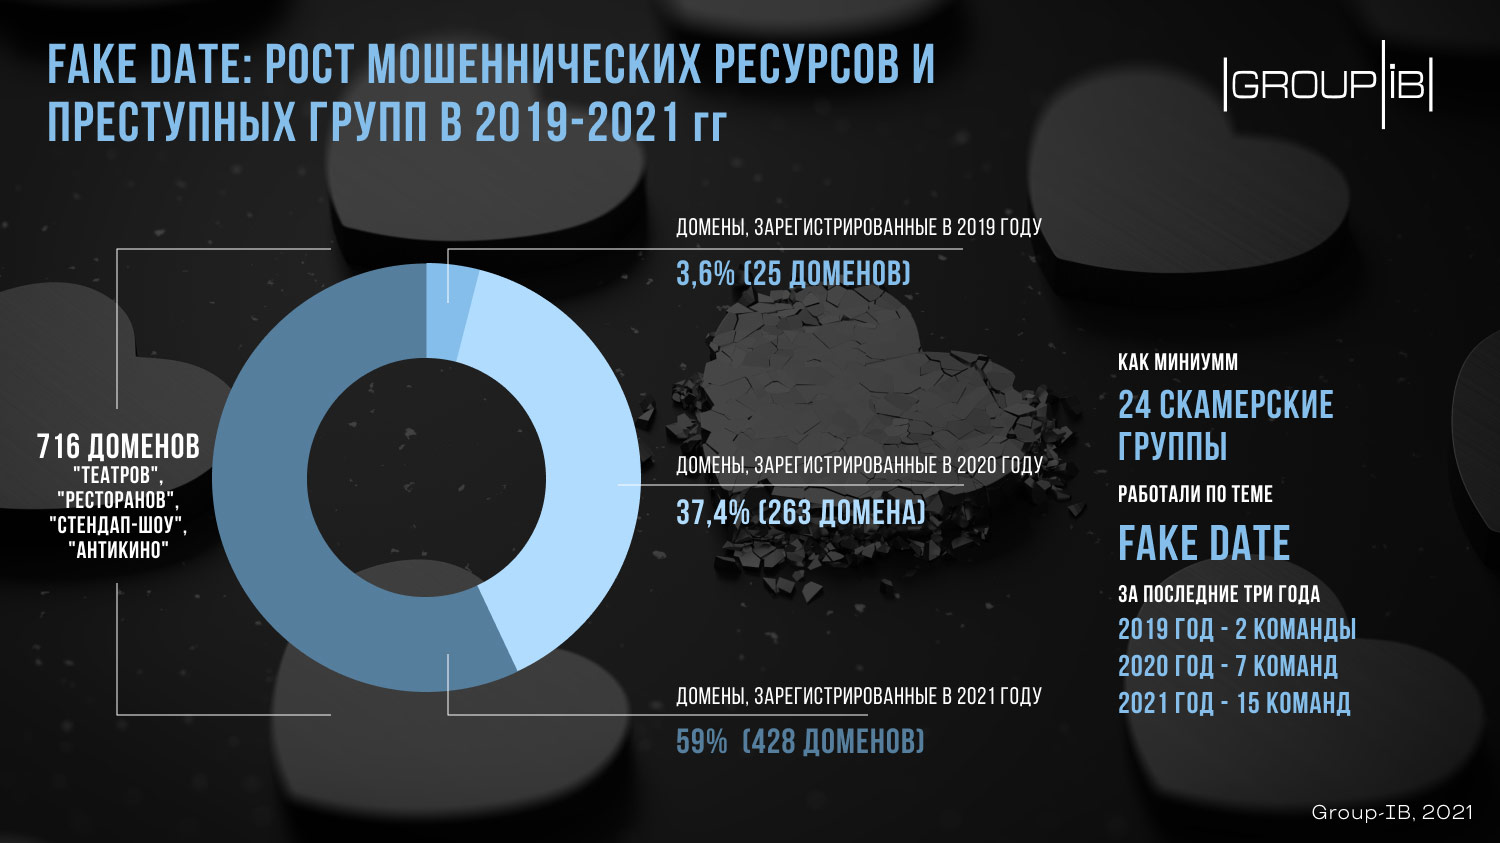
За три года Group-IB выявила более 700 доменов, которые мошенники используют для отъема денег, приглашая своих жертв на свидание в театр, на стендап-шоу или в ресторан. В России по схеме Fake Date работают как минимум два десятка преступных групп; одна из них за год заработала обманом более 18 млн рублей, проведя свыше 7 тыс. транзакций.

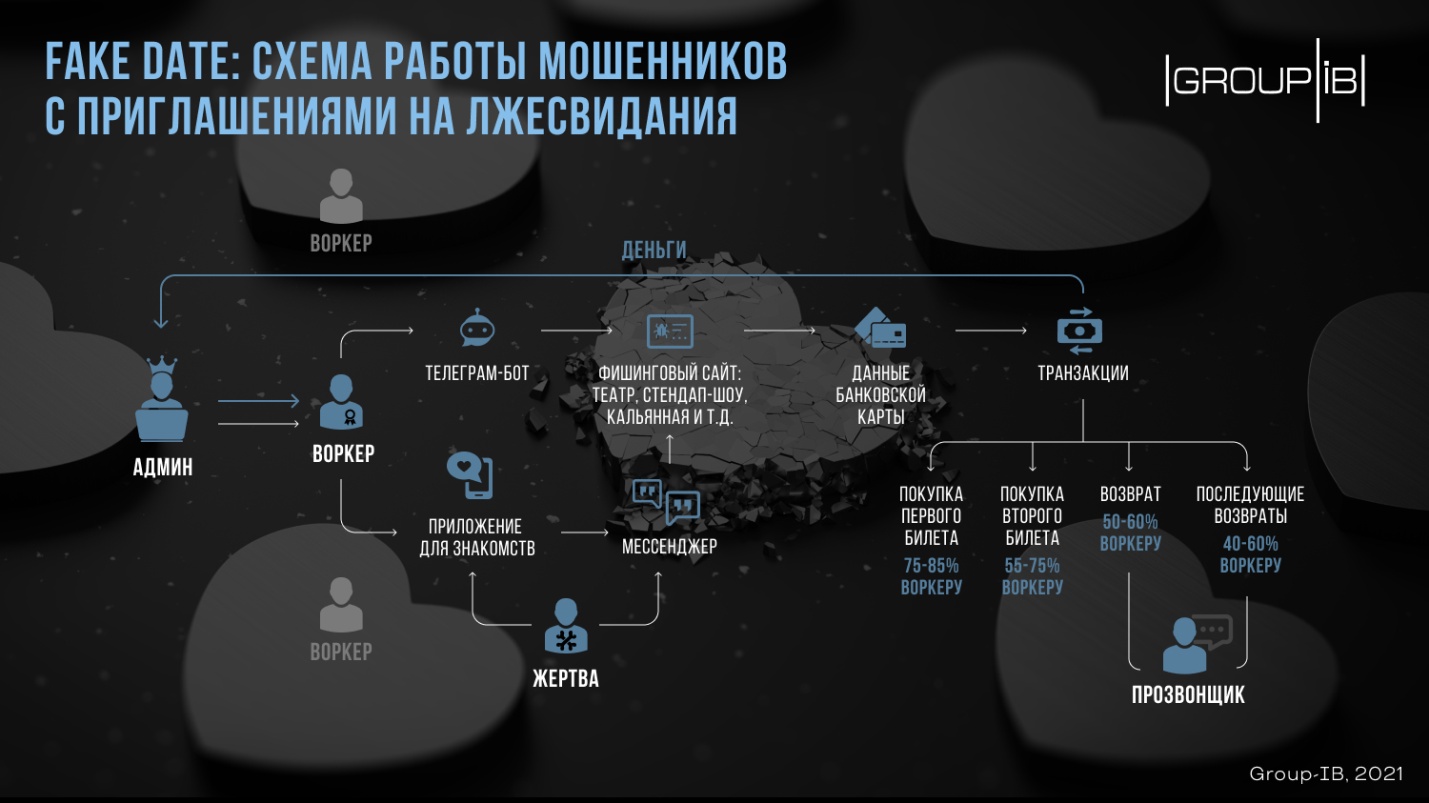
Сценарий Fake Date во всех случаях примерно одинаков. Лжедевушка знакомится в Tinder, Badoo или иной соцсети с мужчиной, быстро переводит диалог в мессенджер (Telegram) и приглашает его на свидание. При этом она сообщает, что у нее есть билет на спектакль или интересное ток-шоу, и предлагает выкупить соседнее место, используя ее QR-код. Пройдя по указанной ссылке, жертва производит оплату — и теряет контакт со своей «возлюбленной».

Первые случаи применения Fake Date в России наблюдатели из Group-IB зафиксировали в 2018 году. С тех пор количество поддельных сайтов, задействованных в этой схеме, значительно увеличилось, как и число ОПГ, промышляющих таким разводом.


В этом году самым популярным местом свидания, куда заманивают романтиков, оказались театры и стендап-шоу (60% поддельных сайтов). На долю ресторанов, спа-клубов и кальянных совокупно пришлось 35% имитаций, созданных мошенниками.

«Работая по схеме Fake Date, мошенники, как правило, предварительно пытаются узнать интересы своего собеседника, составить его психологически портрет и, исходя из этого, предлагают ту или иную наживку, в том числе исходя из платежеспособности жертвы, — рассказывает замглавы департамента CERT-GIB Ярослав Каргалев. — Исследуя эту схему, мы встречались с самыми различными ее модификациями. В некоторых из них жертве приходилось платить трижды: за свой билет, за билет для «подружки» и при попытке оформления возврата».

В ходе исследования были обнаружены признаки родства Fake Date с другой мошеннической схемой, «Мамонт». Онлайн-ресурсы, используемые аферистами, зачастую одинаковы, сайты иногда регистрируют все те же лица. Иерархия в группе, организация работы — даже сленг — в обоих случаях поразительно схожи.


Действия рядовых участников ОПГ (воркеров) координируются через Telegram, там же в отдельном канале они могут вести учет выплат и общаться с коллегами. С потенциальными жертвами воркеры беседуют обычно с помощью чат-ботов, но могут использовать также аудио- или видеозапись.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru