



FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

Эксперты ESET предупреждают о растущей угрозе со стороны модульных Linux-зловредов, объединенных в семейство с кодовым именем FontOnLake. Набор вредоносных инструментов, включающий бэкдор и руткит режима ядра, находится в стадии активной разработки; создатели часто его апгрейдят, добавляя новые функции.

Судя по датам загрузки образцов FontOnLake на VirusTotal, этот профессионально исполненный тулкит впервые пустили в ход в мае этого года. Местоположение авторов находок и прописка C2-серверов вредоноса говорят о том, что круг интересов злоумышленников пока ограничен Юго-Восточной Азией.

Операторы FontOnLake (в Avast и Lacework Labs его идентифицируют как HCRootkit) прилагают все усилия, чтобы скрыть вредоносную активность. Атаки проводятся точечно; для загрузки основных модулей используются модификации стандартных утилит Linux. Каждой версии тулкита назначается свой командный сервер, в случае обнаружения его быстро заменяют; выбор портов для подключения к С2 необычен.

Выявленные компоненты FontOnLake исследователи разделили на три группы:

  • троянизированные приложения — легитимные бинарные коды, адаптированные под загрузку основных модулей зловреда, сбор данных и выполнение других вредоносных действий;
  • бэкдоры — написанные на C++ компоненты режима пользователя, обеспечивающие связь с оператором; могут также создавать, модифицировать и удалять файлы, работать как прокси, выполнять шелл-команды и Python-скрипты;
  • руткиты — основанные на opensource-проекте Suterusu компоненты режима ядра, обеспечивающие маскировку и постоянное присутствие в системе; могут также выполнять проброс портов и загружать обновления или резервные бэкдоры.  

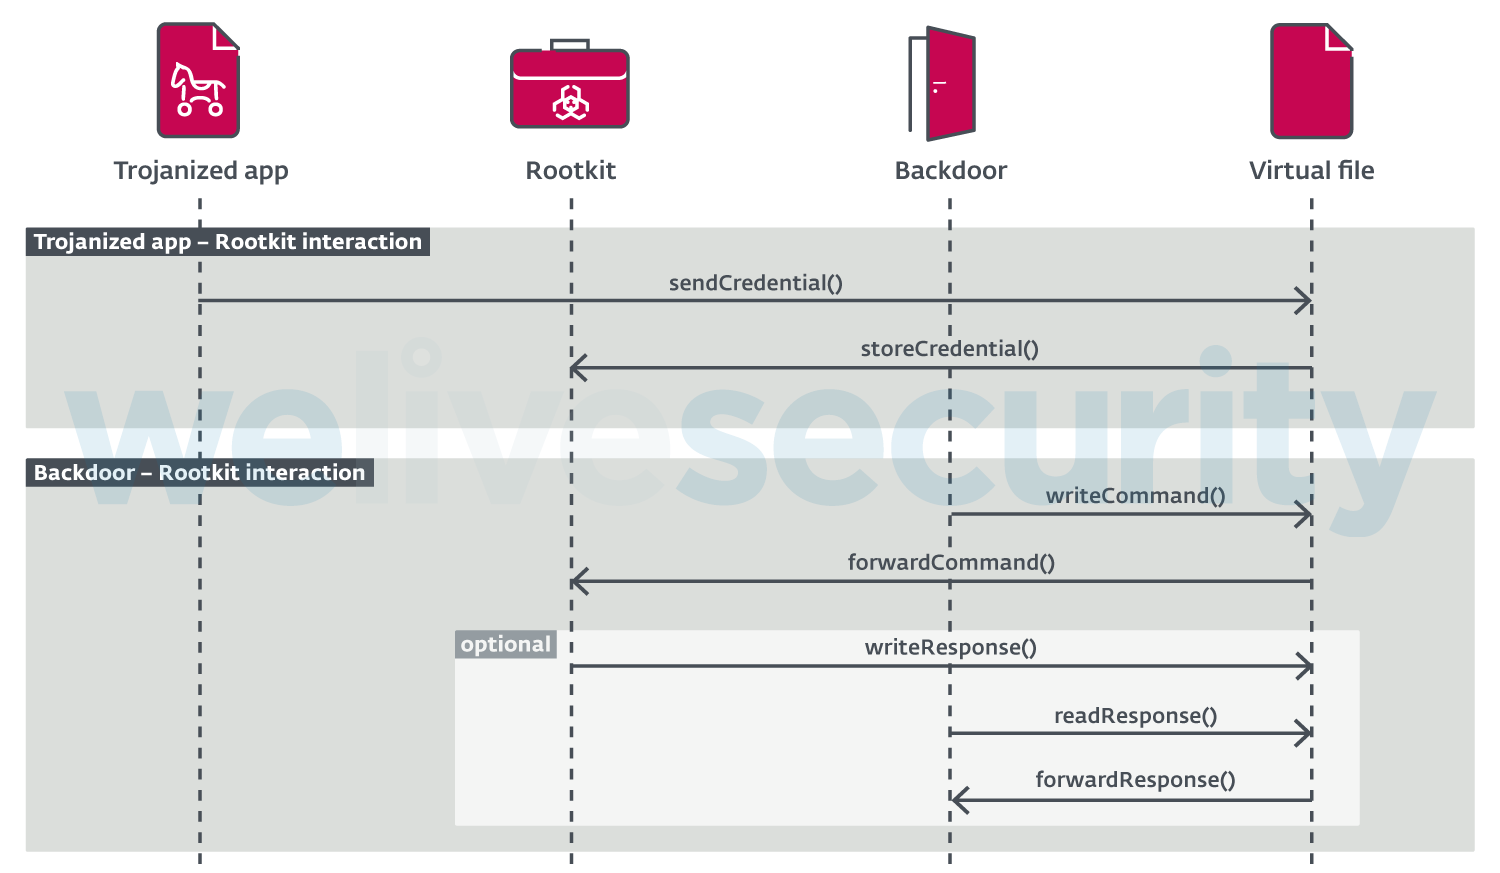
Все перечисленные компоненты взаимодействуют друг с другом через виртуальный файл, создаваемый руткитом. Чтение и запись в этот файл осуществляются по команде с C2-сервера.


Способ доставки FontOnLake на Linux-сервер установить не удалось. Конечная цель злоумышленников тоже пока неизвестна. С полнотекстовой версией отчета ESET можно ознакомиться на сайте компании (PDF).

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru