



FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

Эксперты ESET предупреждают о растущей угрозе со стороны модульных Linux-зловредов, объединенных в семейство с кодовым именем FontOnLake. Набор вредоносных инструментов, включающий бэкдор и руткит режима ядра, находится в стадии активной разработки; создатели часто его апгрейдят, добавляя новые функции.

Судя по датам загрузки образцов FontOnLake на VirusTotal, этот профессионально исполненный тулкит впервые пустили в ход в мае этого года. Местоположение авторов находок и прописка C2-серверов вредоноса говорят о том, что круг интересов злоумышленников пока ограничен Юго-Восточной Азией.

Операторы FontOnLake (в Avast и Lacework Labs его идентифицируют как HCRootkit) прилагают все усилия, чтобы скрыть вредоносную активность. Атаки проводятся точечно; для загрузки основных модулей используются модификации стандартных утилит Linux. Каждой версии тулкита назначается свой командный сервер, в случае обнаружения его быстро заменяют; выбор портов для подключения к С2 необычен.

Выявленные компоненты FontOnLake исследователи разделили на три группы:

  • троянизированные приложения — легитимные бинарные коды, адаптированные под загрузку основных модулей зловреда, сбор данных и выполнение других вредоносных действий;
  • бэкдоры — написанные на C++ компоненты режима пользователя, обеспечивающие связь с оператором; могут также создавать, модифицировать и удалять файлы, работать как прокси, выполнять шелл-команды и Python-скрипты;
  • руткиты — основанные на opensource-проекте Suterusu компоненты режима ядра, обеспечивающие маскировку и постоянное присутствие в системе; могут также выполнять проброс портов и загружать обновления или резервные бэкдоры.  

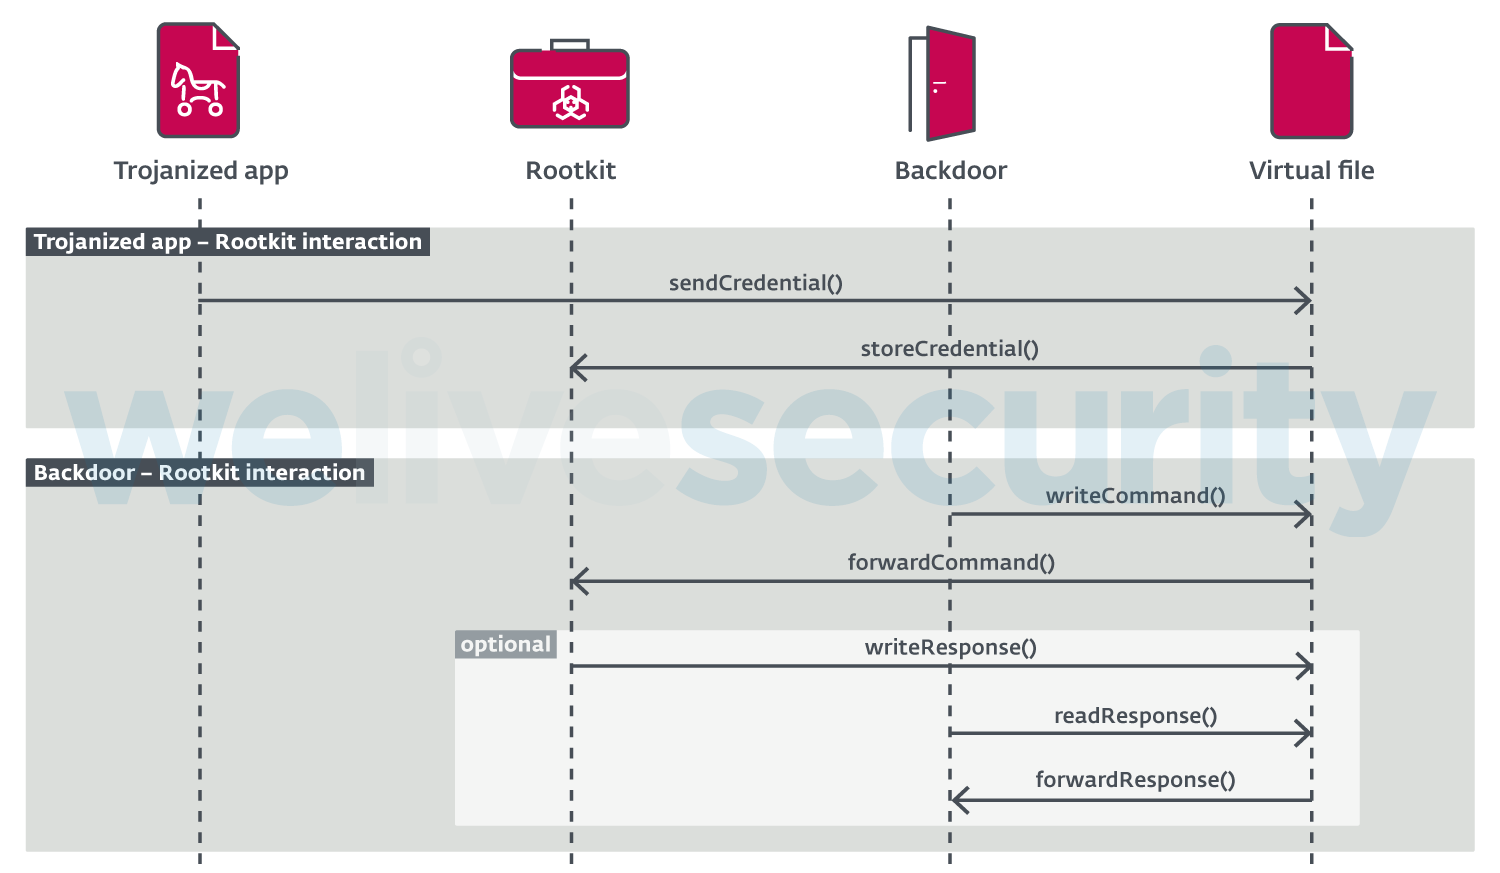
Все перечисленные компоненты взаимодействуют друг с другом через виртуальный файл, создаваемый руткитом. Чтение и запись в этот файл осуществляются по команде с C2-сервера.


Способ доставки FontOnLake на Linux-сервер установить не удалось. Конечная цель злоумышленников тоже пока неизвестна. С полнотекстовой версией отчета ESET можно ознакомиться на сайте компании (PDF).

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru