



FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

Эксперты ESET предупреждают о растущей угрозе со стороны модульных Linux-зловредов, объединенных в семейство с кодовым именем FontOnLake. Набор вредоносных инструментов, включающий бэкдор и руткит режима ядра, находится в стадии активной разработки; создатели часто его апгрейдят, добавляя новые функции.

Судя по датам загрузки образцов FontOnLake на VirusTotal, этот профессионально исполненный тулкит впервые пустили в ход в мае этого года. Местоположение авторов находок и прописка C2-серверов вредоноса говорят о том, что круг интересов злоумышленников пока ограничен Юго-Восточной Азией.

Операторы FontOnLake (в Avast и Lacework Labs его идентифицируют как HCRootkit) прилагают все усилия, чтобы скрыть вредоносную активность. Атаки проводятся точечно; для загрузки основных модулей используются модификации стандартных утилит Linux. Каждой версии тулкита назначается свой командный сервер, в случае обнаружения его быстро заменяют; выбор портов для подключения к С2 необычен.

Выявленные компоненты FontOnLake исследователи разделили на три группы:

  • троянизированные приложения — легитимные бинарные коды, адаптированные под загрузку основных модулей зловреда, сбор данных и выполнение других вредоносных действий;
  • бэкдоры — написанные на C++ компоненты режима пользователя, обеспечивающие связь с оператором; могут также создавать, модифицировать и удалять файлы, работать как прокси, выполнять шелл-команды и Python-скрипты;
  • руткиты — основанные на opensource-проекте Suterusu компоненты режима ядра, обеспечивающие маскировку и постоянное присутствие в системе; могут также выполнять проброс портов и загружать обновления или резервные бэкдоры.  

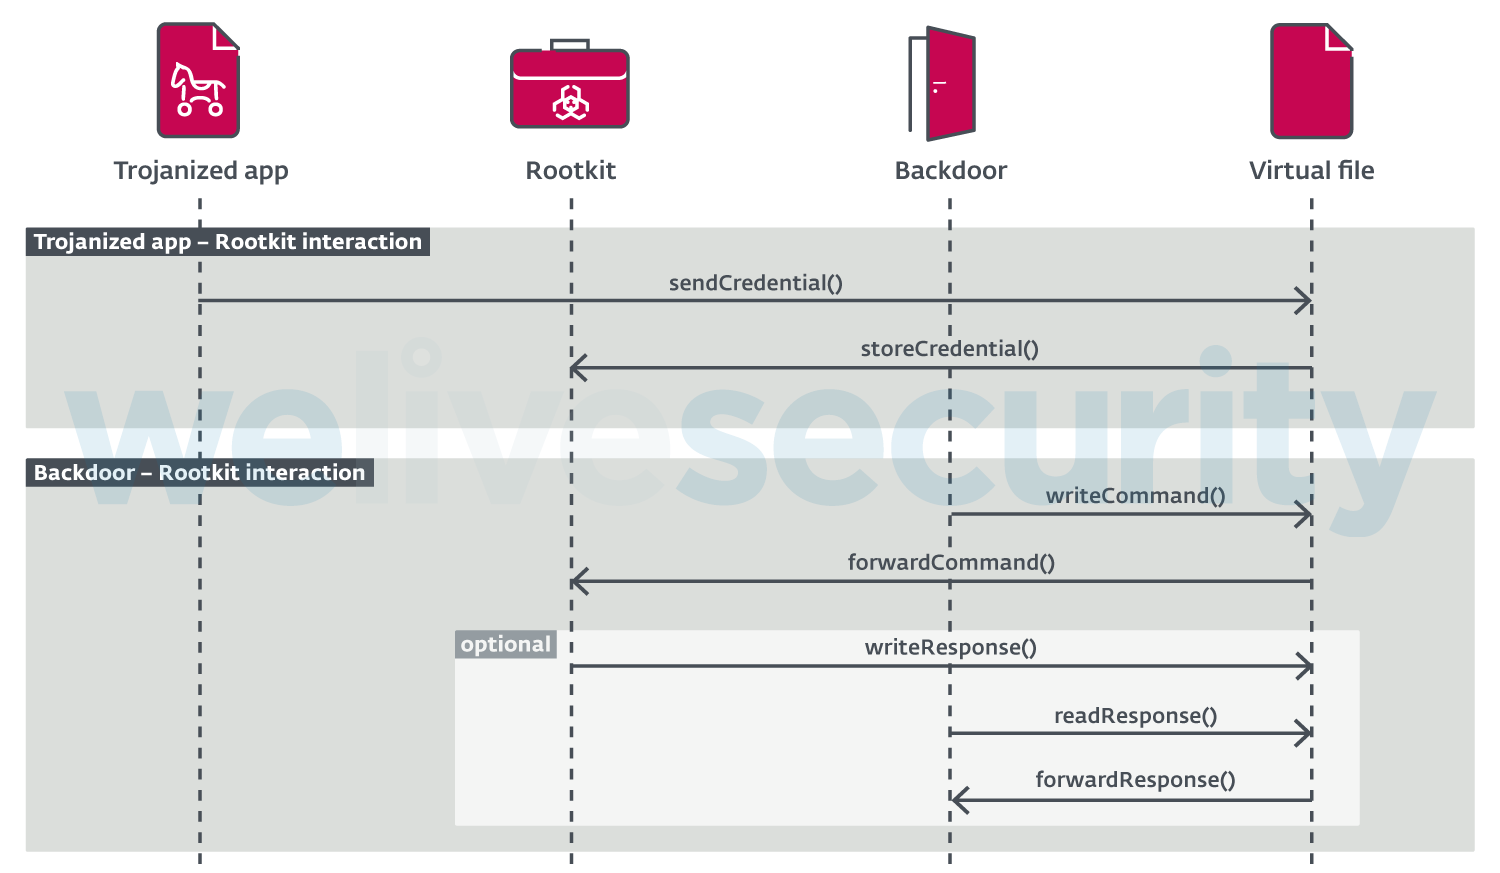
Все перечисленные компоненты взаимодействуют друг с другом через виртуальный файл, создаваемый руткитом. Чтение и запись в этот файл осуществляются по команде с C2-сервера.


Способ доставки FontOnLake на Linux-сервер установить не удалось. Конечная цель злоумышленников тоже пока неизвестна. С полнотекстовой версией отчета ESET можно ознакомиться на сайте компании (PDF).

Подпишитесь на новости

Билайн предложил месяц бесплатного доступа к шести сервисам

Безлимитный интернет, защита от спама и облако для фотографий — Билайн предлагает попробовать до шести сервисов бесплатно на 30 дней. Подключить их можно со 2 по 9 октября, а после пробного месяца услуги отключатся автоматически.

Акция приурочена к Дню сотовой независимости, который оператор отмечает второй год подряд.

Предложение доступно клиентам с предоплатной системой расчётов независимо от тарифа. Можно выбрать одну услугу, несколько или весь набор.

В списке:

  • Виртуальный помощник PRO — принимает звонки, записывает и расшифровывает разговоры, блокирует спам и прерывает диалог при выявлении мошенника.
  • «Безлимит на 30 дней» — мобильный интернет без подсчёта гигабайтов, которым можно делиться с номерами, подключёнными к тарифу.
  • «Раздача PRO» — раздача интернета на другие устройства без снижения скорости из-за самой раздачи.
  • «Моё имя сети» — замена названия оператора на экране смартфона своим вариантом.
  • «Облако Билайн» — 250 ГБ для хранения файлов и автоматического сохранения фото и видео.
  • «Книги Билайн» — доступ к каталогу из более чем 650 тысяч электронных и аудиокниг.

Подключение — в приложении Билайна. Бесплатный период отсчитывается отдельно для каждой услуги с момента её активации. Если платная версия уже подключена, бесплатно активировать её по акции не получится.

Есть и географическое ограничение: «Безлимит на 30 дней» недоступен в Чукотском АО и Норильске.

Тем, кто уже платно пользуется четырьмя или более услугами из списка, оператор начислит 300 бонусных рублей на связь. Остальным предлагают месяц на проверку: пригодился сервис — можно продлить, не пригодился — он отключится сам.

RSS: Новости на портале Anti-Malware.ru