



Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

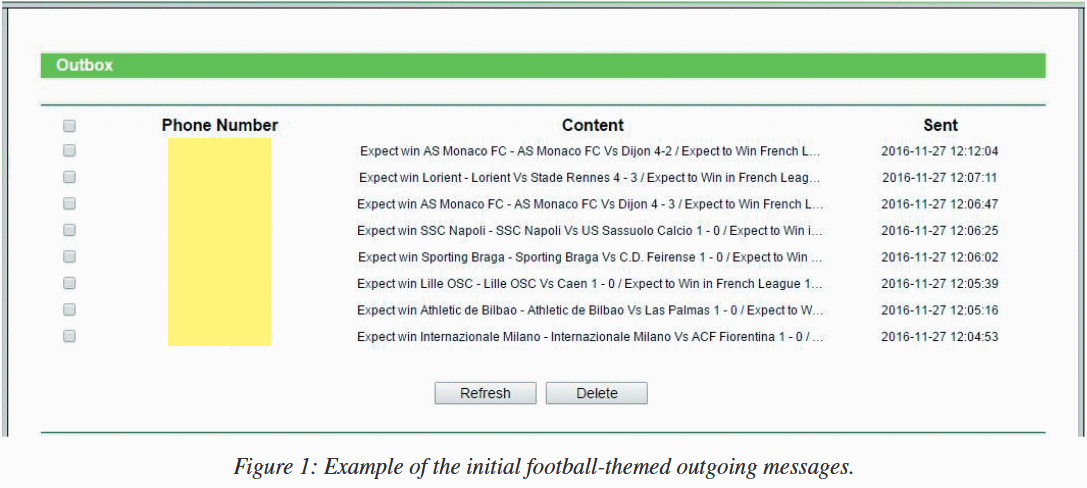
Киберпреступники как минимум с 2016 года взламывали маршрутизаторы TP-Link, чтобы объединить эти устройства в ботнет. Встроенная функция отправки СМС-сообщений помогла злоумышленникам организовать сервис по отправке текстовых сообщений (Messaging-as-a-Service).

Фактически пять лет заражённые роутеры вполне спокойно отравляли коды верификации, а также зашифрованные сообщения, до смысла которых ещё только предстоит добраться.


О действиях ботнета специалист Acronis Роберт Ньюмэн и сотрудник Search-Lab Гергей Еберхант рассказали вчера на конференции Virus Bulletin 2021. По словам Ньюмэна, он впервые начал наблюдать за ботнетом в мае 2018 года.

Тогда эксперта попросили провести расследование взлома маршрутизаторов, из-за которых владельцам приходили огромные счета за сотовую связь. Львиную долю непонятных расходов составляли СМС-сообщения, для отправки которых использовалась вставленная в устройства СИМ-карта.

Ньюмэн потратил три года на тщательное исследование активности злоумышленников, что привело к открытию ботнета. Для этого потребовалось изучить логи многих жертв и опросить их. В итоге эксперту удалось выяснить, как именно киберпреступники взламывали роутеры. Оказалось, что атакующие задействовали уязвимость, обнаруженную ещё в 2015 году. Она позволяла получить доступ к файлам, хранящимся в маршрутизаторе.

Ньюмэну удалось воспроизвести эксплойт, с помощью которого преступники проникали на устройства. Баг отлично подошёл для того, чтобы получить доступ к LTE-функциям. В итоге специалист смог «отравлять СМС-сообщения, считывать данные из входящих и исходящих посланий и модифицировать настройки времени LAN».

Уязвимыми устройствами оказались маршрутизаторы серии TP-Link MR6400. Несмотря на то что в последних версиях прошивки от этой уязвимости не осталось и следа, тысячи уязвимых роутеров всё ещё спокойно работали. Более того, многие остаются непропатченными и по сей день.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru