



Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Команда экспертов из Мэрилендского университета обнаружила скрытый слой «Великого китайского файрвола», правительственной системы фильтрации и цензурирования веб-контента. Специалисты отметили, что ранее об этом слое нигде не упоминалось.

Напомним, что сам файрвол власти Китая представили в конце 90-х. В сущности, это множество миддлбоксов, установленных в системах интернет-провайдеров, позволяющих властям контролировать трафик и блокировать доступ к сайтам и серверам.

В «Великом китайском файрволе» предусмотрены разные механизмы цензурирования, каждый из которых привязан к различным протоколам. Самым продвинутым с технической точки зрения является механизм, работающий с зашифрованным веб-трафиком, который передаётся по HTTPS.

Чтобы проникать в защищённые соединения, китайские власти задействуют две отдельные системы. Первая и самая древняя пытается внедряться в HTTPS-соединения на начальном этапе их установки. После этого она ищет поле данных SNI, раскрывающее домен, к которому пользователь хочет получить доступ. Даже если власти не могут вмешаться в зашифрованное соединение, поле SNI позволяет им блокировать доступ к нежелательным сайтам.

Вторую составляющую представили в прошлом году; она действует эффективнее, позволяя вклиниться в HTTPS-соединения, использующие современные протоколы для шифрования поля SNI. Последнюю систему внедрили не везде, поскольку она всё ещё проходит этап тестирования.

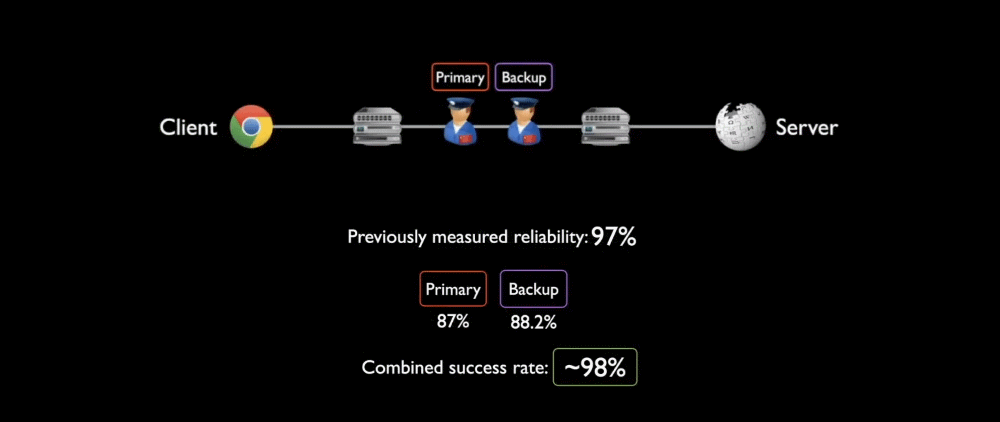
На этой неделе специалисты Мэрилендского университета опубликовали отчёт (PDF), описывающий ещё один механизм фильтрации SNI, который, как оказалось, работает параллельно с первым, описанным выше.

«На самом деле, мы случайно наткнулись на ещё один слой цензурирования. Мы пока не знаем, что это именно такое, но это явно связано с HTTPS, поскольку мы не наблюдаем такого же поведения в случае с другими протоколами», — поделились своими наблюдениями исследователи.

«У нас нет конкретных доказательств, позволяющих сделать вывод, что это, например, тестовая система или же более глубокий слой для разработчиков. Но чутьё подсказывает мне, что наша находка в реальности представляет собой второй набор миддлбоксов, запущенных параллельно с первым».

Эксперты подчеркнули, что обнаруженная система не уступает по эффективности первому слою цензурирования HTTPS-трафика.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru