



Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Пароли с отсылками к фильмам про супергероев стали чаще фигурировать в базах скомпрометированных учётных данных. Об этом говорит исследование, которое недавно провели специалисты компании Mozilla.

Напомним, что разработчики браузера Firefox используют БД онлайн-сервиса HaveIBeenPwned, к которому можно обратиться за статистическими данными. В этот раз исследователи решили выяснить, какие пароли чаще всего встречаются в утечках.

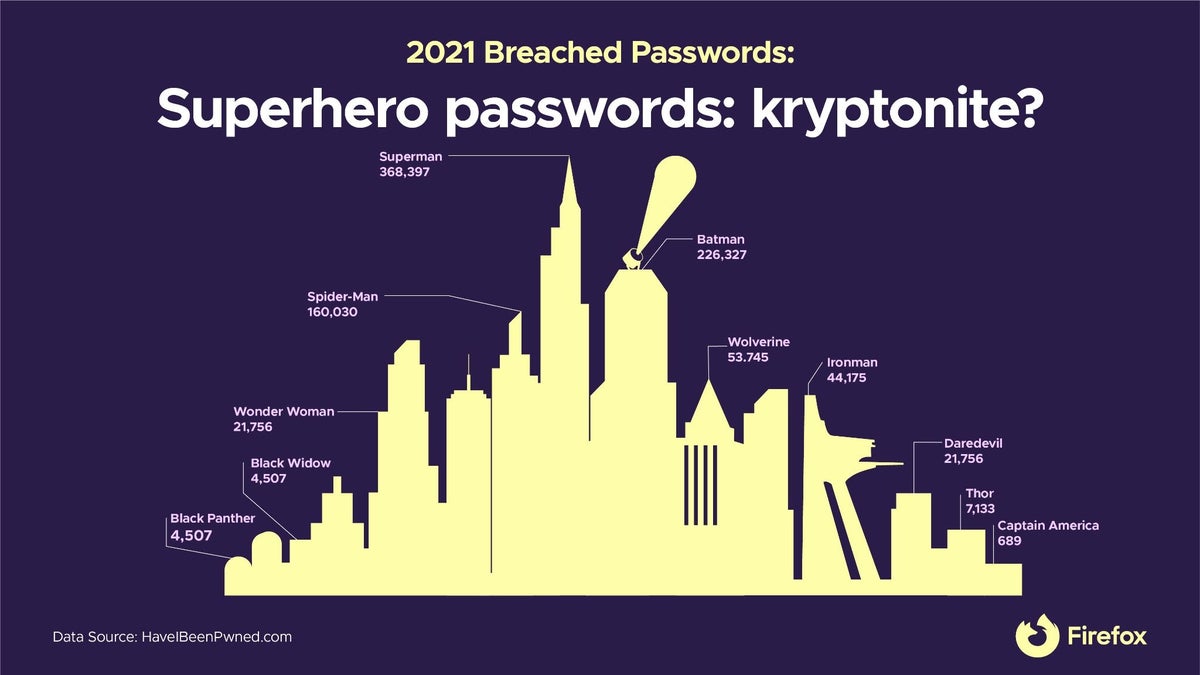
Удивительно, но пользователи довольно часто задействуют имена супергероев для защиты своих аккаунтов. Например, Супермен встретился аналитикам 368 397 раз, Бэтмен — 226 327 раз, Человек-паук — 160 030. Росомаха и Железный человек тоже фигурировали в тысячах утечек.

«Пароль — это как ключи от вашей квартиры. В киберпространстве он выполняет функцию стража ваших персональных данных. Именно поэтому важно добиться того, чтобы пароли были устойчивыми к взлому», — отметили в Mozilla.


К слову, в другом отчёте компании специалисты упоминали популярность паролей, связанных со стриминговым сервисом Disney+. В связи с таким отношением к учётным данным, а также в условиях постоянного слива информации в дарквеб многие компании переходят на беспарольные системы аутентификации.

Напомним, что в прошлом месяце Microsoft пообещала избавить владельцев аккаунтов от паролей. Вместо всем знакомого метода аутентификации будут использоваться более продвинутые и безопаснее подходы.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru