



Кибератаку операторов шифровальщика связывают со смертью новорождённого

Кибератаку операторов шифровальщика связывают со смертью новорождённого

Кибератаку операторов шифровальщика связывают со смертью новорождённого

Одна из больниц в США стала жертвой операторов программы-вымогателя в 2019 году. Тогда атака заблокировала доступ к кардиомониторам, из-за чего сотрудники не смогли вовремя заметить нехватку кислорода у маленького пациента.

Инцидент произошёл около двух лет назад, а в ноябре руководство больницы будет отвечать за него в суде.

Издание Wall Street Journal уточняет, что предположительной жертвой шифровальщика стала дочь Теранни Кидд — Нико Силар, родившаяся 16 июля 2019 года. В это время по трагическому стечению обстоятельств медицинское учреждение уже восьмой день оправлялось от атаки операторов шифровальщика.

На тот момент медицинские карты в Springhill Medical Center были всё ещё недоступны, беспроводная система отслеживания персонала также лежала. Самое скверное — медработники были отрезаны от мониторов сердечного ритма, которые в обычной ситуации уведомляют сотрудников о проблемах пациентов.

К сожалению, Нико родилась с обмотанной вокруг шеи пуповиной, которая перекрывала ей кислород. Мозг новорождённой не выдержал такого испытания, девочка умерла через девять месяцев.

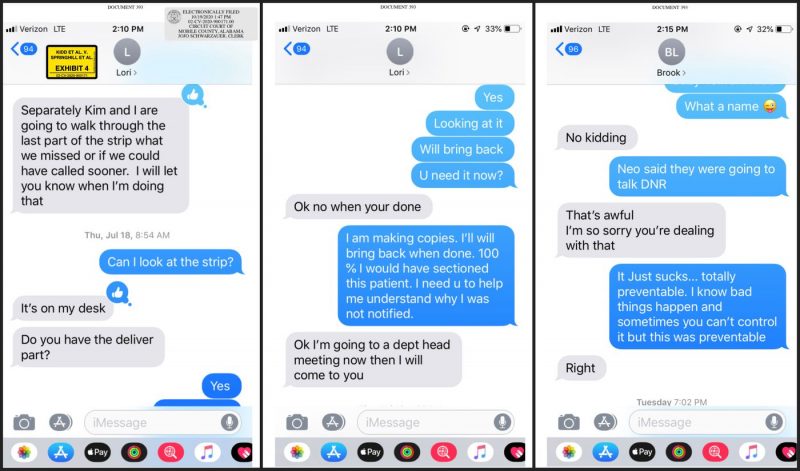
Доктор Кейтлин Пэрнелл считает что девочку можно было спасти, если бы кардиомониторы работали в штатном режиме. Среди судебных документов была её переписка, в которой она пытается выяснить причину трагического инцидента.


Теперь как самой Пэрнелл, так и больнице придётся выступить в качестве ответчиков по делу о смерти новорождённой. Насколько тут виноват шифровальщик, сказать сложно. Возможно, все системы можно было восстановить за это время.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru