



Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Исследователи из Cisco Talos обнаружили три вредоносных сайта, рекламирующие средство защиты от слежки с помощью шпионской программы Pegasus. Анализ показал, что софт, позиционируемый как антивирус, на самом деле является трояном, открывающим удаленный доступ к системе.

Некоторые правительства используют Pegasus для слежки за неугодными политиками, журналистами и правозащитниками. Это приложение устанавливается на устройство (обычно мобильное) скрытно для пользователя. Иногда с этой целью применяется эксплойт — так, недавно Apple устранила в iOS уязвимость, которую уже начали использовать для внедрения названного шпиона.

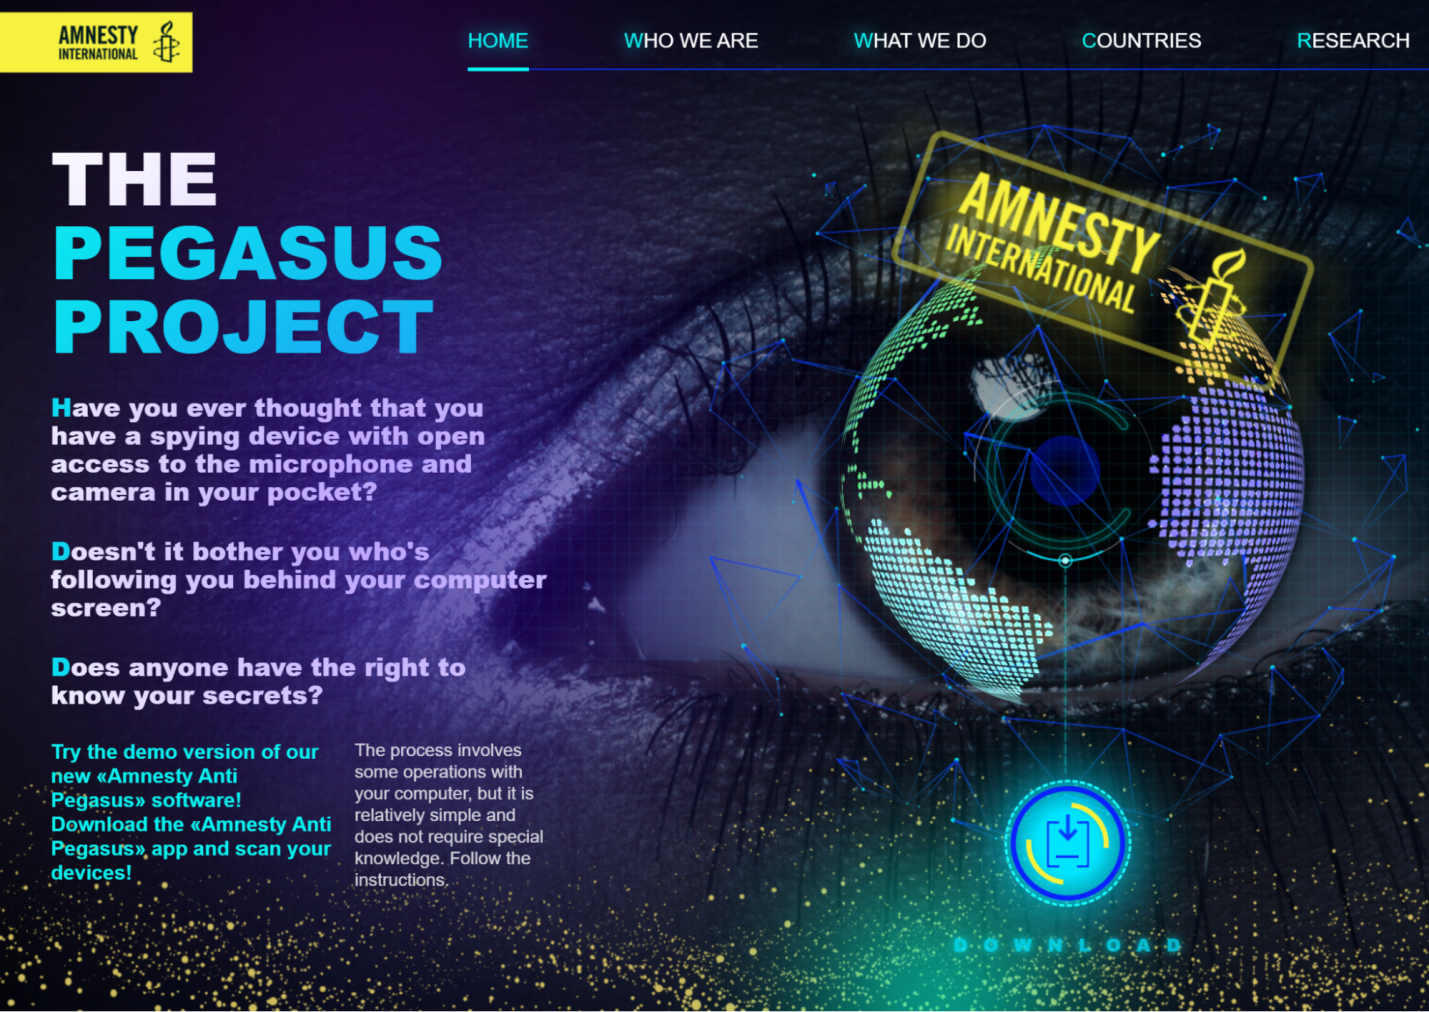
Приманки злоумышленников, найденные Cisco, очень достоверно имитируют сайт Amnesty International — некоммерческой организации, приложившей руку к выявлению правительственной слежки через Pegasus. Посетителю предлагается опробовать демо-версию AntiPegasus — скачать приложение и запустить сканирование.


Как выяснили эксперты, после клика по кнопке на устройство загружается кастомный вариант RAT-трояна Sarwent. Этот написанный на Delphi зловред работает в основном как бэкдор, но умеет также воровать учетные данные и скачивать дополнительные вредоносные файлы.

Для обеспечения удаленного доступа у трояна есть выбор: запустить шелл или PowerShell, включить RDP, создать VNC-туннель. Сервер для управления Sarwent поднят в домене medicalsystemworld[.]site.

Поддельные сайты Amnesty, привязанные к C2, зарегистрированы под разными именами и email-алресами, но физический адрес заявителя у всех один — Киев, Украина. Не исключено, что это умышленно ложный след.

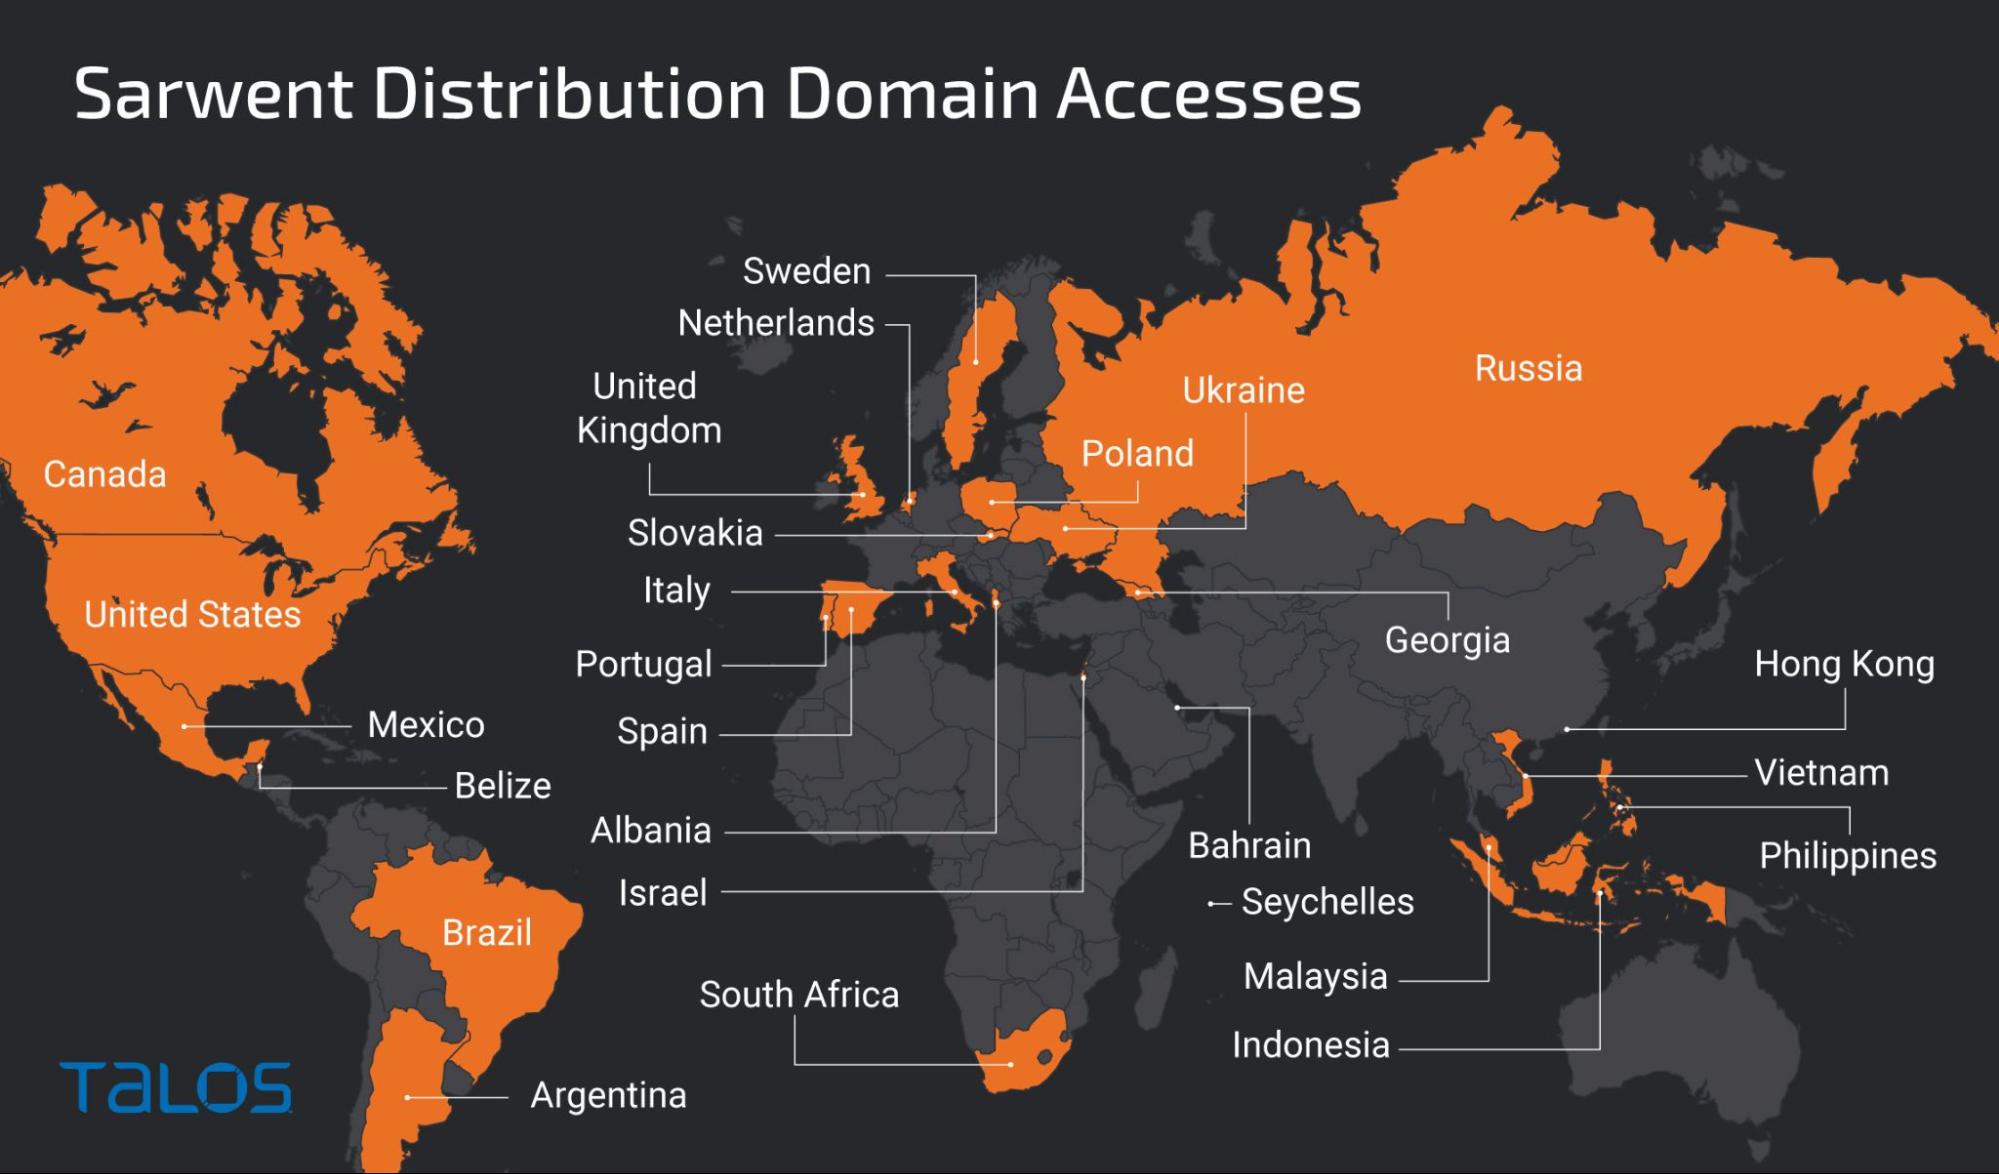
География подключений к этим ловушкам обширна, но число обращений в целом невелико, так что говорить об активной email-кампании не приходится.


Примечательно, что панель управления Sarwent оформлена на русском языке. Судя по найденной статистике, самыми мнительными и легковерными оказались британцы (142 заражения). В США пока числятся только четыре жертвы, на Украине и в России — по две.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru