



Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Исследователи из Cisco Talos обнаружили три вредоносных сайта, рекламирующие средство защиты от слежки с помощью шпионской программы Pegasus. Анализ показал, что софт, позиционируемый как антивирус, на самом деле является трояном, открывающим удаленный доступ к системе.

Некоторые правительства используют Pegasus для слежки за неугодными политиками, журналистами и правозащитниками. Это приложение устанавливается на устройство (обычно мобильное) скрытно для пользователя. Иногда с этой целью применяется эксплойт — так, недавно Apple устранила в iOS уязвимость, которую уже начали использовать для внедрения названного шпиона.

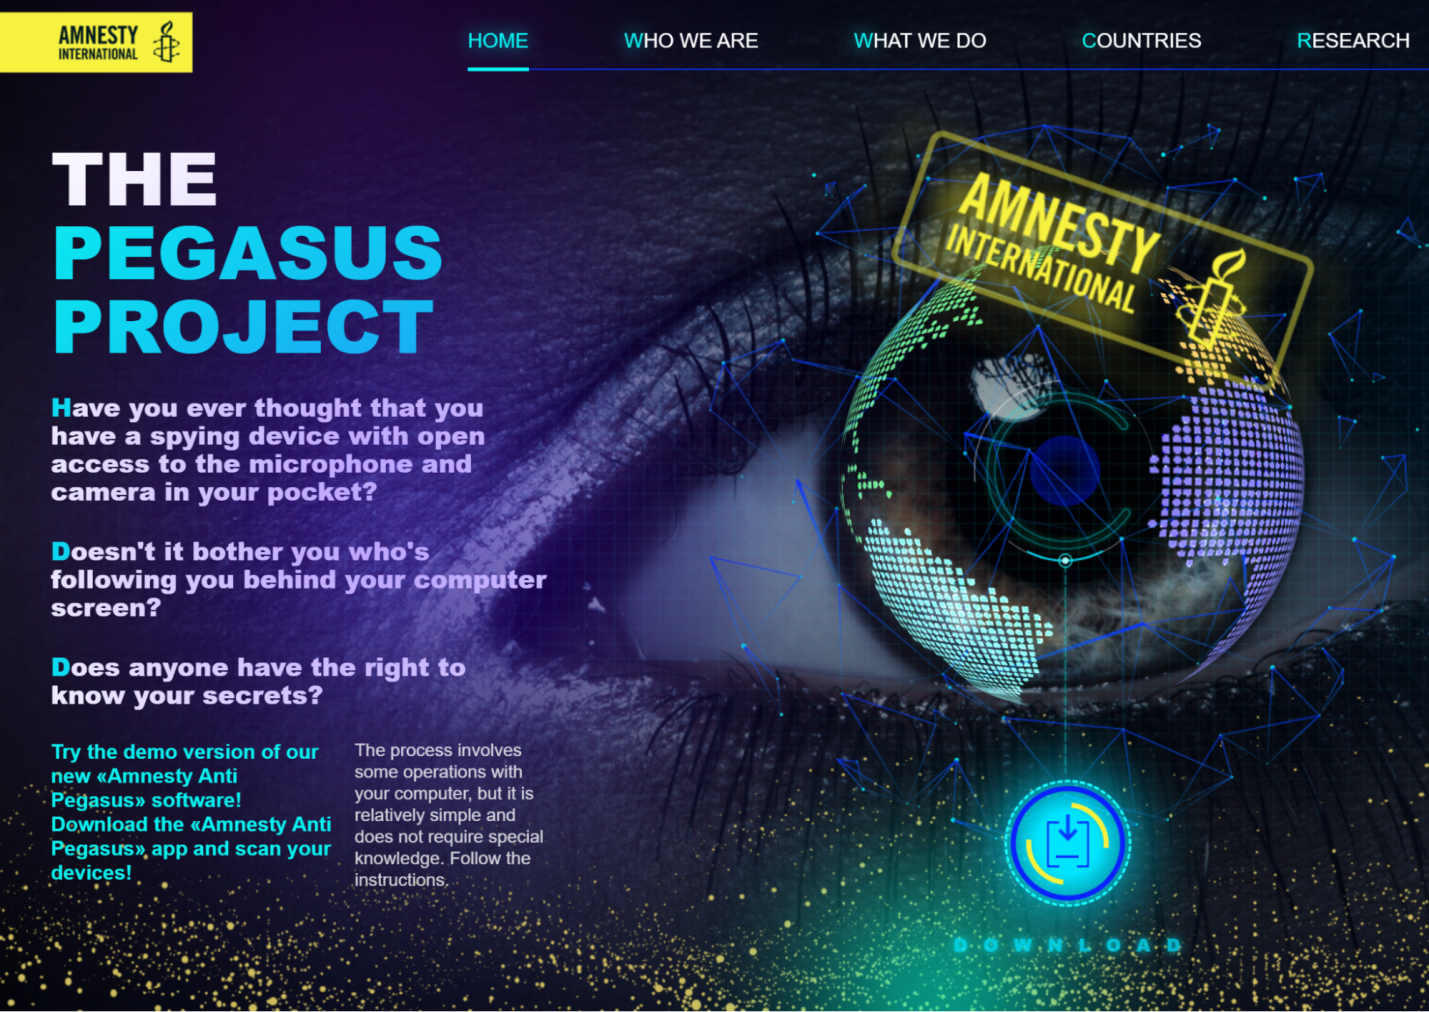
Приманки злоумышленников, найденные Cisco, очень достоверно имитируют сайт Amnesty International — некоммерческой организации, приложившей руку к выявлению правительственной слежки через Pegasus. Посетителю предлагается опробовать демо-версию AntiPegasus — скачать приложение и запустить сканирование.


Как выяснили эксперты, после клика по кнопке на устройство загружается кастомный вариант RAT-трояна Sarwent. Этот написанный на Delphi зловред работает в основном как бэкдор, но умеет также воровать учетные данные и скачивать дополнительные вредоносные файлы.

Для обеспечения удаленного доступа у трояна есть выбор: запустить шелл или PowerShell, включить RDP, создать VNC-туннель. Сервер для управления Sarwent поднят в домене medicalsystemworld[.]site.

Поддельные сайты Amnesty, привязанные к C2, зарегистрированы под разными именами и email-алресами, но физический адрес заявителя у всех один — Киев, Украина. Не исключено, что это умышленно ложный след.

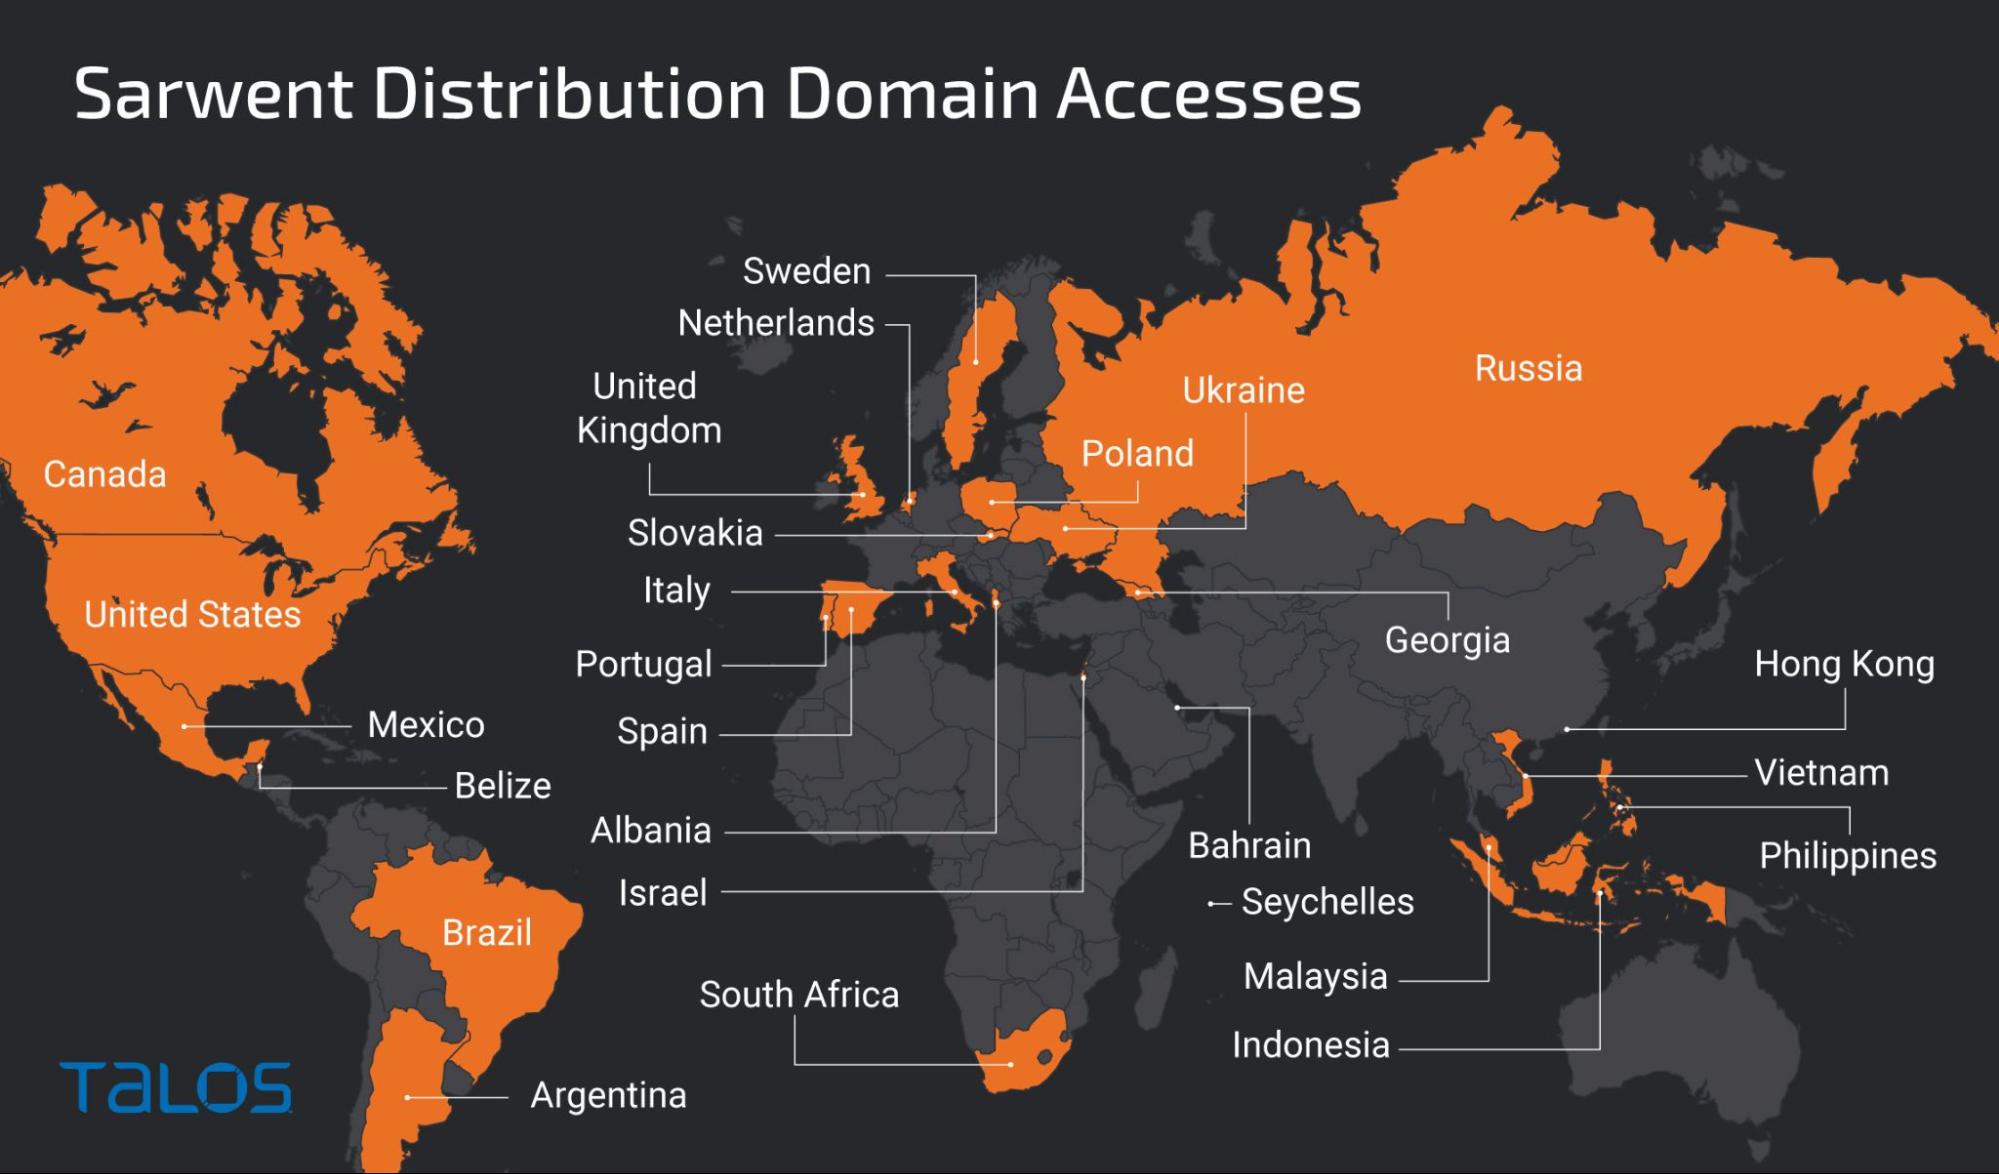
География подключений к этим ловушкам обширна, но число обращений в целом невелико, так что говорить об активной email-кампании не приходится.


Примечательно, что панель управления Sarwent оформлена на русском языке. Судя по найденной статистике, самыми мнительными и легковерными оказались британцы (142 заражения). В США пока числятся только четыре жертвы, на Украине и в России — по две.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru