



Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Исследователи нашли способ проводить несанкционированные платежи с помощью Apple Pay, если пользователь привязал карту Visa. Опасность в том, что оплатить какой-либо товар можно даже заблокированным iPhone.

Согласно описанию специалистов, выявленный способ представляет собой цифровую версию действий стандартного вора-карманника. Метод сработает даже в том случае, если смартфон находится у жертвы в сумке, при этом лимиты транзакции отсутствуют.

Изучая атаки на бесконтактные платежи, специалисты университетов Бирмингема и Суррея выяснили, что iPhone подтверждает транзакцию при определённых условиях.

Чтобы платёж прошёл, владельцы смартфона должны пройти аутентификацию и разблокировать iPhone одним из трёх способов: с помощью Face ID, Touch ID или кода-пароля. Тем не менее определённые условия — например, оплата за проезд в общественном транспорте — делают этот процесс излишне громоздким для пользователя.

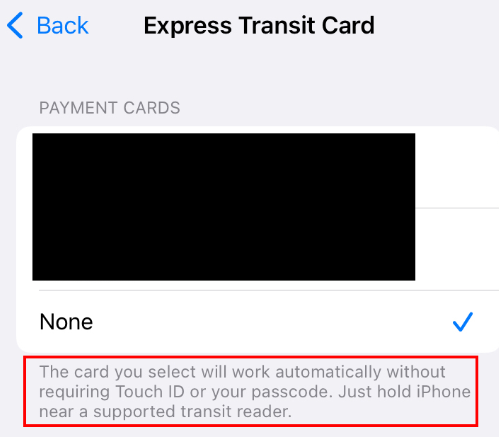
Поэтому разработчики решили эту проблему в Apple Pay с помощью функции Express Transit, позволяющей провести транзакцию без необходимости разблокировать устройство. Express Transit работает только для определённых услуг, таких как оплата за билеты.


«В комбинации с картой Visa эту функцию можно использовать для обхода заблокированного iPhone. Другими словами, злоумышленник может потратить любую сумму со счёта жертвы без необходимости разблокировать смартфон», — объясняют исследователи.

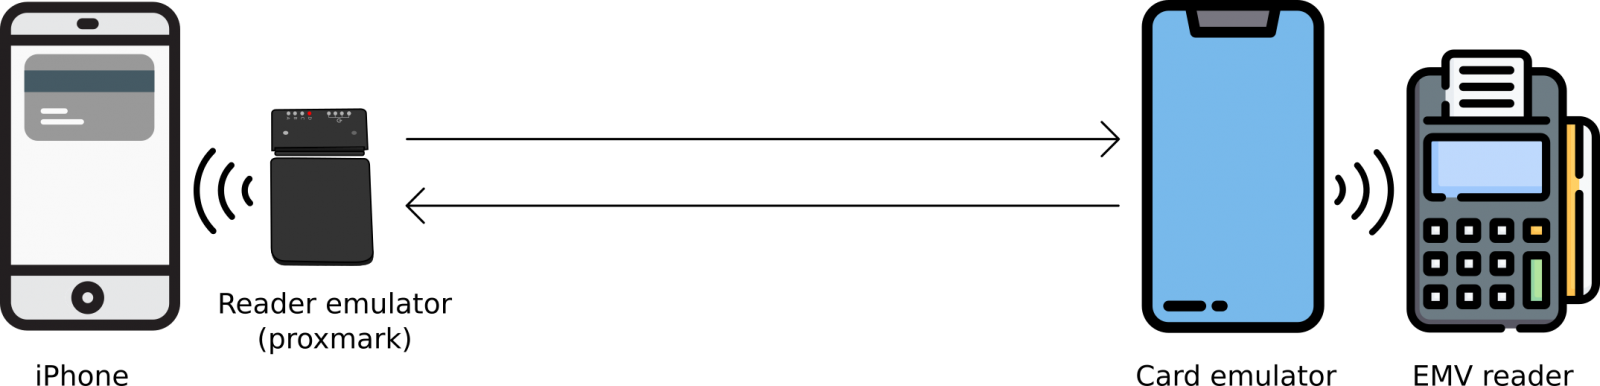
Сами эксперты смогли сделать из устройства Proxmark подобие считывателя карт, который взаимодействовал с iPhone и Android-устройством воображаемой жертвы. Согласно опубликованной инфографике, метод специалистов работает по принципу «Человек посередине» (Man-in-the-Middle).


На сегодняшний день эта уязвимость всё ещё актуальна, поэтому пользователям Apple Pay с картами Visa определённо стоит учитывать эту особенность.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru