



В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

Злоумышленники используют ботов в Telegram для кражи одноразовых паролей, которые участвуют при двухфакторной аутентификации (2FA) клиентов кредитных организаций. На подозрительную активность обратили внимание специалисты компании Intel 471.

Подобные услуги киберпреступники предлагают на форумах соответствующей тематики в дарквебе. За последние несколько месяцев, по словам Intel 471, злоумышленники нарастили качество и количество этих сервисов.

Здесь, возможно, сыграл рост популярности 2FA, поскольку мало кто из подвинутых пользователей уже полагается только на пароли. Преступники стараются тоже не отставать, разрабатывая различные схемы и методы перехвата кодов аутентификации.

Согласно данным Intel 471, с июня число сервисов, предлагающих обойти 2FA, существенно выросло именно в Telegram. Мессенджер используется либо для управления соответствующими ботами, либо для создания специальных каналов, в которых осуществляется поддержка клиентов.

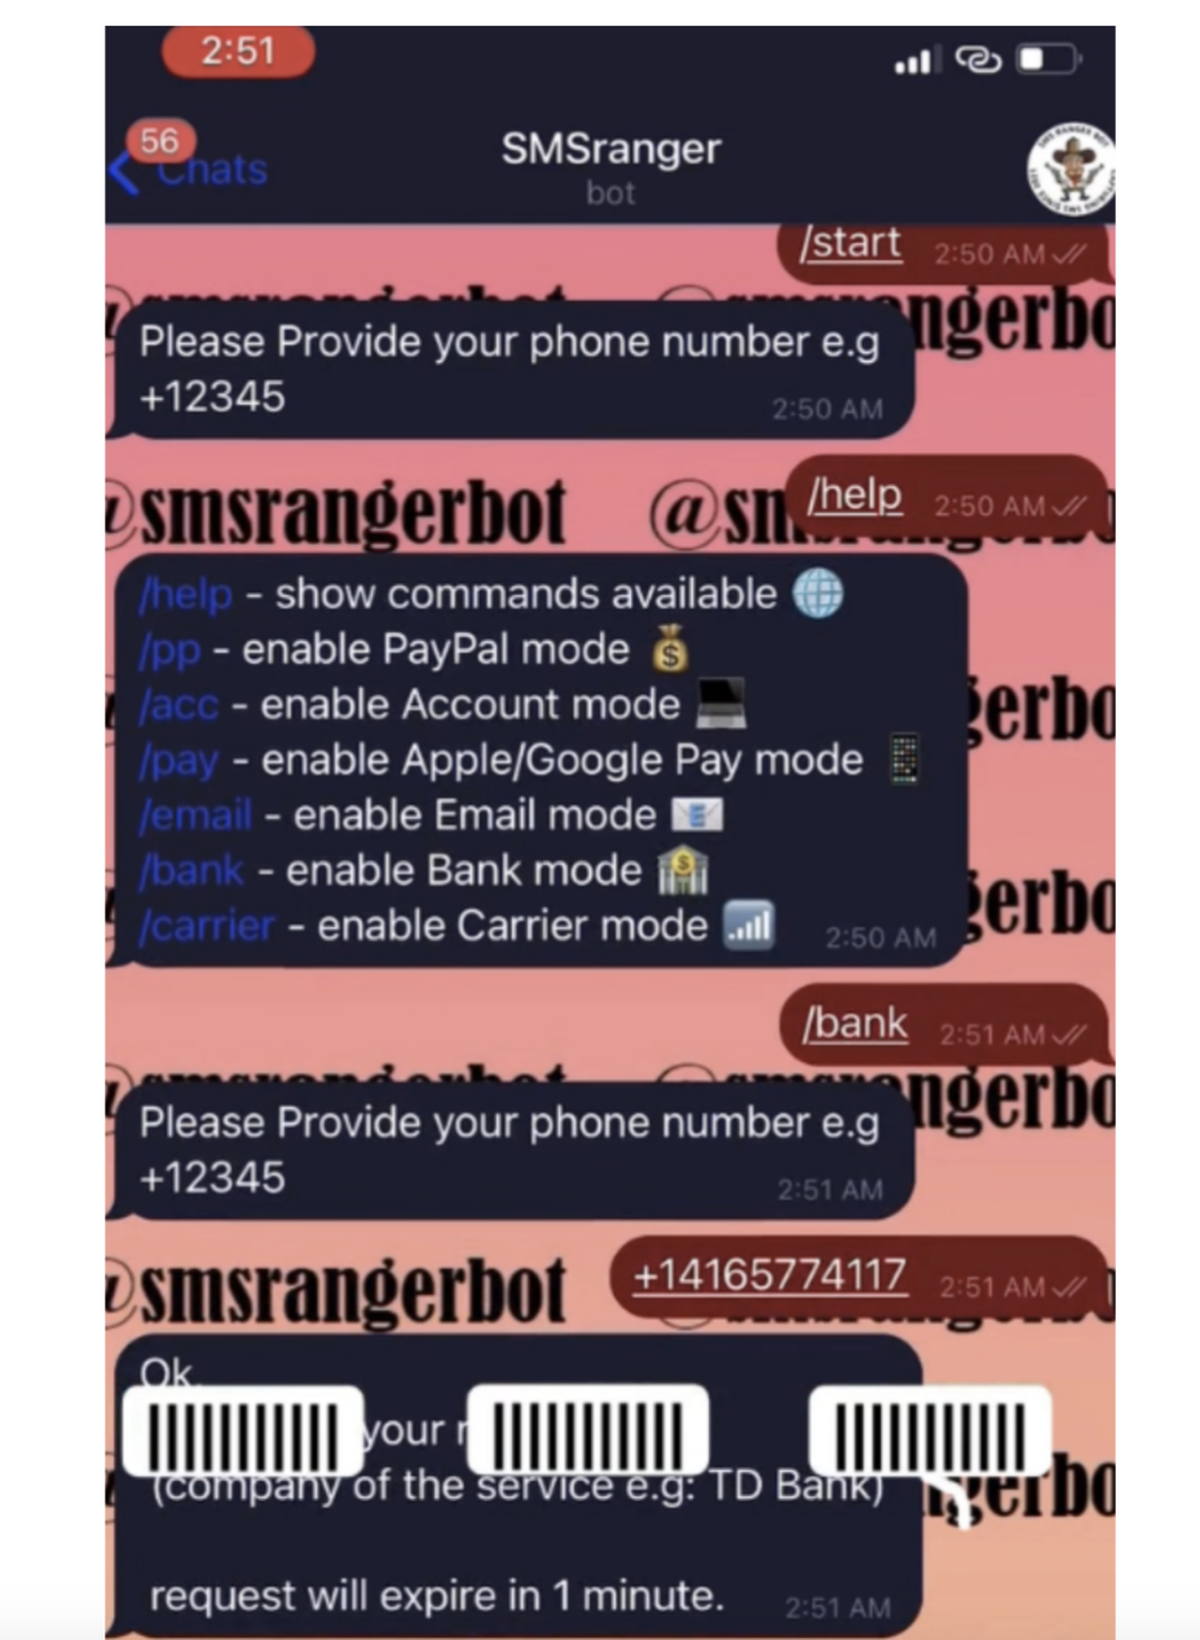
Задача вредоносных ботов — автоматически звонить или рассылать жертвам текстовые сообщения от имени банков, чтобы в конечном счёте получить одноразовые коды. Для создания такого бота злоумышленники должны обладать базовыми навыками программирования.

Исследователи привели пример двух таких ботов: SMSRanger и BloodOTPbot. Первый похож интерфейсом на Slack, а второй больше работает с СМС-сообщениями.


Пользователям рекомендуют быть бдительными и обращать внимание на мелочи, которые могут выдать мошенническую схему.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru