



В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

Злоумышленники используют ботов в Telegram для кражи одноразовых паролей, которые участвуют при двухфакторной аутентификации (2FA) клиентов кредитных организаций. На подозрительную активность обратили внимание специалисты компании Intel 471.

Подобные услуги киберпреступники предлагают на форумах соответствующей тематики в дарквебе. За последние несколько месяцев, по словам Intel 471, злоумышленники нарастили качество и количество этих сервисов.

Здесь, возможно, сыграл рост популярности 2FA, поскольку мало кто из подвинутых пользователей уже полагается только на пароли. Преступники стараются тоже не отставать, разрабатывая различные схемы и методы перехвата кодов аутентификации.

Согласно данным Intel 471, с июня число сервисов, предлагающих обойти 2FA, существенно выросло именно в Telegram. Мессенджер используется либо для управления соответствующими ботами, либо для создания специальных каналов, в которых осуществляется поддержка клиентов.

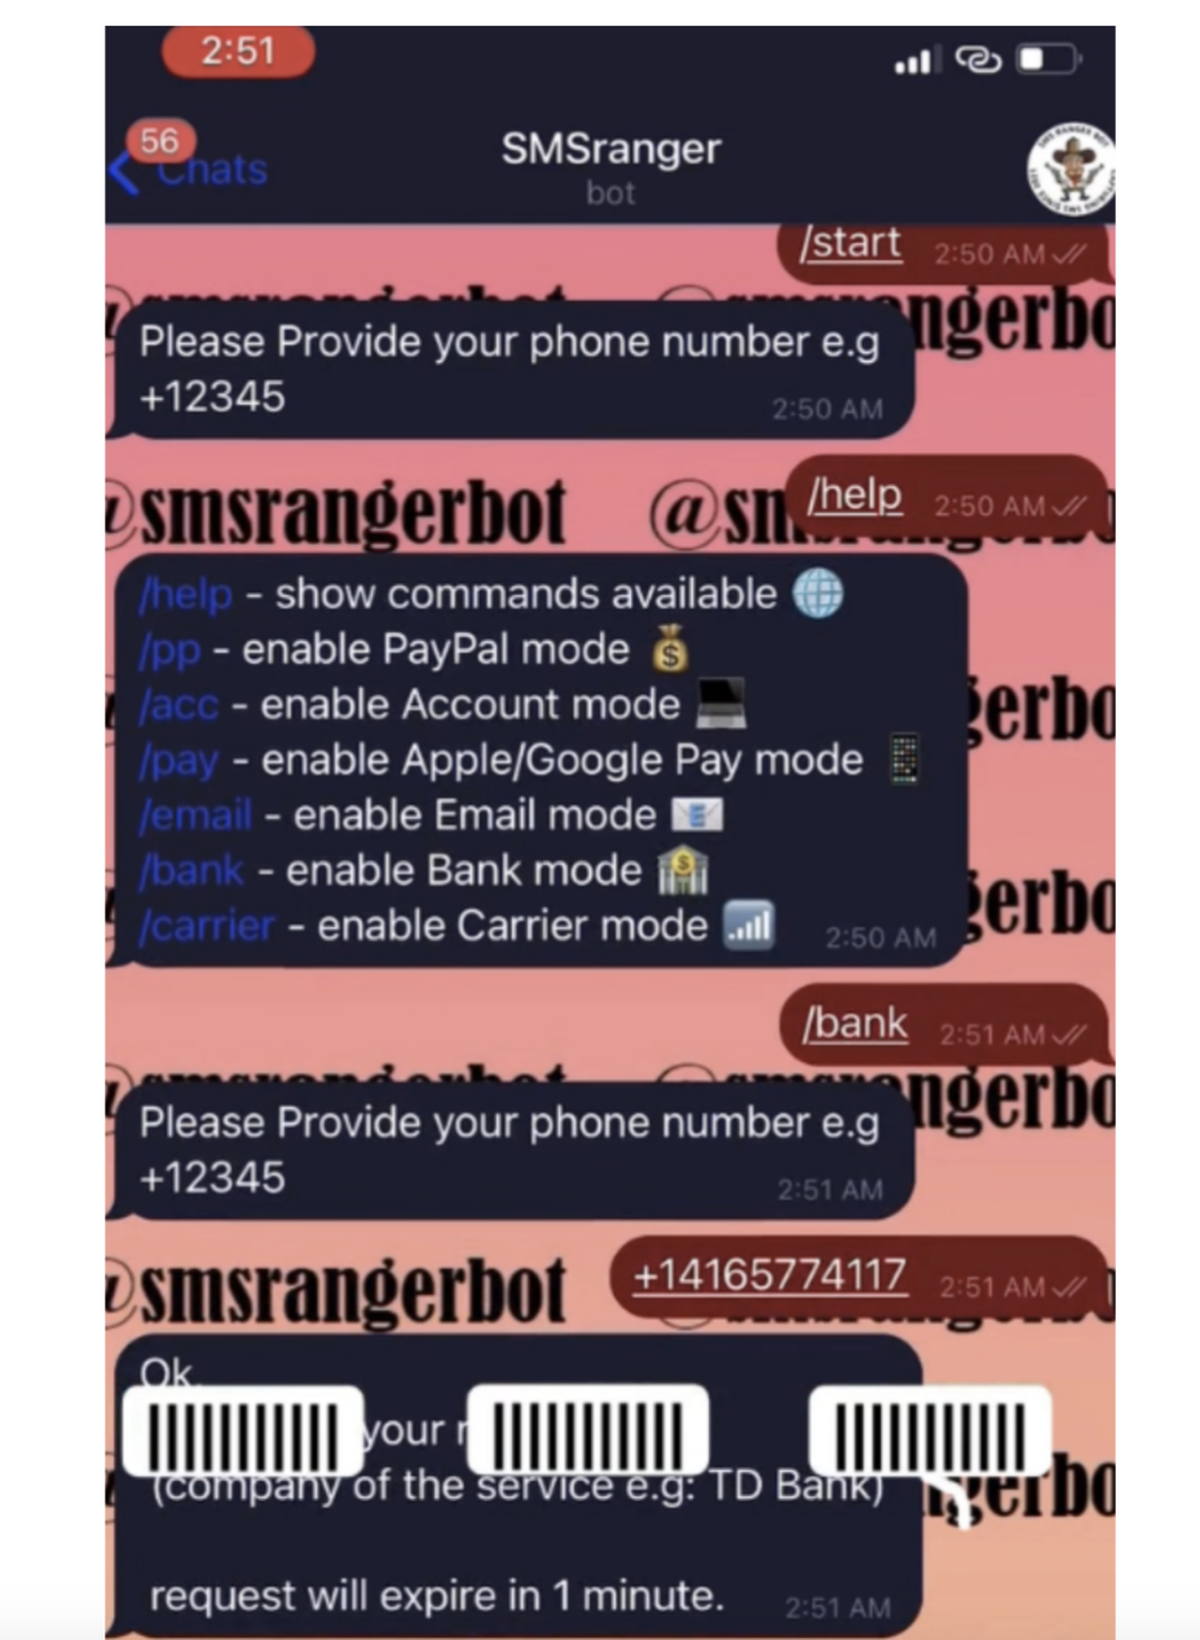
Задача вредоносных ботов — автоматически звонить или рассылать жертвам текстовые сообщения от имени банков, чтобы в конечном счёте получить одноразовые коды. Для создания такого бота злоумышленники должны обладать базовыми навыками программирования.

Исследователи привели пример двух таких ботов: SMSRanger и BloodOTPbot. Первый похож интерфейсом на Slack, а второй больше работает с СМС-сообщениями.


Пользователям рекомендуют быть бдительными и обращать внимание на мелочи, которые могут выдать мошенническую схему.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru