



Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Смарт-метки AirTag от Apple, выпущенные в апреле этого года, содержат интересный баг, который в руках злоумышленников может служить для перенаправления жертвы на фишинговую или просто вредоносную веб-страницу.

Apple AirTag, если кто-то не знает, позволяет находить любой предмет, к которому пользователь прикрепил эту метку. Помимо этого, если владелец потеряет AirTag, любой обнаруживший пропажу гражданин может просканировать её с помощью смартфона и выйти на потерявшего метку пользователя.

Для последнего сценария используется специальный режим — Lost Mode, который позволяет уведомить Apple о пропаже AirTag. При этом Lost Mode генерирует специальный URL в домене https://found.apple.com и позволяет пользователю ввести там свои контактные данные.

После этого любой нашедший утерянную метку гражданин сможет отправить владельцу сообщение о находке. Причём это сработает как с iPhone, так и с Android-устройствами.

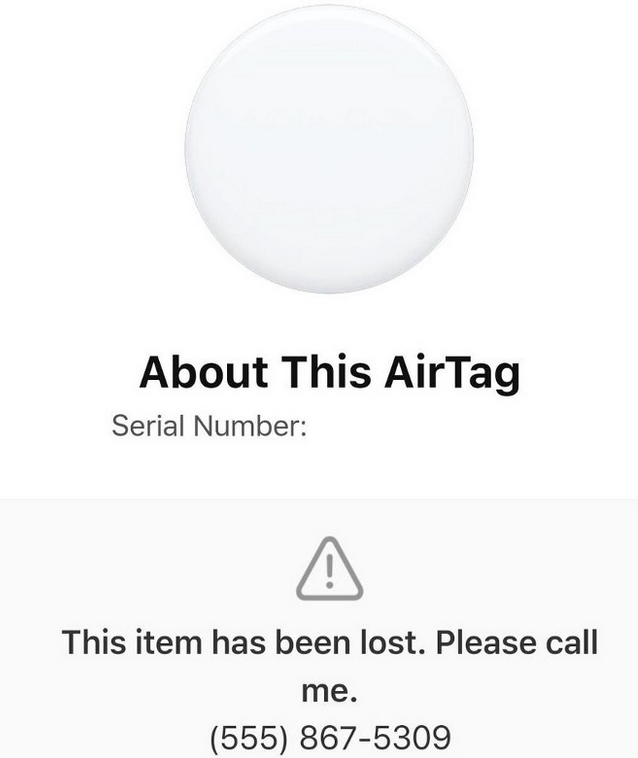
При сканировании AirTag в режиме Lost Mode метка выдаёт короткое сообщение, предлагающее позвонить владельцу устройства по указанному телефонному номеру. Эта информация выскакивает автоматически, не запрашивая у нашедшего учётные данные.

Это важный момент, поскольку Lost Mode не запрещает владельцам AirTag вписать вместо телефонного номера произвольный код. В результате порядочный человек, который хочет вернуть метку владельцу, может просто отправиться на фишинговую страницу iCloud.


Эту особенность обнаружил исследователь в области кибербезопасности Бобби Роч, сразу при этом уведомив Apple. Как рассказал Роч Брайану Кребсу, уязвимость AirTag позволяет сделать из меток «физического троянского коня».

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru