



Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Как обнаружили в Morphisec, троян Jupyter сменил маскировку и теперь распространяется под видом PDF-приложения Nitro Pro. Вредонос по-прежнему успешно скрывается от антивирусов за счет использования установщика Windows (MSI) весом более 100 Мбайт.

Написанный на .NET зловред, известный также под именами Solarmarker, Yellow Cockatoo и Polazert, объявился в интернете в прошлом году. Он нацелен в первую очередь на кражу данных из Firefox и браузеров на основе Chromium, но способен также выполнять функции бэкдора. От атак с участием Jupyter страдают в основном представители сферы здравоохранения и учебные заведения.

Изменения в цепочке доставки трояна израильские эксперты впервые заметили 8 сентября. Ранее зловред выдавал себя за Docx2Rtf или Expert PDF, а теперь маскируется под другой легитимный софт — Nitro Pro 13.

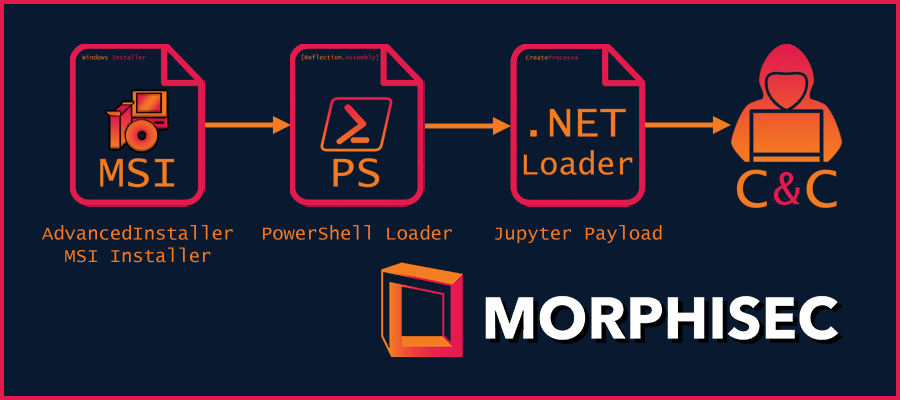
Атака, как и прежде, начинается с развертывания MSI-инсталлятора. Чтобы надежней скрыть полезную нагрузку, злоумышленники используют упаковщик Advanced Installer (в тестовой версии). С той же целью вредоносный файл выдается за документ, способный заинтересовать намеченную жертву, — например:  

  • Medical-Engagement-Scale-Questionnaire.msi
  • Due-Diligence-Checklist-For-Oil-And-Gas-Properties.msi
  • Fedex-Tracking-By-Shipper-Receipt.msi
  • Christian-Doctrine-Clauses-List.msi
  • Omnicell-Cabinet-User-Manual.msi
  • Wells-Fargo-Subpoena-Processing-Department-Phoenix-Az.msi

Запуск зловредного инсталлятора влечет исполнение PowerShell-загрузчика, встроенного в легитимную программу Nitro Pro 13. Этот скрипт, по свидетельству Morphisec, остался без изменений; он расшифровывает и загружает в память NET-модуль Jupyter.


Примечательно, что изученные образцы троянизированного приложения были подписаны сертификатами реальных компаний — TACHOPARTS Sp Z O O, FORMICA Solutions, ООО «Рувентс», ООО «Система». Новая Jupyter-кампания затронула множество крупных организаций. В настоящее время в Morphisec пытаются определить масштабы бедствия.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru