



Хакеры продвинули в поисковиках 100 тыс. страниц с вредоносными PDF

Хакеры продвинули в поисковиках 100 тыс. страниц с вредоносными PDF

Хакеры продвинули в поисковиках 100 тыс. страниц с вредоносными PDF

Киберпреступники снова обратились к техникам продвижения своих сайтов в поисковой выдаче, чтобы заманить сотрудников и руководителей компаний на веб-ресурсы, выглядящие на первый взгляд легитимно. Однако конечной целью злоумышленников была установка трояна, открывающего удалённый доступ к заражённой системе (RAT).

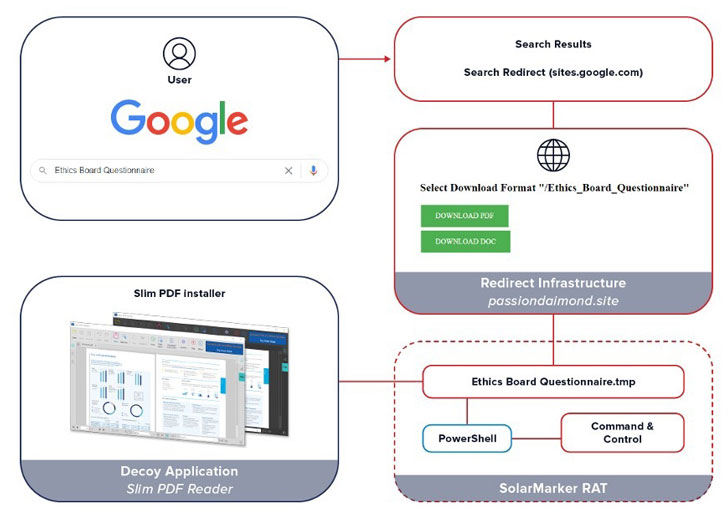
В ходе этой кампании атакующие использовали релевантные для бизнес-среды запросы, в основном касающиеся различных форм: счета, шаблоны, опросники и квитанции. В результате пользователи, пытавшиеся скачать такие шаблоны, незаметно для себя перенаправлялись на вредоносный сайт.

«Как только жертва посетит подобный ресурс, на её компьютер установится троян. После запуска вредоносная программа сразу устанавливает связь с оператором, который может отправлять ей команды и загружать дополнительные зловреды: программы-вымогатели, банковские трояны или софт для кражи данных», — рассказывают специалисты компании eSentire.


По словам исследователей, им удалось обнаружить в Сети более 100 тысяч уникальных веб-страниц, содержащих популярные для бизнеса ключевые слова. За счёт грамотной SEO-оптимизации киберпреступникам удалось неплохо продвинуть свои сайты в поисковой выдаче, что, конечно же, сказалось на эффективности всей кампании.

Изучив цепочку заражения, эксперты пришли к выводу, что в атаках принимает участие вредоносная программа SolarMarker (также известна под именами Yellow Cockatoo, Jupyter и Polazert).

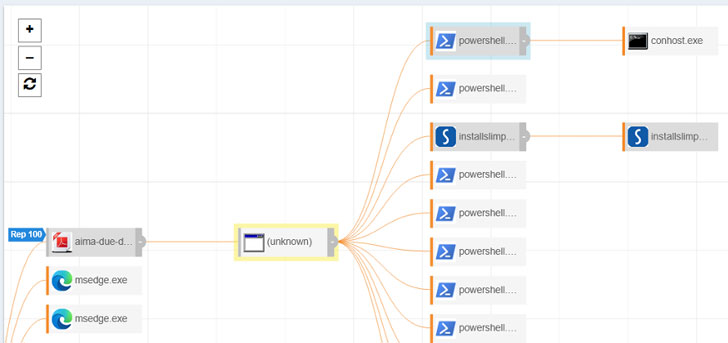
Как правило, зловред маскировался под безобидный PDF-файл, который после открытия сразу устанавливал троян, обеспечивающий злоумышленникам удалённый доступ. Параллельно с этим инсталлировался также софт Slim PDF для прикрытия.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru