



Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Данные более чем 700 млн пользователей деловой социальной сети LinkedIn всё-таки попали в общий доступ. Напомним, что летом злоумышленники пытались сбыть собранную информацию, но теперь, видимо, совсем отчаялись и слили всё так.

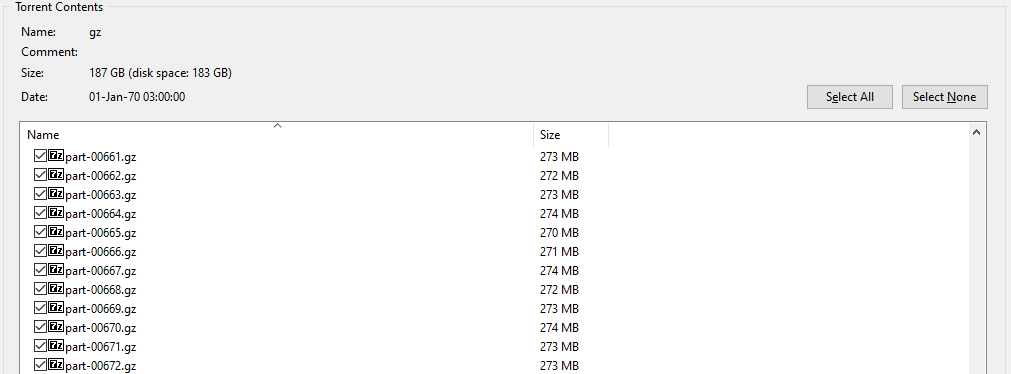
В настоящее время сведения распространяются через закрытые каналы в мессенджере Telegram в виде торрент-файла весом 187 ГБ. Изданию The Record удалось получить этот архив и проанализировать его содержимое.

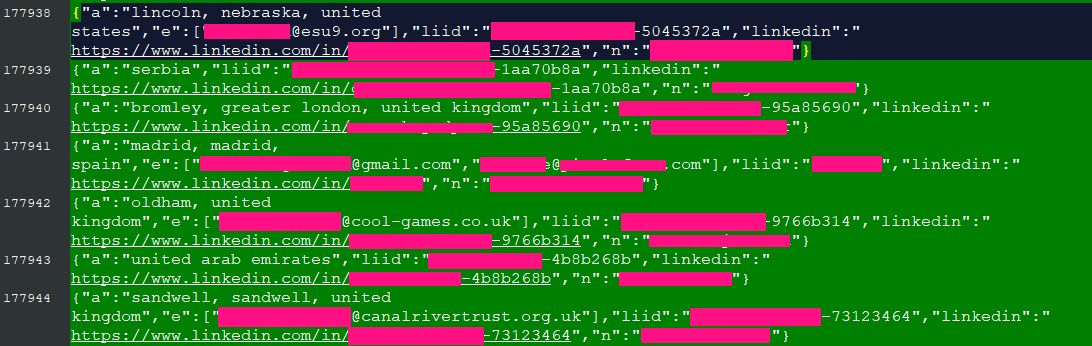
В результате выяснилось, что в БД содержатся следующие данные:

  • Имена профилей на LinkedIn.
  • Идентификаторы LinkedIn.
  • Прямые ссылки на профили затронутых пользователей.
  • Данные о местонахождении (город, страна).
  • Адреса электронной почты.


К счастью, большая часть слитых сведений и так является публичной информацией, а значит, не представляет угрозы для пользователей. Тем не менее в утечке всё же фигурируют имейлы, которые обычно не указываются в профиле.

С помощью скомпрометированных данных киберпреступники могут запустить кампании целевого фишинга на высокопоставленных лиц и руководящий состав ряда организаций. Но стоит отметить, что далеко на все записи в слитой базе содержат адрес электронной почты, поэтому большая часть этой информации фактически бесполезна для злоумышленников.

Напомним, что в июле хакер, собравший данные пользователей LinkedIn, заявил, что сделал это ради забавы.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru