



10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

Две уязвимости в скриптовом языке программирования ColdFusion, которые Adobe пропатчила более десяти лет назад, теперь используются в атаках киберпреступников. О новых эксплойтах рассказали специалисты компании Sophos.

Исследователи зафиксировали использование старых брешей в ходе расследования кампаний операторов программы-вымогателя Cring. Sophos пока решила не раскрывать имя жертвы шифровальщика, но известно, что злоумышленники начинали со сканирования веб-сайта атакуемой компании и искали уязвимую установку ColdFusion.

Эксперты назвали идентификатор эксплуатируемой бреши класса «обход пути» — CVE-2010-2861, она приводит к раскрытию информации и позволяет украсть с сервера файл с паролями.

Затем в ход вступал второй эксплойт, но уже для другой уязвимости — CVE-2009-3960. С помощью последней киберпреступники загружали веб-шелл на сервер жертвы, а затем загружали пейлоад Cobalt Strike.

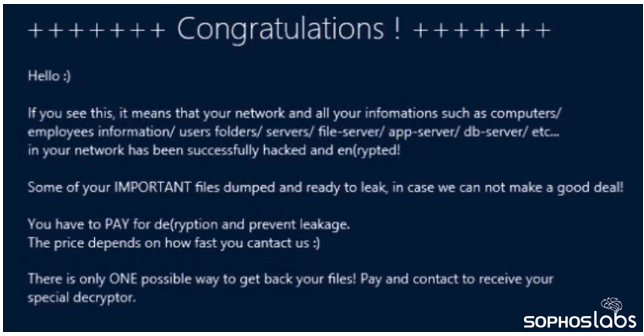
Спустя приблизительно 79 часов после первого проникновения атакующие разворачивали программу-вымогатель Cring, которая шифровала все файлы и оставляла записку с требованиями выкупа.


По словам Sophos, на атакованном сервере была запущена версия ColdFusion 9, которую разработчики не поддерживают с 2016 года.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru