



Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Аналитики из британской ИБ-компании Cyjax выявили масштабную фишинговую кампанию, нацеленную на сбор логинов и паролей для доступа к почтовым ящикам госслужащих. Созданные преступниками сайты имитируют email-порталы министерств и ведомств в странах Европы, Ближнего Востока, Африки и Азиатско-Тихоокеанского региона.

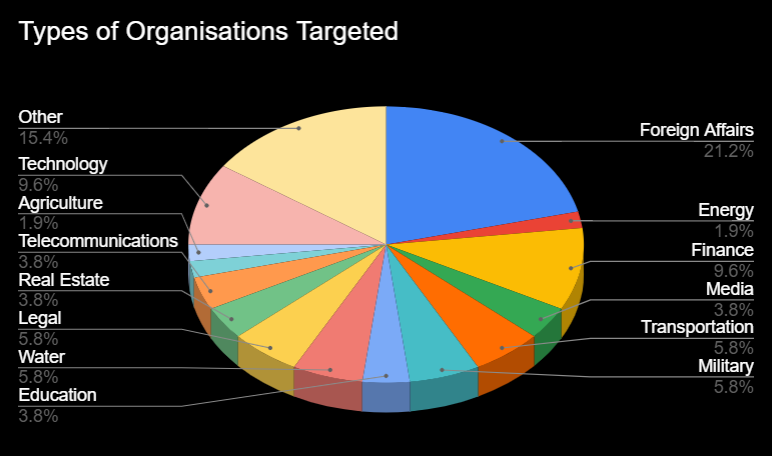
Исследователи полагают, что эта узконаправленная кампания была запущена полтора года назад; в настоящее время активны 15 фишинговых страниц. Анализ более полусотни имен хостов показал, что мишенями злоумышленников в основном являются госструктуры около десятка стран, в том числе Белоруссии,  Украины, Турции и Узбекистана.

Созданные фишерами ловушки имитируют в основном страницы email-порталов для работников различных министерств (иностранных дел, финансов, энергетики). Примечательно, что список атакуемых организаций включает также Российскую академию наук и почтовый сервис Mail.ru.


Домены, используемые в рамках текущей кампании, обычно начинаются с «mail», а в качестве имени хоста проставлено полное имя домена целевой организации. При этом к регистрации фишеры прибегли лишь в пяти случаях.

Каким образом злоумышленники заманивают посетителей на свои сайты, пока неясно. Образцов фишинговых писем до сих пор никто не представил, хотя распространение ссылок по почте — в данном случае наиболее вероятный вариант.

Автором масштабной кампании, по мнению Cyjax, может оказаться какая-то APT-группа. В пользу этой гипотезы говорит сходство шаблонов фишинговых страниц с тем, который использовала Sandworm в прошлогодней атаке на Украине.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru