



Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

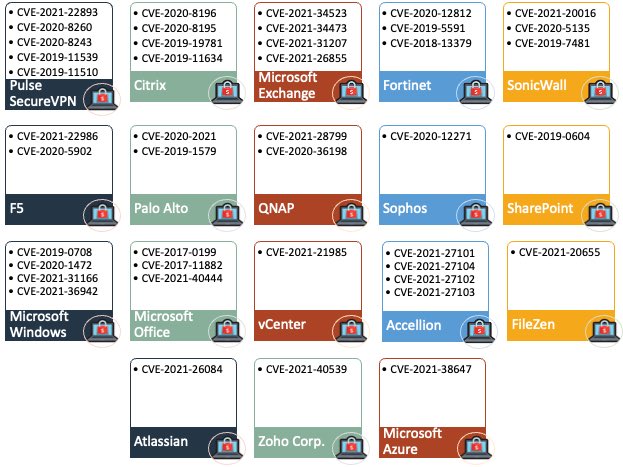
Специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего эксплуатируются в атаках операторов шифровальщиков. Благодаря этому списку у организаций всегда будет чёткое представление, что нужно патчить в первую очередь.

Саму идею подал Аллан Лиска, один из членов команды Recorded Future CSIRT. После того как её поддержали другие эксперты, список уязвимостей начал расти и теперь в нём можно найти дыры в десятках программ и аппаратных составляющих.

По словам исследователя под псевдонимом Pancak3, в список также начали включать активно эксплуатируемые бреши. Сейчас всё это представлено в виде диаграммы, с помощью которой системные администраторы и безопасники смогут выстроить грамотную стратегию защиты своей сети от операторов программ-вымогателей.


Стоит отметить, что это крайне актуальная инициатива, поскольку в этом году управляющие шифровальщиками киберпреступники добавили в арсенал несколько опасных эксплойтов. Например, на этой неделе злоумышленники начали использовать RCE-брешь в Windows MSHTML, которая получила идентификатор CVE-2021-40444.

А шифровальщик Conti проникал в корпоративные сети благодаря уязвимым серверам Microsoft Exchange, в которых нашли уязвимости ProxyShell: CVE-2021-34473, CVE-2021-34523, CVE-2021-31207.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru