



Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

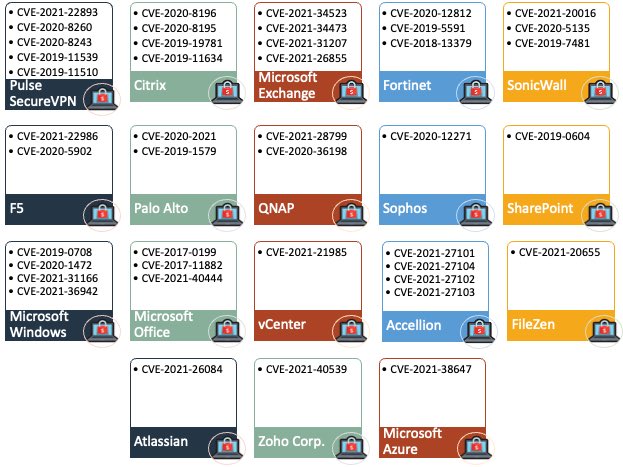
Специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего эксплуатируются в атаках операторов шифровальщиков. Благодаря этому списку у организаций всегда будет чёткое представление, что нужно патчить в первую очередь.

Саму идею подал Аллан Лиска, один из членов команды Recorded Future CSIRT. После того как её поддержали другие эксперты, список уязвимостей начал расти и теперь в нём можно найти дыры в десятках программ и аппаратных составляющих.

По словам исследователя под псевдонимом Pancak3, в список также начали включать активно эксплуатируемые бреши. Сейчас всё это представлено в виде диаграммы, с помощью которой системные администраторы и безопасники смогут выстроить грамотную стратегию защиты своей сети от операторов программ-вымогателей.


Стоит отметить, что это крайне актуальная инициатива, поскольку в этом году управляющие шифровальщиками киберпреступники добавили в арсенал несколько опасных эксплойтов. Например, на этой неделе злоумышленники начали использовать RCE-брешь в Windows MSHTML, которая получила идентификатор CVE-2021-40444.

А шифровальщик Conti проникал в корпоративные сети благодаря уязвимым серверам Microsoft Exchange, в которых нашли уязвимости ProxyShell: CVE-2021-34473, CVE-2021-34523, CVE-2021-31207.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru