



Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Кампания целевого фишинга, нацеленная на авиационную промышленность, оставалась незамеченной на протяжении двух лет. Предположительно, за операцией стоят киберпреступники из Нигерии, считают специалисты компании Cisco Talos.

Кампания злоумышленников получила имя “Operation Layover”, ещё в мае о действиях этой же группировки предупреждала Microsoft. Преступники запускают целевой фишинг, против аэрокосмического и туристического секторов.

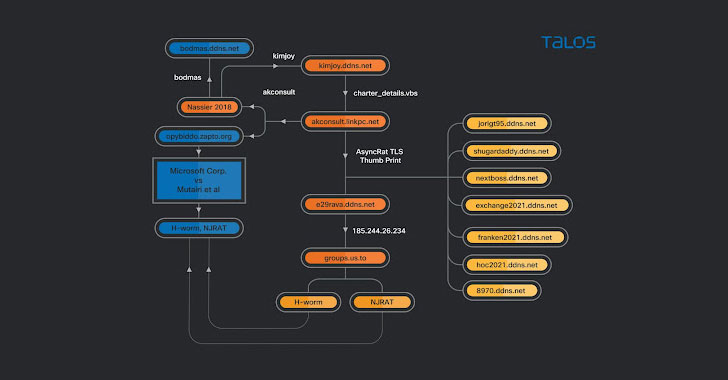
Основная задача этих писем — установить в систему жертвы специальный загрузчик, который позже скачивает трояны, предназначенные для удалённого доступа, — RevengeRAT и AsyncRAT.

«Киберпреступная группировка не выглядит хорошо подготовленной в техническом плане. Видно, что злоумышленники используют абсолютно типичную вредоносную программу с самого начала кампании», — пишут исследователи из Cisco Talos.

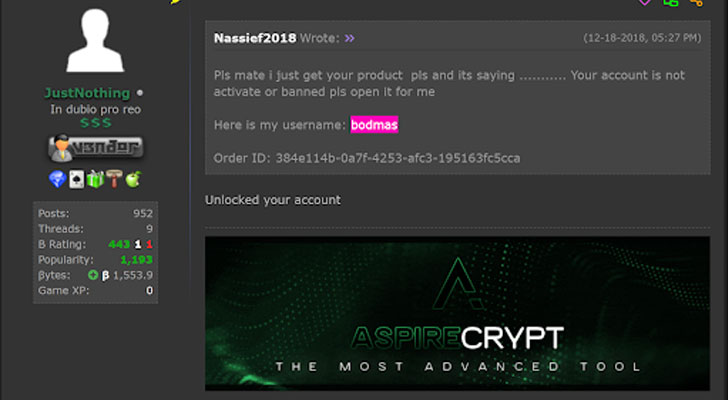
«Также преступники покупают крипторы, затрудняющие детектирование зловреда на стороне жертвы. За эти годы группа задействовала несколько таких крипторов, большая часть которых приобреталась на форумах соответствующей тематики».


Эксперты полагают, что группировка ведёт свою активность как минимум с 2013 года, а основная часть атак начинается с вредоносных писем, к которым прикрепляются документы-приманки. Как правило, файлы маскируются под PDF-формат, но на самом деле представляют собой VBScript, хранящийся на Google Диске.

По словам Cisco Talos, специалистам удалось найти 31 различных приманок, темой которых была авиация. На последнем этапе атак в систему жертвы устанавливался один из троянов для удалённого доступа.

Исследователи обращают внимание на тот факт, что даже малоквалифицированные киберпреступники могут без труда вести шпионскую деятельность, несколько лет оставаясь незамеченными. Стало быть, с подходом к защите надо что-то делать.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru