



Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

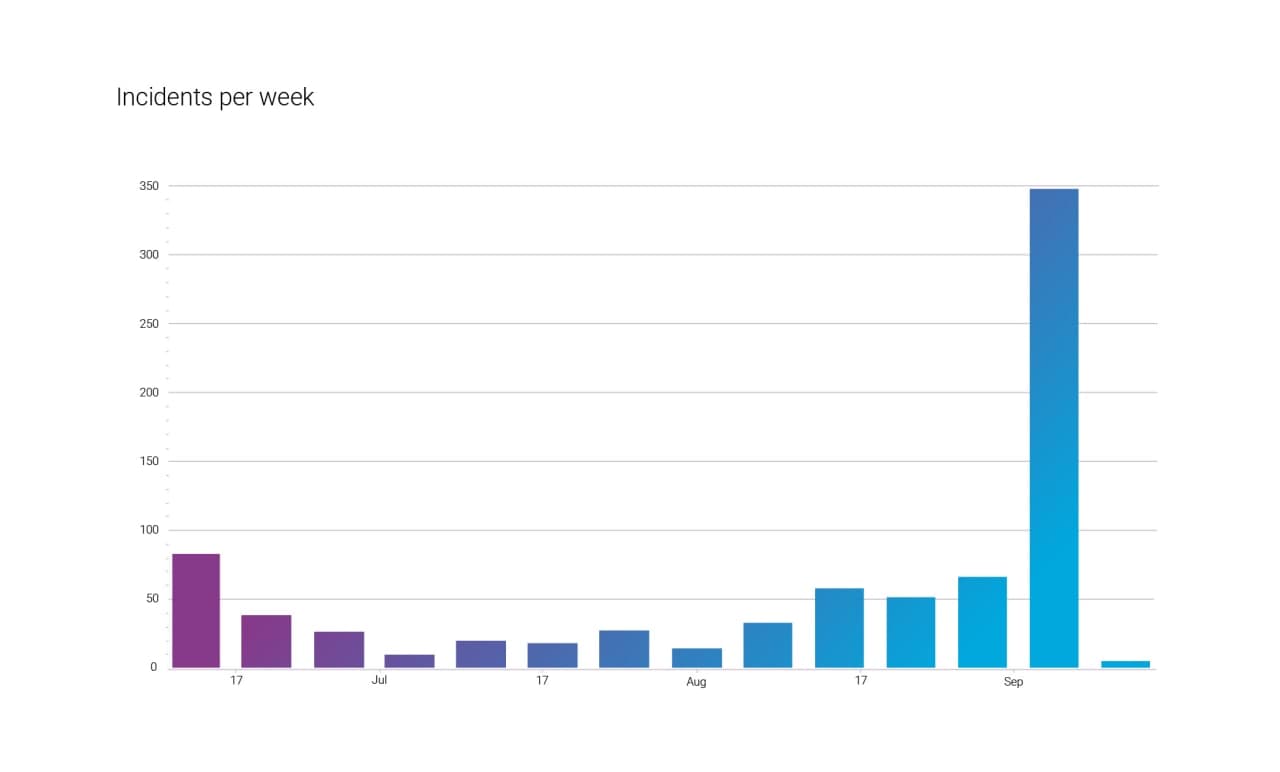
Исследователи из Qrator Labs проанализировали деятельность обнаруженного недавно ботнета Mēris и пришли к выводу, что он привёл к «беспрецедентному» росту числа DDoS-атак на финансовый рынок России. Например, за прошедшие выходные количество кибератак на банковских сектор увеличилось более чем в три раза.

Как отметили специалисты, киберпреступники переключились на российский финансовый сектор в начале сентября 2021 года. С помощью относительно нового ботнета Mēris злоумышленники серьёзно увеличили интенсивность атак, сделав их при этом ещё и сложнее.

Согласно статистике Qrator Labs, самый пик кибератак был зафиксирован 11 сентября. Именно в ту субботу преступники запустили целую серию DDoS на крупнейшие банки и платёжные системы. Всего эксперты насчитали три волны, максимальные показатели которых достигали 212 Гб/сек и десятки миллионов запросов в секунду.

Отмечается также особенность этих атак — они проходят на уровне приложений (Application Layer, L7), посему вполне могут походить на активность обычных пользователей. В этом случае атакующие используют HTTPS-трафик, что создаёт дополнительную нагрузку на вычислительную мощность.

В Qrator Labs также указали на ИБ-специфику российского финансового рынка, которая затрудняет фильтрацию таких DDoS-атак. Поскольку кредитные организации не имеют права расшифровывать трафик и предоставлять соответствующие ключи поставщику услуг защиты от DDoS, операции Mēris было сложно выявить и нейтрализовать.

«Как правило, нам попадаются не более 90 серьёзных DDoS-инцидентов в неделю, однако 11 сентября мы зафиксировали более 300», — подчеркнули специалисты Qrator Labs.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru