



Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый троян для Android нацелился на криптовалютные кошельки и приложения для онлайн-покупок. Получивший имя S.O.V.A. вредонос также позволяет операторам извлекать персональные данные из заражённых мобильных устройств.

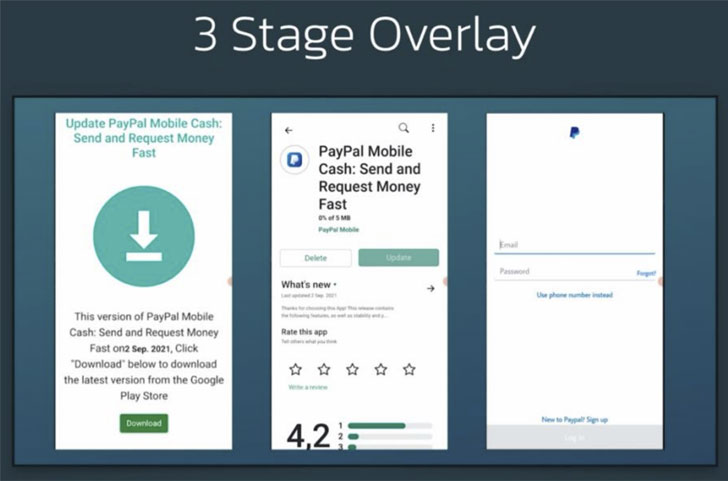
Для достижения своих целей «сова» использует целый набор функциональных возможностей: запись нажатия клавиш, наложение окон поверх легитимных программ, взаимодействие с буфером обмена и т. п.

Именно так вредонос крадёт учётные данные и подменяет адреса криптокошельков в буфере обмена (при их копировании и вставке). Более того, в будущем авторы планируют добавить трояну возможность запускать DDoS-атаки, разворачивать шифровальщик и даже перехватывать коды двухфакторной аутентификации.

На «сову» обратили внимание исследователи в области кибербезопасности из компании ThreatFabric. Как отметили эксперты, зловред способен красть файлы cookies, что позволяет злоумышленникам входить в аккаунты жертвы даже без учётных данных.

Также специалисты представили схему наложения окон вредоносной программы поверх легитимных банковских приложений.


Кроме того, команда ThreatFabric считает, что у S.O.V.A. есть потенциал в скором времени стать одной из самых серьёзных киберугроз для Android.

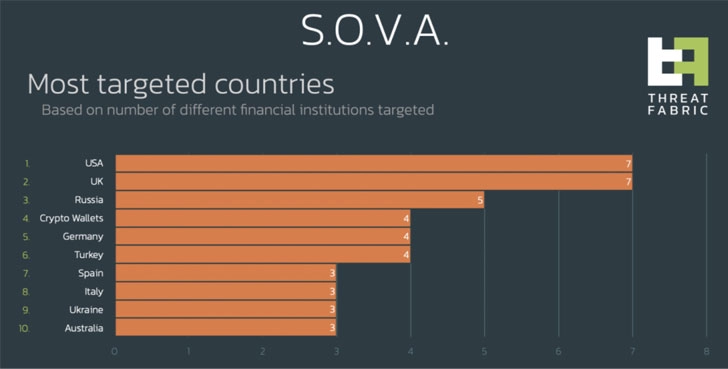
Несмотря на начальную стадию разработки, киберпреступники уже активно рекламируют своё детище на форумах соответствующей тематики. Кстати, Россия входит в тройку самых атакуемых «совой» стран.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru