



Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый троян для Android нацелился на криптовалютные кошельки и приложения для онлайн-покупок. Получивший имя S.O.V.A. вредонос также позволяет операторам извлекать персональные данные из заражённых мобильных устройств.

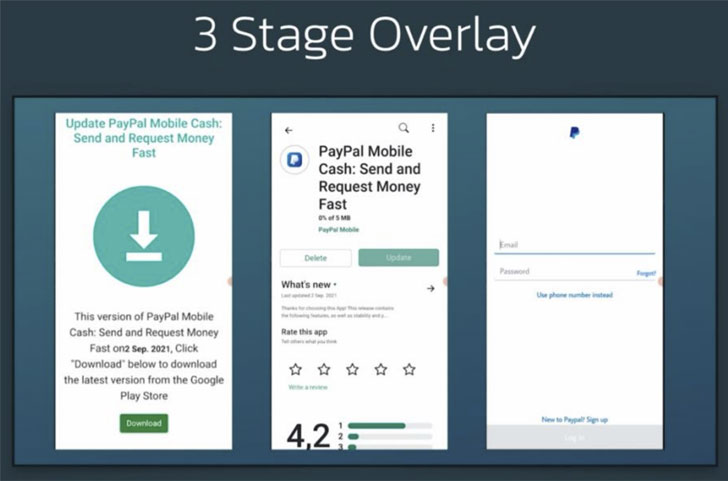
Для достижения своих целей «сова» использует целый набор функциональных возможностей: запись нажатия клавиш, наложение окон поверх легитимных программ, взаимодействие с буфером обмена и т. п.

Именно так вредонос крадёт учётные данные и подменяет адреса криптокошельков в буфере обмена (при их копировании и вставке). Более того, в будущем авторы планируют добавить трояну возможность запускать DDoS-атаки, разворачивать шифровальщик и даже перехватывать коды двухфакторной аутентификации.

На «сову» обратили внимание исследователи в области кибербезопасности из компании ThreatFabric. Как отметили эксперты, зловред способен красть файлы cookies, что позволяет злоумышленникам входить в аккаунты жертвы даже без учётных данных.

Также специалисты представили схему наложения окон вредоносной программы поверх легитимных банковских приложений.


Кроме того, команда ThreatFabric считает, что у S.O.V.A. есть потенциал в скором времени стать одной из самых серьёзных киберугроз для Android.

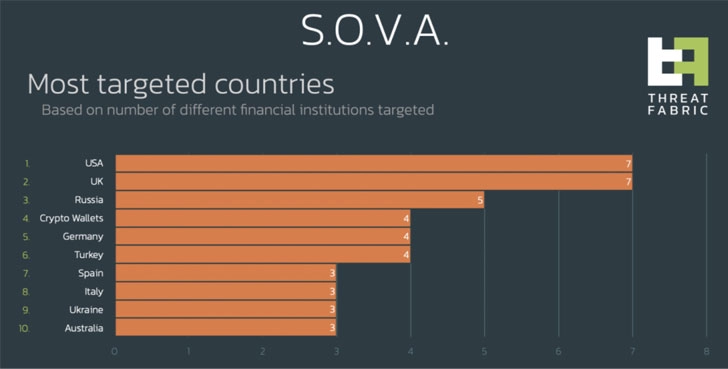
Несмотря на начальную стадию разработки, киберпреступники уже активно рекламируют своё детище на форумах соответствующей тематики. Кстати, Россия входит в тройку самых атакуемых «совой» стран.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru