



0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

В Сети появились новые подробности, касающиеся уязвимости нулевого дня (0-day) в MSHTML. Напомним, что брешь отслеживается под идентификатором CVE-2021-40444 и позволяет удалённо выполнить вредоносный код.

MSHTML — это «родной» браузерный движок, который используется в пакете Microsoft Office. Во вторник корпорация предупредила пользователей о 0-day, однако разработчики всё ещё не подготовили соответствующий патч.

Microsoft сознательно не стала распространяться о CVE-2021-40444, уточнив лишь, что эксплуатация уязвимости основана на использовании вредоносных элементов ActiveX. Если злоумышленник задействует брешь в атаке, он сможет загрузить и установить вредоносную программу на компьютер жертвы.

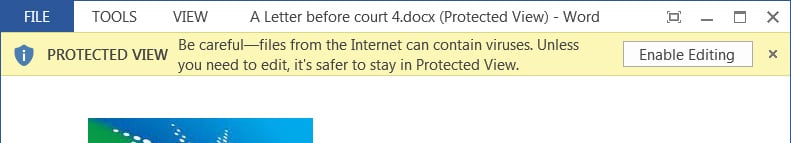
Более того, исследователи в области кибербезопасности даже нашли подтверждение эксплуатации этого бага в реальных кибератаках. Преступники рассылали жертвам злонамеренные документы Word, содержащие эксплойт для CVE-2021-40444.

Ранее специалисты советовали пользователям задействовать защитную функцию Mark-of-the-Web (MOTW), благодаря которой документ будет открываться в режиме «только чтение». Тем не менее Уилл Дорманн из CERT/CC заявил, что даже такие меры не спасут от эксплуатации бага.


«Если злоумышленники отправят вредоносный документ, например, в архиве, на который не ставится метка MotW, вся защита данной функции сразу же нивелируется. Тот же 7Zip распакует присланный архив, а у его содержимого уже не будет пометки "скачано из интернета"», — объясняет эксперт.

Тот же принцип касается использования ISO-файлов, так что у киберпреступников вполне есть действенные методы обхода защиты. А нам в этом случае остаётся лишь ждать выхода патча, который, судя по всему, планируется на второй вторник сентября (на следующей неделе).

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru