



0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

В Сети появились новые подробности, касающиеся уязвимости нулевого дня (0-day) в MSHTML. Напомним, что брешь отслеживается под идентификатором CVE-2021-40444 и позволяет удалённо выполнить вредоносный код.

MSHTML — это «родной» браузерный движок, который используется в пакете Microsoft Office. Во вторник корпорация предупредила пользователей о 0-day, однако разработчики всё ещё не подготовили соответствующий патч.

Microsoft сознательно не стала распространяться о CVE-2021-40444, уточнив лишь, что эксплуатация уязвимости основана на использовании вредоносных элементов ActiveX. Если злоумышленник задействует брешь в атаке, он сможет загрузить и установить вредоносную программу на компьютер жертвы.

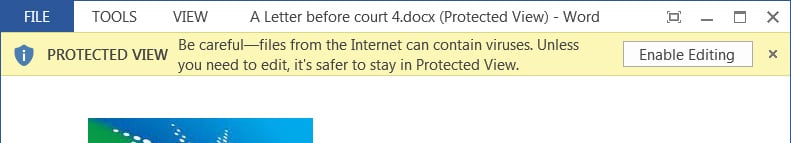
Более того, исследователи в области кибербезопасности даже нашли подтверждение эксплуатации этого бага в реальных кибератаках. Преступники рассылали жертвам злонамеренные документы Word, содержащие эксплойт для CVE-2021-40444.

Ранее специалисты советовали пользователям задействовать защитную функцию Mark-of-the-Web (MOTW), благодаря которой документ будет открываться в режиме «только чтение». Тем не менее Уилл Дорманн из CERT/CC заявил, что даже такие меры не спасут от эксплуатации бага.


«Если злоумышленники отправят вредоносный документ, например, в архиве, на который не ставится метка MotW, вся защита данной функции сразу же нивелируется. Тот же 7Zip распакует присланный архив, а у его содержимого уже не будет пометки "скачано из интернета"», — объясняет эксперт.

Тот же принцип касается использования ISO-файлов, так что у киберпреступников вполне есть действенные методы обхода защиты. А нам в этом случае остаётся лишь ждать выхода патча, который, судя по всему, планируется на второй вторник сентября (на следующей неделе).

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru