



Эксперты назвали самые неудачные пароли компаний из списка Fortune 500

Эксперты назвали самые неудачные пароли компаний из списка Fortune 500

Эксперты назвали самые неудачные пароли компаний из списка Fortune 500

Исследователи из NordPass проанализировали наиболее неудачные пароли, используемые в компаниях из списка Fortune 500. За основу эксперты взяли общедоступные базы скомпрометированных данных.

В общей сложности специалисты NordPass изучили 15 603 438 известных утечек, что позволило разделить компании на 17 разных отраслей.

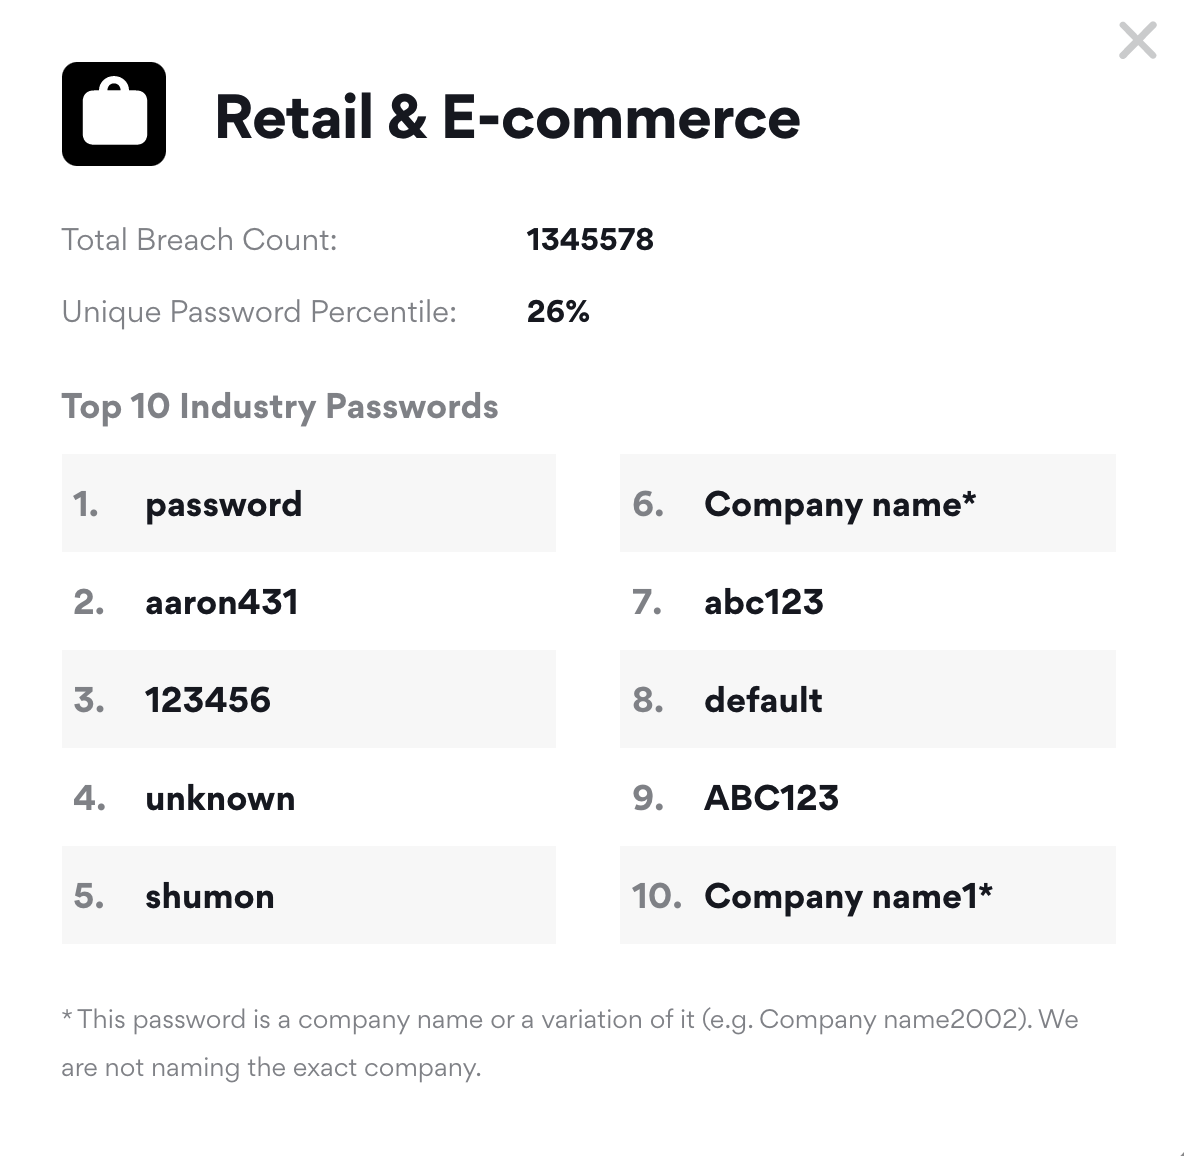
Так, среди организаций сферы ритейла и электронной коммерции топ-10 наиболее сомнительных паролей оказался следующим:

  1. password
  2. aaron431
  3. 123456
  4. unknown
  5. shumon
  6. Имя_компании
  7. abc123
  8. default
  9. ABC123
  10. Имя_компании 1


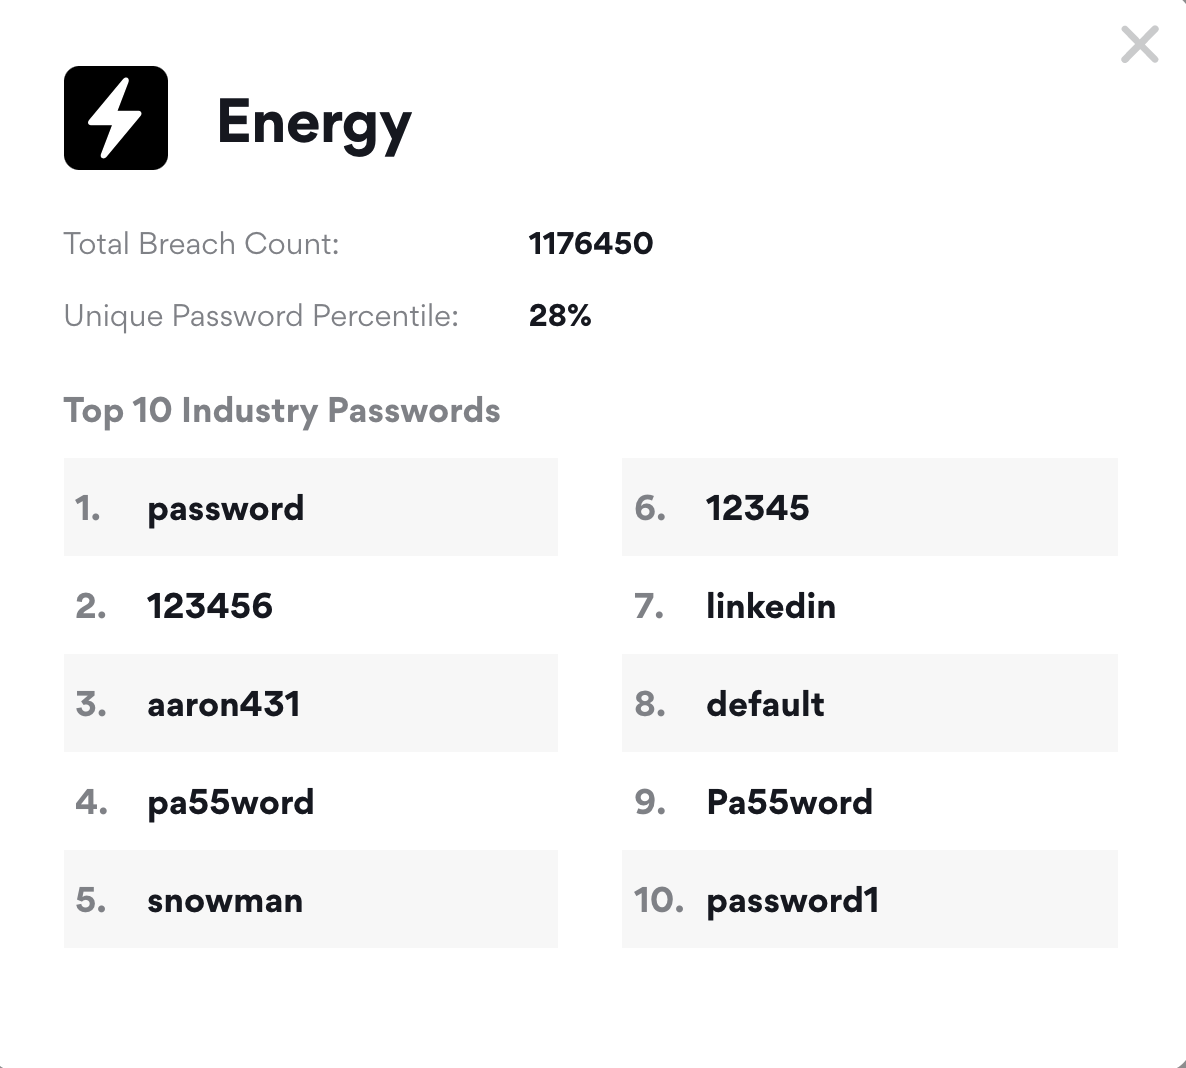
Энергетическая отрасль:

  1. password
  2. 123456
  3. aaron431
  4. pa55word
  5. snowman
  6. 12345
  7. linkedin
  8. default
  9. Pa55word
  10. password1


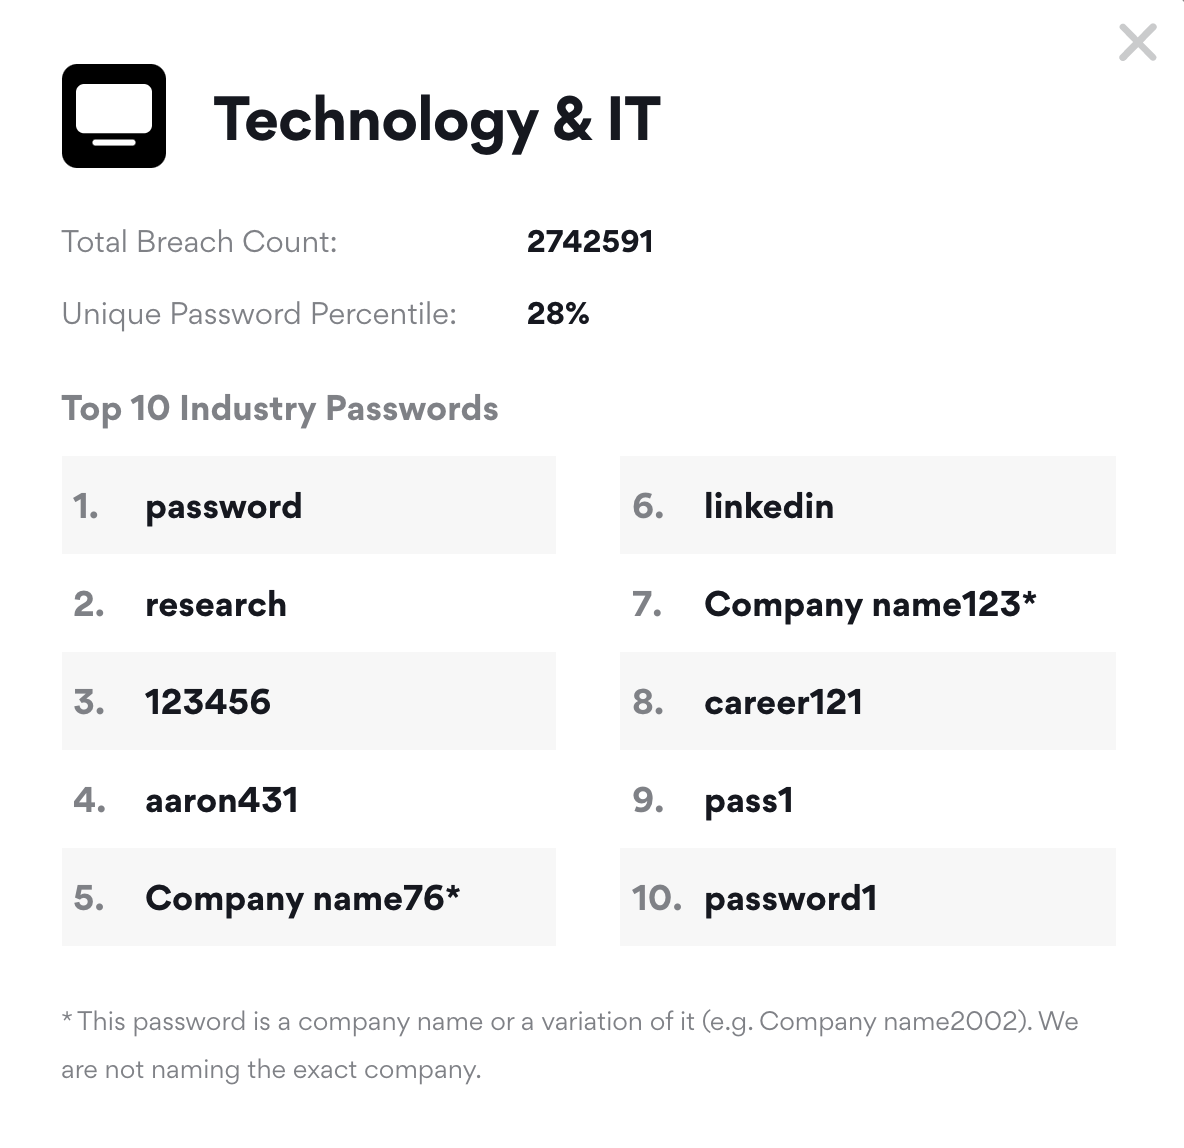
ИТ:

  1. password
  2. research
  3. 123456
  4. aaron431
  5. Имя_компании 76
  6. linkedin
  7. Имя_компании 123
  8. career121
  9. pass1
  10. password1


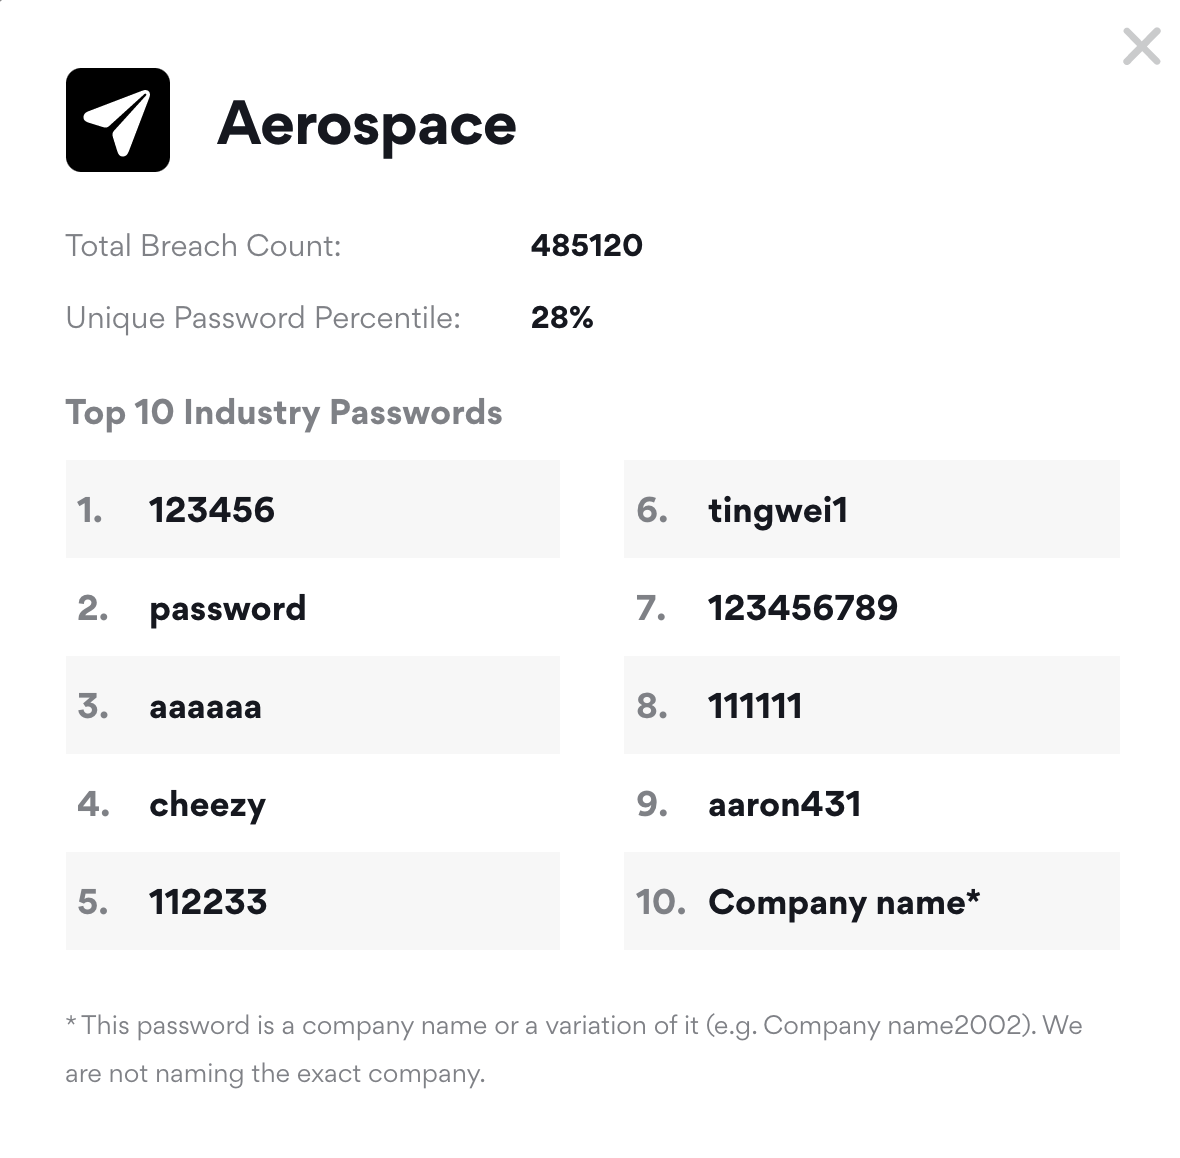
Аэрокосмическая отрасль:

  1. 123456
  2. password
  3. aaaaaa
  4. cheezy
  5. 112233
  6. tingwei1
  7. 123456789
  8. 111111
  9. aaron431
  10. Имя_компании


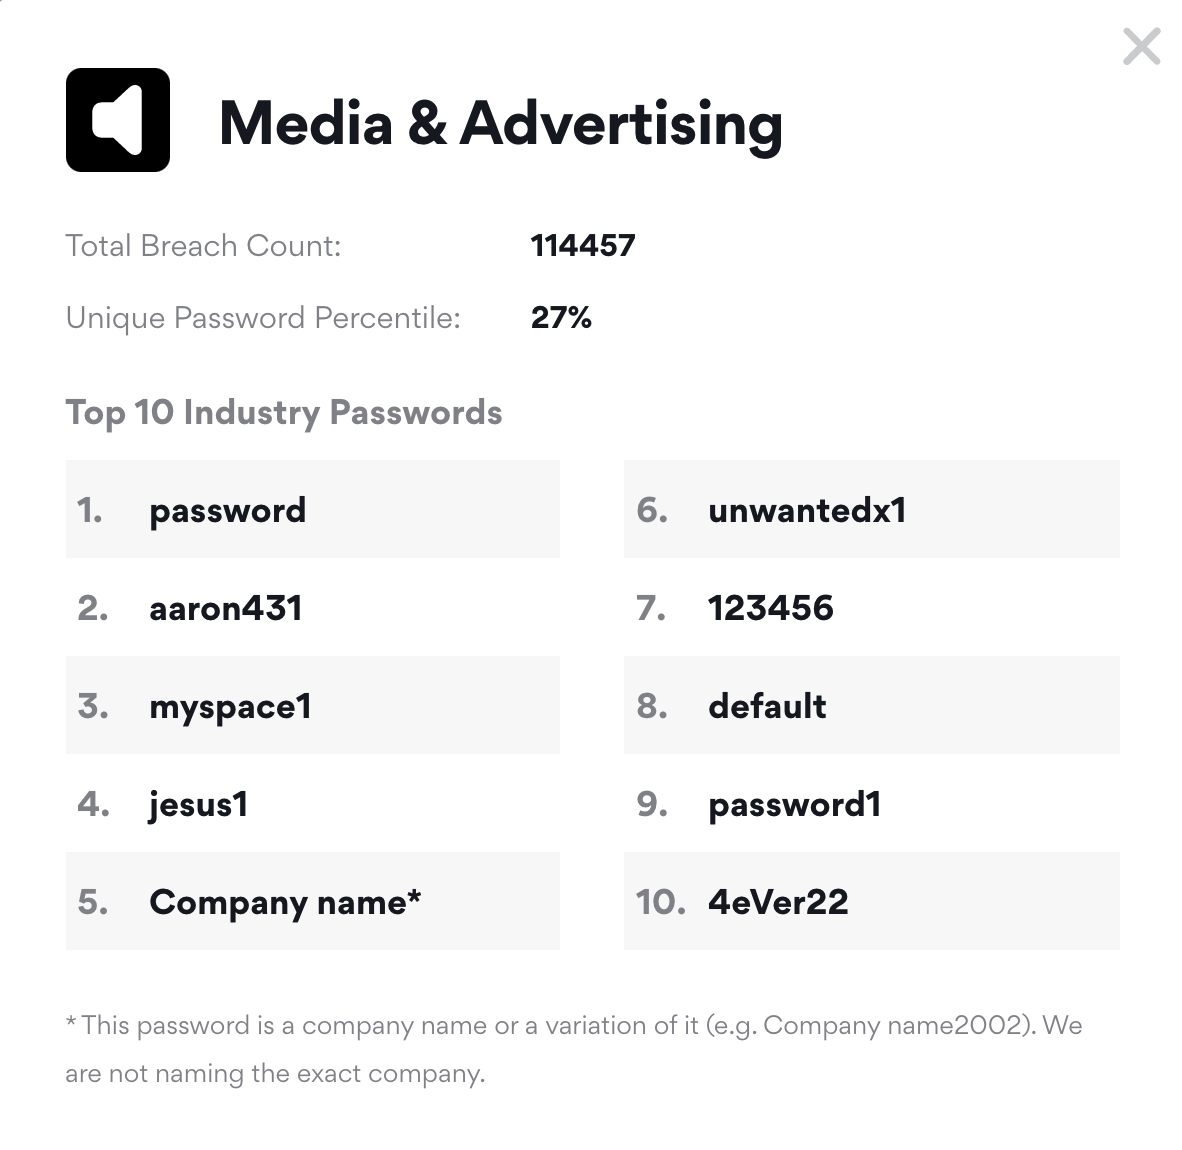
Средства массовой информации и рекламодатели:

  1. password
  2. aaron431
  3. myspace1
  4. jesus1
  5. Имя_компании
  6. unwantedx1
  7. 123456
  8. default
  9. password1
  10. 4eVer22


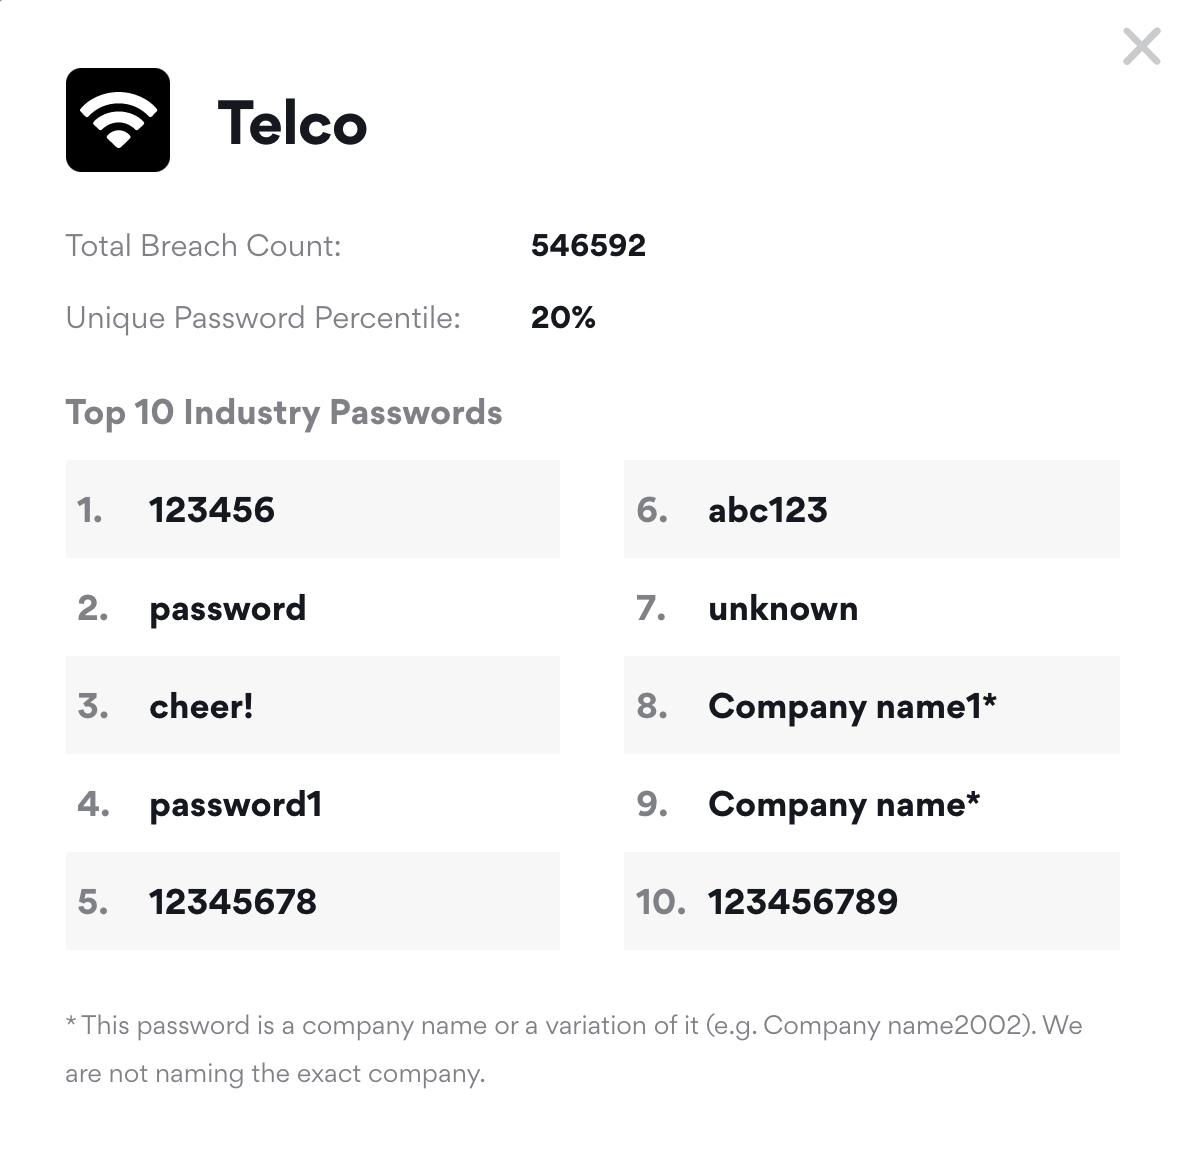
Телеком:

  • 123456
  • password
  • cheer!
  • password1
  • 12345678
  • abc123
  • unknown
  • Имя_компании
  • Имя_компании
  • 123456789


С полным списком можно ознакомиться в отчёте экспертов.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru