



NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

Популярный NPM-пакет «pac-resolver» затрагивала серьёзная уязвимость, приводящая к удалённому выполнению кода. Учитывая количество загрузок этого пакета — более трёх миллионов только за одну неделю, — масштабы бреши можно назвать огромными.

В результате проблема затрагивала приложения, использующие Node.js и полагающиеся на зависимости с открытым исходным кодом.

Согласно описанию разработчиков, pac-resolver представляет собой модуль, допускающий использование файлов конфигурации, написанных на JavaScript, и генерирующий специальную функциональность приложения. С помощью этой функции пользователь может настроить определённые домены на использование прокси.

Опасную уязвимость в пакете pac-resolver обнаружил Тим Перри, который также уточнил, что выявленный баг позволяет злоумышленнику запустить произвольный код в локальной сети (в процессе Node.js). Уязвимость получила собственный идентификатор — CVE-2021-23406.

По словам Перри, корень проблемы должен быть как-то связан с обработкой файлов формата Proxy Auto-Config (PAC). Эти файлы состоят из JavaScript-кода, с помощью которого указывается конфигурация прокси.

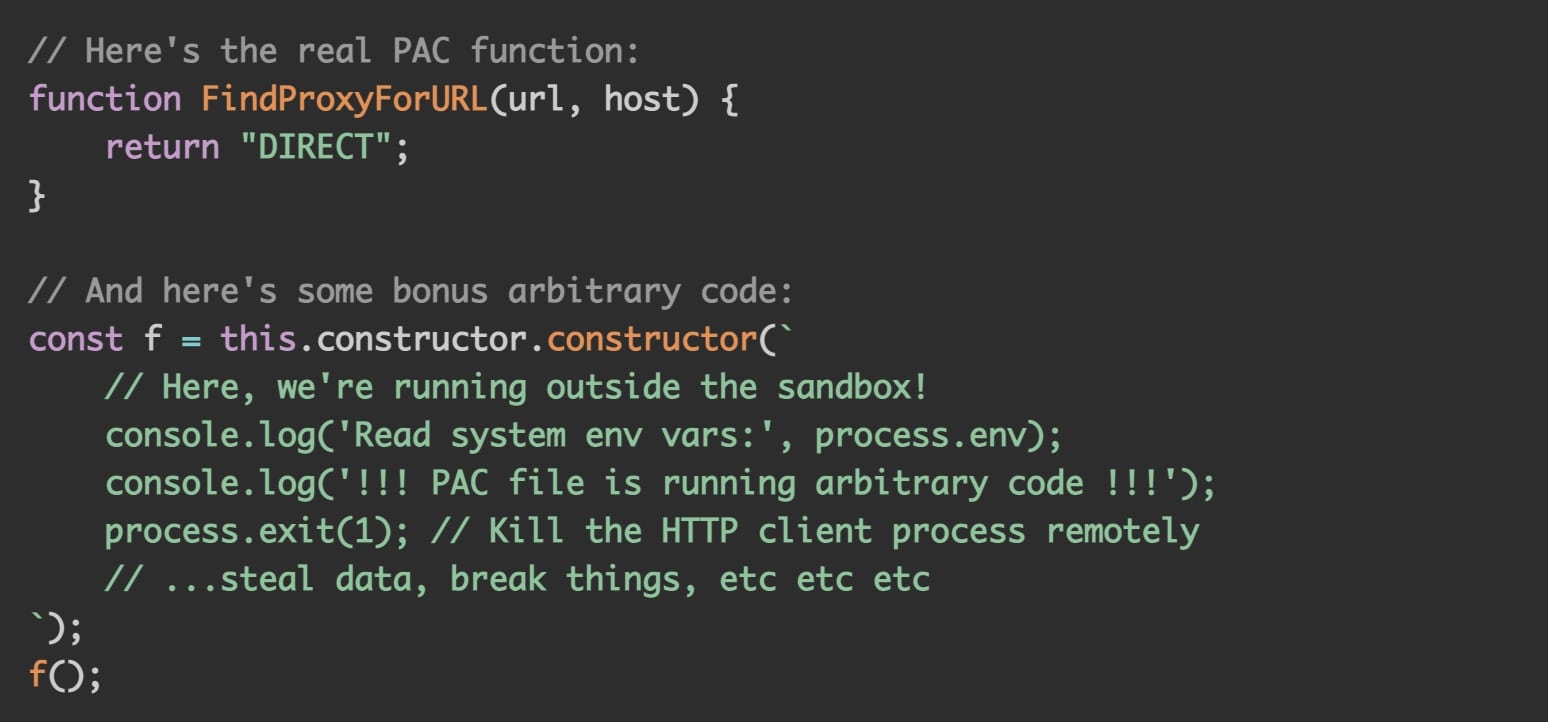
Тим Перри опубликовал PoC-код для обнаруженной уязвимости, наглядно демонстрирующий, как потенциальный атакующий может выбраться за пределы песочницы модуля. Брешь особенно актуальна для версий pac-resolver ниже 5.0.0.


К счастью разработчики уже выпустили соответствующий патч, который можно установить с версией 5.0.0. Теперь в модуле используется более надёжный механизм песочницы.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru