



На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

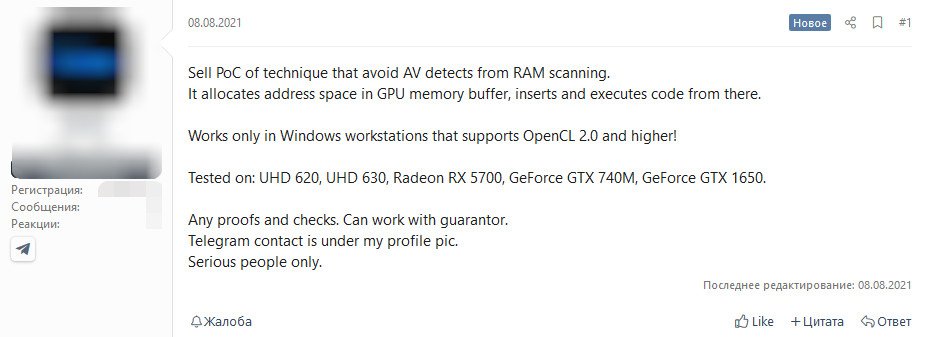
Киберпреступники стали больше интересоваться вредоносными программами, которые выполняют код из графического процессора (GPU) скомпрометированного компьютера. Более того, злоумышленники даже продают на форуме инструмент для сокрытия вредоносов в GPU от AMD и NVIDIA.

Выставленный на продажу код proof-of-concept (PoC), по мнению, экспертов, станет отправной точкой для новых сложных кибератак. С таким подходом преступники смогут обходить детектирование антивирусными продуктами, а также скрывать зловред от сканеров и даже избегать использования RAM.

Согласно описанию, которое продавец приложил к PoC, этот метод использует память GPU для хранения вредоносного кода и запуска его из этой области. Но есть и нюанс: техника работает только с системами Windows, поддерживающими OpenCL версии 2.0 или выше.

В посте киберпреступника также упоминается тестирование злонамеренного кода на видеокартах Intel (UHD 620/630), Radeon (RX 5700) и GeForce (GTX 740M(?), GTX 1650).


Судя по всему, злоумышленнику уже удалось продать PoC-код, а значит, в скором времени нас могут ждать новые атаки с использованием описанного метода.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru