



Баг Google App не давал пользователям Android звонить и принимать звонки

Баг Google App не давал пользователям Android звонить и принимать звонки

Баг Google App не давал пользователям Android звонить и принимать звонки

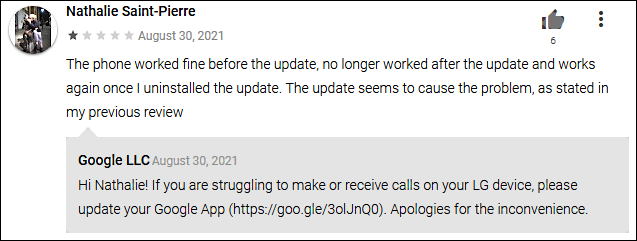
Отдельные пользователи мобильной операционной системы Android столкнулись с багом приложения Google, который не давал им принять вызов или позвонить кому-нибудь. Об ошибке конфигурации сообщили сами представители Google.

Оказалось, что во всём виновато последнее обновление соответствующего приложения для Android. Разработчики уже подготовили патч, который должен устранить описанный недочёт.

«После установки последнего обновления приложения Google Search App для Android ряд пользователей пожаловался на проблему с вызовами. В настоящее время мы пытаемся выяснить причину бага, однако устраняющее его обновление уже готово», — пишет Google.

Большинство владельцев Android-устройств должны получить патч автоматически, но есть и те, кто сознательно отключил автообновление. Для них Google рекомендует вручную зайти в Google Play Store и оттуда скачать апдейт.

Исходя из жалоб пользователей, столкнувшихся с багом приложения Google, можно сделать вывод, что среди затронутых девайсов есть смартфоны от LG. В частности, упоминаются следующие устройства: LG G7, LG G7 ThinQ, LG V40 ThinQ и LG Q70.

После разговора с техподдержкой операторов связи некоторым юзерам пришлось полностью деинсталлировать Google App.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru