



Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

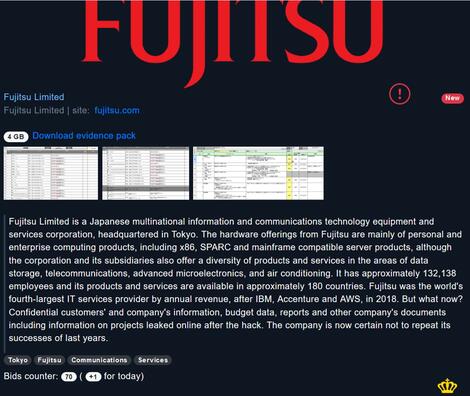
Внутренние данные японского техногиганта Fujitsu продаются в дарквебе, на онлайн-площадке Marketo. Тем не менее корпорация утверждает, что скомпрометированная информация принадлежит не ей, а клиентам.

Об утечке представители Marketo сообщили 26 августа. Тогда речь шла о 4 ГБ украденных данных, семплы которых злоумышленники опубликовали для подтверждения подлинности.

По словам самих киберпреступников, в базе содержится конфиденциальная информация о клиентах, внутренние данные самой японской компании, финансовые сведения, а также отчёты и другие документы, содержащие информацию о проектах.


Пресс-служба Fujitsu оперативно отреагировала на утечку, заявив: нет никаких оснований полагать, что этот киберинцидент как-то связан с майской историей кражи данных с помощью платформы Fujitsu ProjectWEB.

«Fujitsu в курсе, что внутренние данные появились на одной из площадок дарквеба и были выставлены на аукцион. Утверждается, что эту информацию похитили с нашего сайта, однако сам источник и затронутые системы остаются неназванными», — сообщил пресс-секретарь японской корпорации изданию ZDNet.

Отдельные специалисты подчеркнули, что Marketo можно считать весьма надёжным источником скомпрометированных данных, что подтверждается прошлыми утечками. Напомним, что на днях на этой же площадке всплыли данные компании Puma, выпускающей спортивную одежду и обувь.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru