



Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

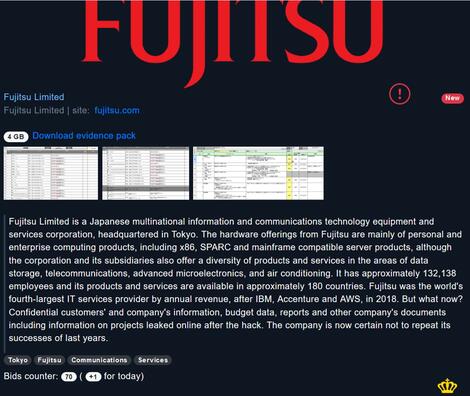
Внутренние данные японского техногиганта Fujitsu продаются в дарквебе, на онлайн-площадке Marketo. Тем не менее корпорация утверждает, что скомпрометированная информация принадлежит не ей, а клиентам.

Об утечке представители Marketo сообщили 26 августа. Тогда речь шла о 4 ГБ украденных данных, семплы которых злоумышленники опубликовали для подтверждения подлинности.

По словам самих киберпреступников, в базе содержится конфиденциальная информация о клиентах, внутренние данные самой японской компании, финансовые сведения, а также отчёты и другие документы, содержащие информацию о проектах.


Пресс-служба Fujitsu оперативно отреагировала на утечку, заявив: нет никаких оснований полагать, что этот киберинцидент как-то связан с майской историей кражи данных с помощью платформы Fujitsu ProjectWEB.

«Fujitsu в курсе, что внутренние данные появились на одной из площадок дарквеба и были выставлены на аукцион. Утверждается, что эту информацию похитили с нашего сайта, однако сам источник и затронутые системы остаются неназванными», — сообщил пресс-секретарь японской корпорации изданию ZDNet.

Отдельные специалисты подчеркнули, что Marketo можно считать весьма надёжным источником скомпрометированных данных, что подтверждается прошлыми утечками. Напомним, что на днях на этой же площадке всплыли данные компании Puma, выпускающей спортивную одежду и обувь.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru