



Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайская компания EskyFun, разрабатывающая популярные игры для Android, оставила открытой в Сети данные пользователей. Как это часто бывает, виной всему стал недостаточно защищённый сервер.

О раскрытии данных рассказали исследователи из vpnMentor. Как отметила команда ИБ-специалистов, в Сети стоял незащищённый сервер, хранящий данные общим объёмом 134 ГБ.

EskyFun стоит за созданием таких Android-игр, как Rainbow Story: Fantasy MMORPG, Adventure Story, The Legend of the Three Kingdoms и Metamorph M. Количество скачиваний этих проектов переваливает за 1,6 млн.

Эксперты vpnMentor заявили, что неправильно настроенный сервер раскрывал в общей сложности 365 630 387 записей. Скомпрометированные пользовательские данные собирались с июня 2021 года по настоящее время.

Более того, оказалось, что разработчики игр применяли довольно агрессивную политику отслеживания действий геймеров, а также требовали в операционной системе определённые разрешения, нетипичные для подобного софта.

В результате пользователь мог даже не подозревать, что EskyFun собирает большое количество его данных. Среди такой информации, например, был IP-адрес и IMEI, а также идентификатор смартфона, используемая ОС, логи, сведения о рутинге, адрес электронной почты и т. п.

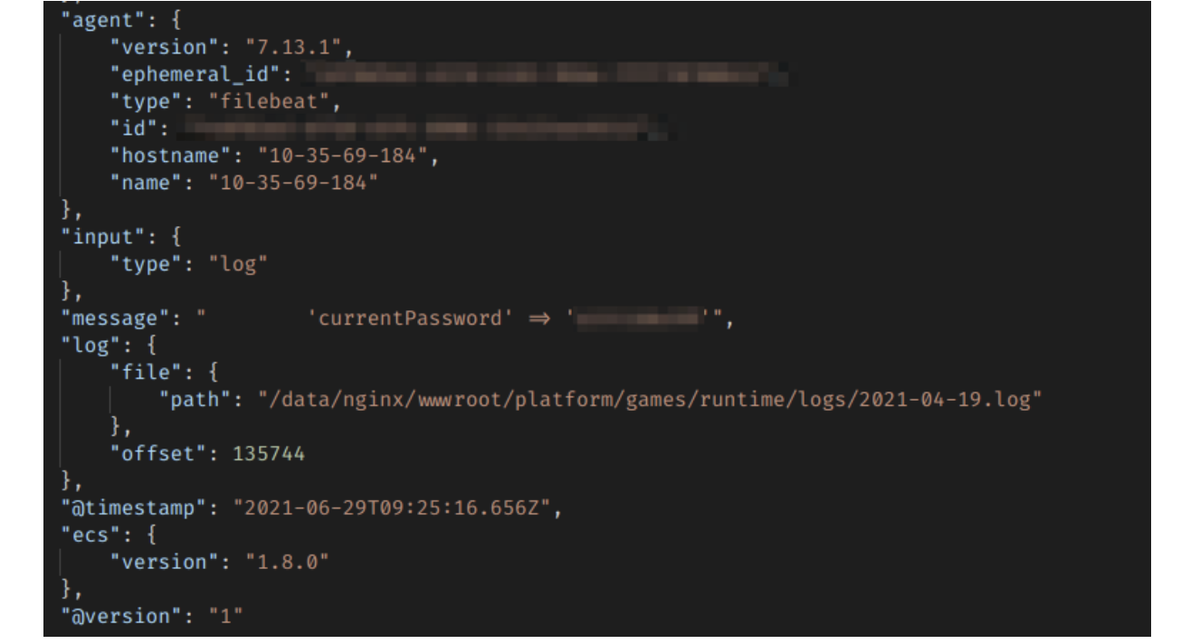
Самое плохое — пароли аккаунтов EskyFun хранились в виде простого текста. В vpnMentor заявили, что жертвами утечки могли стать около миллиона пользователей.


Что ещё хуже, специалистам vpnMentor пришлось несколько раз напоминать EskyFun о незащищённом сервере. Лишь с третьего раза разработчики приняли меры.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru