



MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

Positive Technologies выпустила новую версию системы выявления инцидентов MaxPatrol SIEM — 6.2. Она позволит увеличить скорость обработки данных до 60 000 EPS, оперативнее проводить расследования по всем инсталляциям и распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM.

По данным IDC, более половины пользователей SIEM-систем — крупные компании от 1000 до 10 000 сотрудников и более. Возможности новой версии MaxPatrol SIEM особенно актуальны для организаций с крупной территориально распределенной инфраструктурой.

MaxPatrol SIEM выявляет инциденты в крупнейших российских компаниях. Таким организациям необходимо обеспечивать безопасность не только в головном офисе, но и в филиалах, — комментирует управляющий директор Positive Technologies Алексей Андреев. — Чтобы компании могли максимально охватывать всю иерархическую инфраструктуру, мы планомерно увеличиваем производительность MaxPatrol SIEM. За год скорость обработки выросла в 1,5 раза».

Чтобы увеличить производительность хранилища событий и сократить расходы на аппаратное обеспечение, пользователи MaxPatrol SIEM 6.2 могут перейти на гибридную схему хранения данных. В этом случае последние суточные индексы будут записываться на высокоскоростные твердотельные накопители (SSD) и со временем будут постепенно перезаписываться на более доступные накопители на жестких магнитных дисках. Это позволяет увеличить скорость обработки событий при одновременном выполнении поисковых запросов.

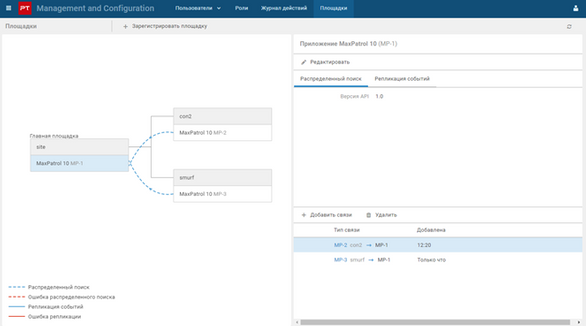
Среди наиболее трудоемких задач при работе с SIEM-системами 15% специалистов по ИБ отмечают мониторинг ситуации ИБ в подчиненных подразделениях. В версии 6.2 пользователи MaxPatrol SIEM могут быстрее выявлять признаки атак на инфраструктуру всего предприятия в целом. Для этого оператору головной площадки доступен распределенный поиск событий, который позволяет фильтровать события сразу всех подчиненных площадок и видеть общую картину ИБ. Ранее пользователь мог искать события только в рамках отдельных инсталляций. Теперь события сразу со всех площадок доступны для группировки, агрегации, отображения на виджетах и выпуска отчетов по ним.


В организациях, имеющих сложную разветвленную структуру, может потребоваться распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM. Например, для обработки событий разными наборами правил нормализации или для оптимального распределения нагрузки между серверами. Начиная с версии 6.2 пользователи могут использовать несколько систем MaxPatrol SIEM для обработки одного и того же потока событий: в одной системе будет выполняться централизованный сбор событий, в других— их последующая обработка.

С предыдущей версии MaxPatrol SIEM поддерживает установку на Debian 10, с релиза 6.2 (24.1) прекращена поддержка Debian 9.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru