



MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

Positive Technologies выпустила новую версию системы выявления инцидентов MaxPatrol SIEM — 6.2. Она позволит увеличить скорость обработки данных до 60 000 EPS, оперативнее проводить расследования по всем инсталляциям и распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM.

По данным IDC, более половины пользователей SIEM-систем — крупные компании от 1000 до 10 000 сотрудников и более. Возможности новой версии MaxPatrol SIEM особенно актуальны для организаций с крупной территориально распределенной инфраструктурой.

MaxPatrol SIEM выявляет инциденты в крупнейших российских компаниях. Таким организациям необходимо обеспечивать безопасность не только в головном офисе, но и в филиалах, — комментирует управляющий директор Positive Technologies Алексей Андреев. — Чтобы компании могли максимально охватывать всю иерархическую инфраструктуру, мы планомерно увеличиваем производительность MaxPatrol SIEM. За год скорость обработки выросла в 1,5 раза».

Чтобы увеличить производительность хранилища событий и сократить расходы на аппаратное обеспечение, пользователи MaxPatrol SIEM 6.2 могут перейти на гибридную схему хранения данных. В этом случае последние суточные индексы будут записываться на высокоскоростные твердотельные накопители (SSD) и со временем будут постепенно перезаписываться на более доступные накопители на жестких магнитных дисках. Это позволяет увеличить скорость обработки событий при одновременном выполнении поисковых запросов.

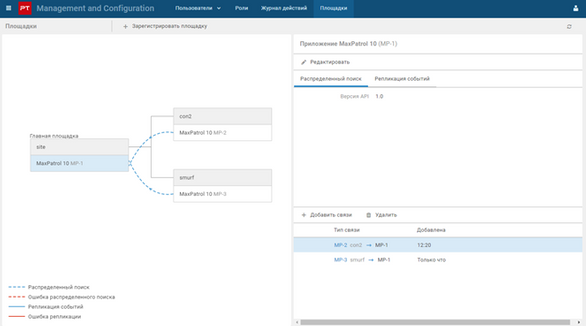
Среди наиболее трудоемких задач при работе с SIEM-системами 15% специалистов по ИБ отмечают мониторинг ситуации ИБ в подчиненных подразделениях. В версии 6.2 пользователи MaxPatrol SIEM могут быстрее выявлять признаки атак на инфраструктуру всего предприятия в целом. Для этого оператору головной площадки доступен распределенный поиск событий, который позволяет фильтровать события сразу всех подчиненных площадок и видеть общую картину ИБ. Ранее пользователь мог искать события только в рамках отдельных инсталляций. Теперь события сразу со всех площадок доступны для группировки, агрегации, отображения на виджетах и выпуска отчетов по ним.


В организациях, имеющих сложную разветвленную структуру, может потребоваться распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM. Например, для обработки событий разными наборами правил нормализации или для оптимального распределения нагрузки между серверами. Начиная с версии 6.2 пользователи могут использовать несколько систем MaxPatrol SIEM для обработки одного и того же потока событий: в одной системе будет выполняться централизованный сбор событий, в других— их последующая обработка.

С предыдущей версии MaxPatrol SIEM поддерживает установку на Debian 10, с релиза 6.2 (24.1) прекращена поддержка Debian 9.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru