



Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Киберпреступная группировка LockFile, управляющая одноимённой программой-вымогателем, шифрует домены Windows после взлома серверов Microsoft Exchange. Атаки злоумышленников рассчитаны на уязвимости ProxyShell, которые эксперты рекомендуют пропатчить как можно скорее.

Вектор атаки ProxyShell основывается на трёх багах в Microsoft Exchange, которые в связке могут привести к удалённому выполнению кода. После конференции Black Hat киберпреступники начали активно сканировать серверы Microsoft Exchange на наличие этих дыр.

Microsoft пропатчила две бреши из связки в апреле 2021 года, ещё одну — в мае:

  • CVE-2021-34473 — обход ACL (исправлено в апреле с выходом KB5001779);
  • CVE-2021-34523 — повышение привилегий в бэкенде Exchange PowerShell (исправлено в апреле с выходом KB5001779);
  • CVE-2021-31207 — удалённое выполнение кода (исправлено в мае с выходом KB5003435).

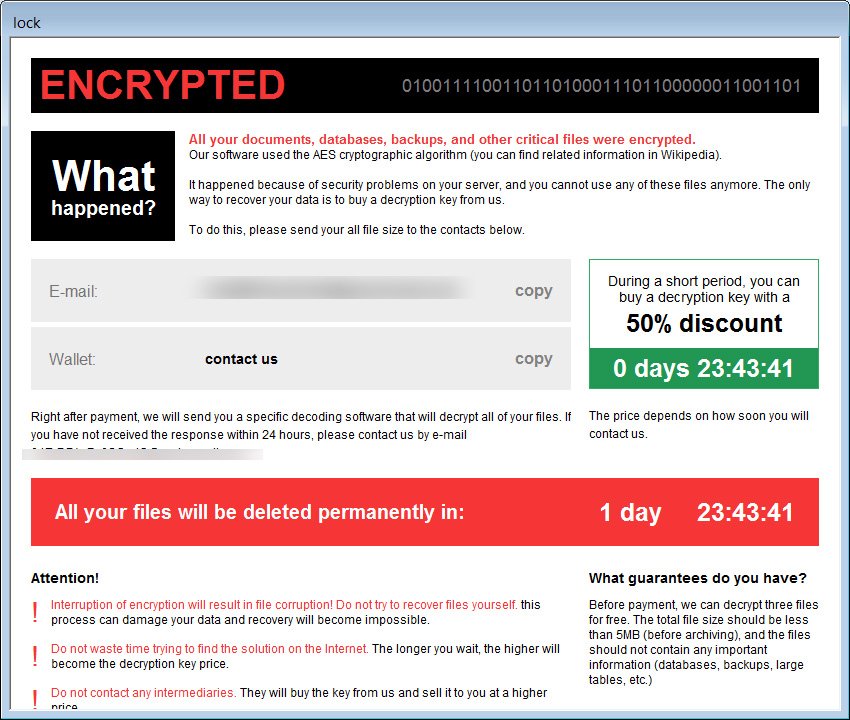
О новых кибератаках группировки LockFile известно не так много подробностей, впервые их зафиксировали в июле 2021 года. Записка с требованием выкупа имеет имя «LOCKFILE-README.hta», однако она никак не выдаёт конкретную группировку:


После взлома злоумышленники предлагают жертве связаться с ними через Tox или электронную почту для обсуждения выкупа. В настоящее время преступники используют имейл contact@contipauper.com.

К зашифрованным файлам вредонос добавляет расширение .lockfile, но у вымогателя есть ещё одна неприятная особенность. Как выяснил Майкл Гиллеспи, этот шифровальщик задействует слишком много системных ресурсов, что приводит к подтормаживанию заражённого компьютера.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru