



Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Киберпреступная группировка LockFile, управляющая одноимённой программой-вымогателем, шифрует домены Windows после взлома серверов Microsoft Exchange. Атаки злоумышленников рассчитаны на уязвимости ProxyShell, которые эксперты рекомендуют пропатчить как можно скорее.

Вектор атаки ProxyShell основывается на трёх багах в Microsoft Exchange, которые в связке могут привести к удалённому выполнению кода. После конференции Black Hat киберпреступники начали активно сканировать серверы Microsoft Exchange на наличие этих дыр.

Microsoft пропатчила две бреши из связки в апреле 2021 года, ещё одну — в мае:

  • CVE-2021-34473 — обход ACL (исправлено в апреле с выходом KB5001779);
  • CVE-2021-34523 — повышение привилегий в бэкенде Exchange PowerShell (исправлено в апреле с выходом KB5001779);
  • CVE-2021-31207 — удалённое выполнение кода (исправлено в мае с выходом KB5003435).

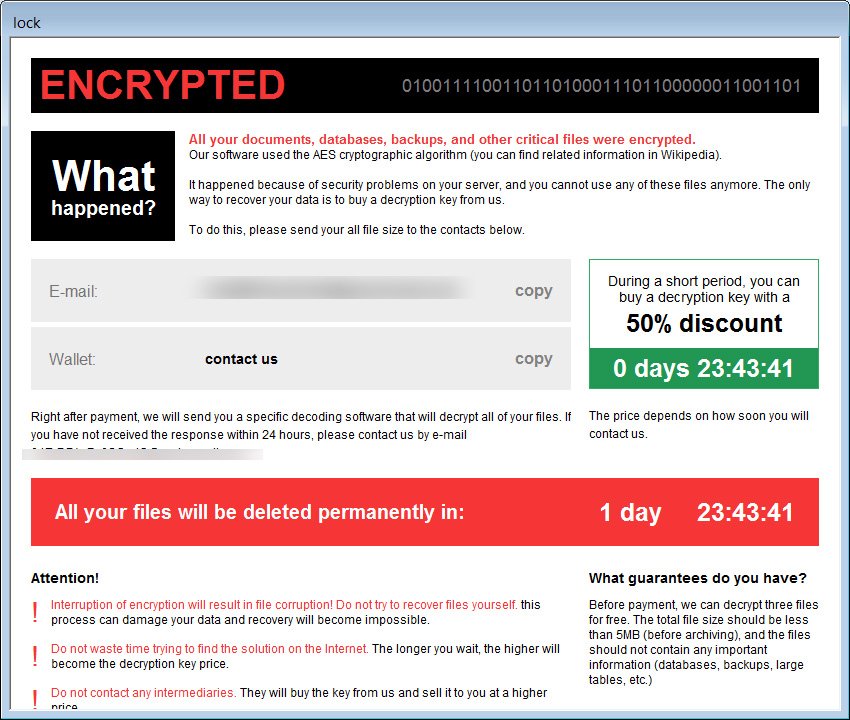
О новых кибератаках группировки LockFile известно не так много подробностей, впервые их зафиксировали в июле 2021 года. Записка с требованием выкупа имеет имя «LOCKFILE-README.hta», однако она никак не выдаёт конкретную группировку:


После взлома злоумышленники предлагают жертве связаться с ними через Tox или электронную почту для обсуждения выкупа. В настоящее время преступники используют имейл contact@contipauper.com.

К зашифрованным файлам вредонос добавляет расширение .lockfile, но у вымогателя есть ещё одна неприятная особенность. Как выяснил Майкл Гиллеспи, этот шифровальщик задействует слишком много системных ресурсов, что приводит к подтормаживанию заражённого компьютера.

Подпишитесь на новости

Работа в ИТ стала красным флагом для некоторых женщин

Хорошая зарплата, востребованная профессия, работа в известной компании — казалось бы, отличный набор для знакомства. Но у некоторых американских айтишников название работодателя превращает флирт в разговор об этике и политике. Вместо обсуждения следующего свидания приходится объяснять карьерный выбор.

Как пишет Wired, сотрудник Palantir Гэри столкнулся с настолько резкими реакциями женщин, что теперь предпочитает скрывать место работы.

Даже друзья попросили его не упоминать компанию на вечеринках, чтобы не портить шансы всей группы познакомиться.

У сотрудника Tesla Джеймса другая проблема: собеседницы задают вопросы о его политических взглядах. Работа в компании Илона Маска становится поводом подозревать симпатии к её руководителю.

Специалист по знакомствам Эми Лоран связывает это с претензиями к технологическим гигантам из-за слежки, неравенства и вытеснения работников искусственным интеллектом. По её наблюдениям, профессию клиента теперь порой приходится подавать с оговоркой.

Получается, что человек приходит знакомиться, а вместе с ним на свидании незримо присутствует репутация работодателя. Должность становится коротким ответом на гораздо более сложный вопрос — какие у человека ценности. Хотя сама по себе запись в резюме этого не объясняет.

Тем не менее объявлять айтишников нежелательными партнёрами рано. Но рассчитывать, что известный технологический бренд автоматически добавит привлекательности, героям публикации уже не приходится.

RSS: Новости на портале Anti-Malware.ru