



Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Авторы вредоносной программы Raccoon, предназначенной для кражи данных, решили попробовать новые функции своего детища. Не рассчитав свои силы, злоумышленники заразили собственные компьютеры и слили внутреннюю информацию.

Как известно, Raccoon способен собирать сведения из целого ряда приложений. За последние два года популярность этого вредоноса существенно выросла.

Тестируя новый вариант зловреда, киберпреступники допустили заражение собственных систем. Неосторожный эксперимент привёл к утечке данных на командный сервер (C2), а оттуда — на форум хакерской тематики.

Интересную утечку помогла обнаружить платформа Hudson Rock Cavalier, которая мониторила взломанные компьютеры. По словам сооснователя Hudson Rock, на счету Raccoon более миллиона скомпрометированных систем, за которыми пристально наблюдает Cavalier.

Инцидент с заражением компьютеров авторов вредоносной программы произошёл в феврале 2021 года, однако на него не сразу обратили внимание, поскольку эти устройства не значились в списках клиентов Hudson Rock.

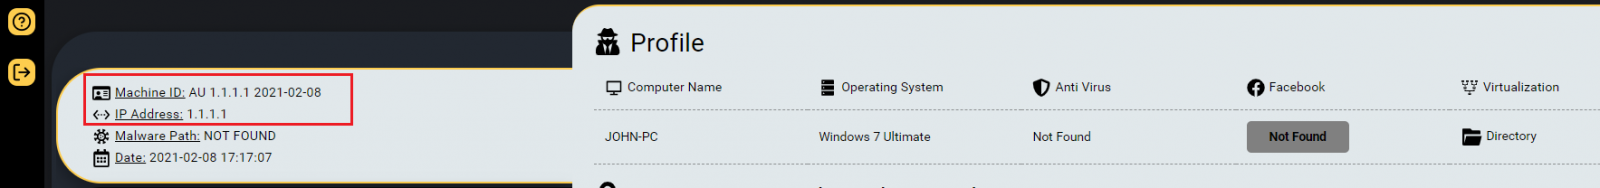
Позже исследователи отметили IP-адрес — 1.1.1.1, — специально модифицированный, чтобы его не могли отследить.


Собранные специалистами данные показали, что авторы Raccoon тестировали возможности извлечения паролей из браузера Google Chrome. Именно в ходе этих тестов невнимательные злоумышленники допустили заражение собственных систем.

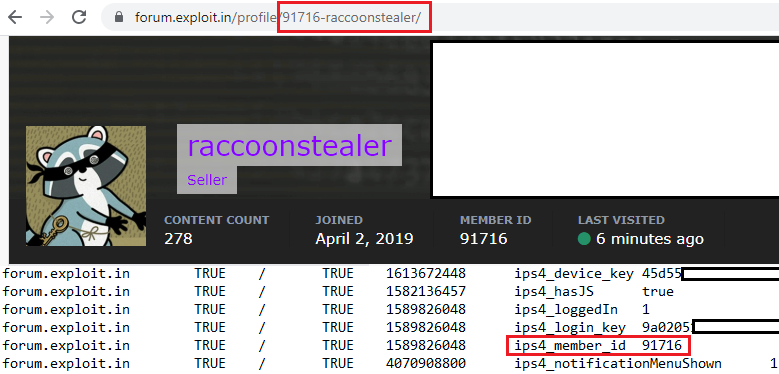
Также исследователи выяснили, что на компьютерах разработчиков зловреда присутствовали cookies популярного русскоязычного киберпреступного форума Exploit. Более того, специалистам даже удалось использовать эти cookies для входа на форум с идентификатором аккаунта Raccoon.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru