



Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft рассказала о кампании киберпреступников, за которой эксперты наблюдали год. Фишеры использовали социальную инженерию и постоянно меняли способ обфускации. Самое интересное, что атакующие задействовали азбуку Морзе для сокрытия следов.

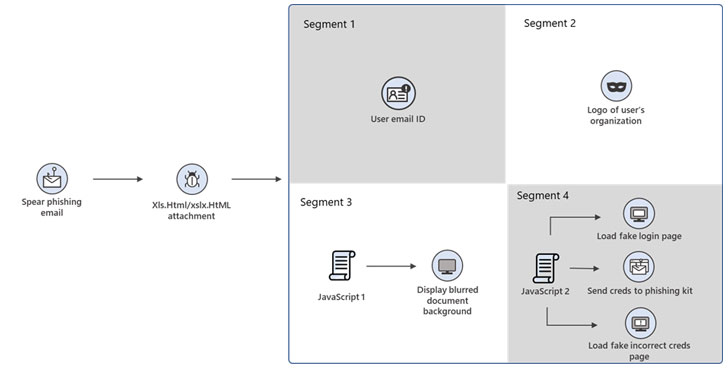
Фишинговые письма, используемые в этих атаках, замаскированы под счета или уведомления о транзакциях. К ним прикреплён HTML-файл «XLS.HTML». В этом случае задача злоумышленников — собрать учётные данные жертв, которые выступают в качестве точки вхождения.

Специалисты Microsoft отметили, что HTML-вложение поделено на несколько сегментов, среди которых присутствуют и JavaScript-файлы, используемые для кражи паролей. Причём злоумышленники отошли от простого HTML-кода и теперь прибегают к многочисленным техникам кодирования.

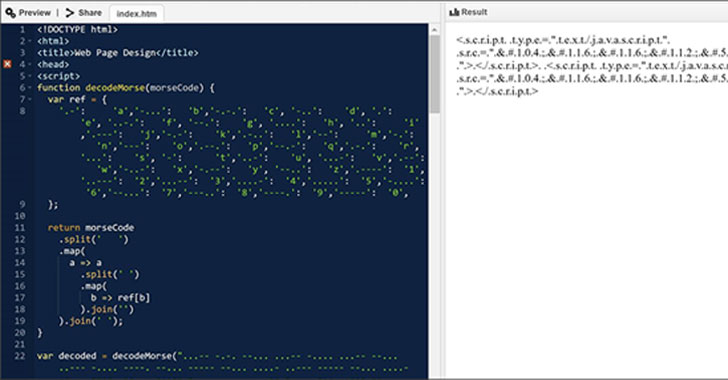
Именно здесь им пригождается азбука Морзе в качестве нетипичного метода шифрования. С её помощью атакующие прячут отдельные сегменты своих атак.


При открытии вложения запускается окно браузера, отображающие фейковую форму для ввода учётных данных Microsoft Office 365, наложенную поверх документа Excel. Диалоговое окно призывает получателя пройти аутентификацию, чтобы получить доступ к документу.

После ввода логина и пароля система выдаёт предупреждение о неудачной попытке — якобы пароль неверный. Параллельно с этим данные отправляются злоумышленникам.

Исследователи вышли на эту кампанию в июле 2020 года, с тех пор киберпреступники неоднократно варьировали методы маскировки вредоносного вложения. Азбука Морзе появилась в феврале и мае 2021 года.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru