



Операторы SynAck выложили ключи для расшифровки файлов своих жертв

Операторы SynAck выложили ключи для расшифровки файлов своих жертв

Операторы SynAck выложили ключи для расшифровки файлов своих жертв

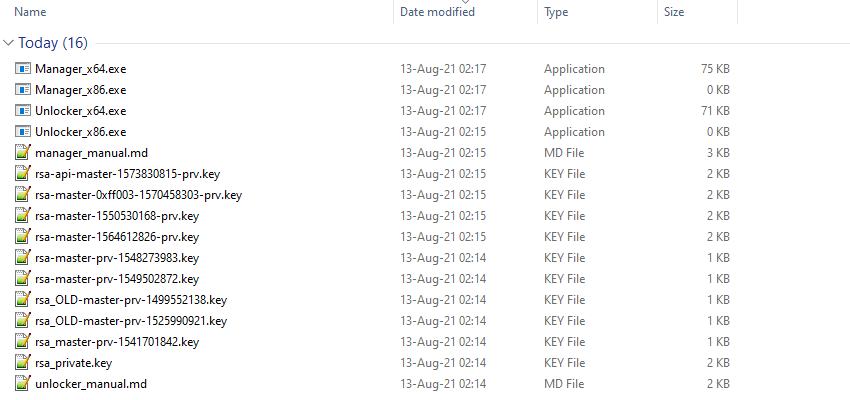
Киберпреступная группировка El_Cometa, ранее известная как SynAck опубликовала мастер-ключ, подходящий для расшифровки файлов жертв, системы которых были атакованы в период между июлем 2017 года и началом 2021-го.

О ключах сообщило неизвестное лицо, представившееся одним из участников группы SynAck. Напомним, что эта группа стояла за распространением одноимённой программы-вымогателя.

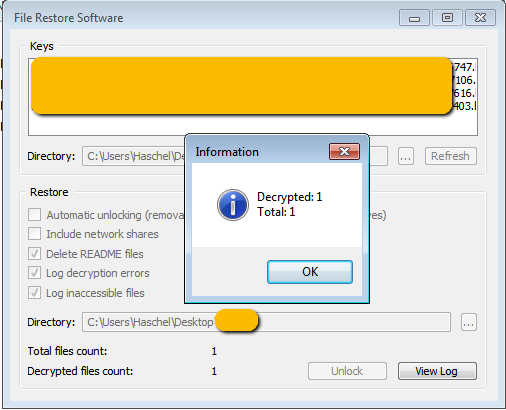
Исследователь вредоносных программ Майкл Гиллеспи, работающий в компании Emsisoft, подтвердил подлинность слитых ключей дешифровки. Гиллеспи рассказал изданию The Record, что ему удалось использовать эти ключи для возврата файлов в прежнее состояние.


Тем не менее ключи не рекомендуют использовать обычным пользователям, поскольку для расшифровки старых файлов нужна техническая подготовка. В любом другом случае есть риск повредить данные.

Как отметил Гиллеспи, Emsisoft планирует выпустить собственный инструмент для дешифровки, который смогут использовать пользователи с любой подготовкой. Ожидается, что дешифратор появится в ближайшие дни.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru