



Операторы SynAck выложили ключи для расшифровки файлов своих жертв

Операторы SynAck выложили ключи для расшифровки файлов своих жертв

Операторы SynAck выложили ключи для расшифровки файлов своих жертв

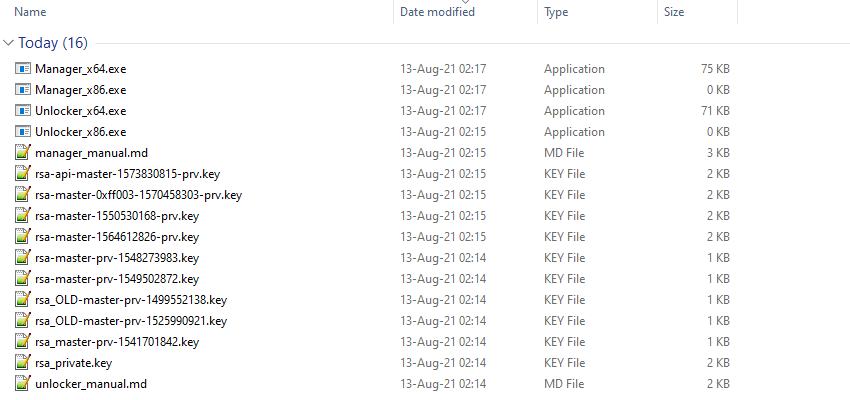
Киберпреступная группировка El_Cometa, ранее известная как SynAck опубликовала мастер-ключ, подходящий для расшифровки файлов жертв, системы которых были атакованы в период между июлем 2017 года и началом 2021-го.

О ключах сообщило неизвестное лицо, представившееся одним из участников группы SynAck. Напомним, что эта группа стояла за распространением одноимённой программы-вымогателя.

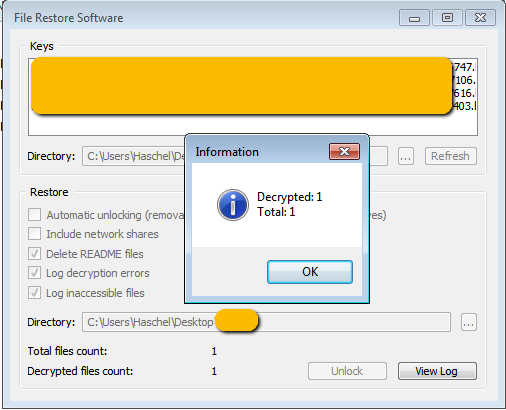
Исследователь вредоносных программ Майкл Гиллеспи, работающий в компании Emsisoft, подтвердил подлинность слитых ключей дешифровки. Гиллеспи рассказал изданию The Record, что ему удалось использовать эти ключи для возврата файлов в прежнее состояние.


Тем не менее ключи не рекомендуют использовать обычным пользователям, поскольку для расшифровки старых файлов нужна техническая подготовка. В любом другом случае есть риск повредить данные.

Как отметил Гиллеспи, Emsisoft планирует выпустить собственный инструмент для дешифровки, который смогут использовать пользователи с любой подготовкой. Ожидается, что дешифратор появится в ближайшие дни.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru