



Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Исследователи из антивирусной компании ESET рассказали о набирающем обороты виде онлайн-мошенничества с сим-картами. С помощью новой схемы злоумышленники могут получить доступ к телефонному номеру жертвы и перевести его деньги из банковских приложений.

«Фишка» нового подхода в комбинации уже известных ранее мошеннических уловок, и, как предупредили в ESET, такой обман на практике очень сложно доказать. Всё начинается с создания поддельного аккаунта, который можно приобрести, например, на чёрном онлайн-рынке.

Невооруженный глаз не сможет отличить такие учётные записи от настоящих. Во-первых, они созданы несколько лет назад, во-вторых — содержат фотографии, которых нет в поиске Google и Яндекс.

Злоумышленники также обновляют контент таких учёток (пусть не так часто), чтобы поддерживать иллюзию активности живого пользователя. Жертву мошенники ищут в Facebook и Instagram, специально рассчитывая потенциальный успех социальной инженерии. Главный интерес представляют владельцы бизнеса, предприниматели.

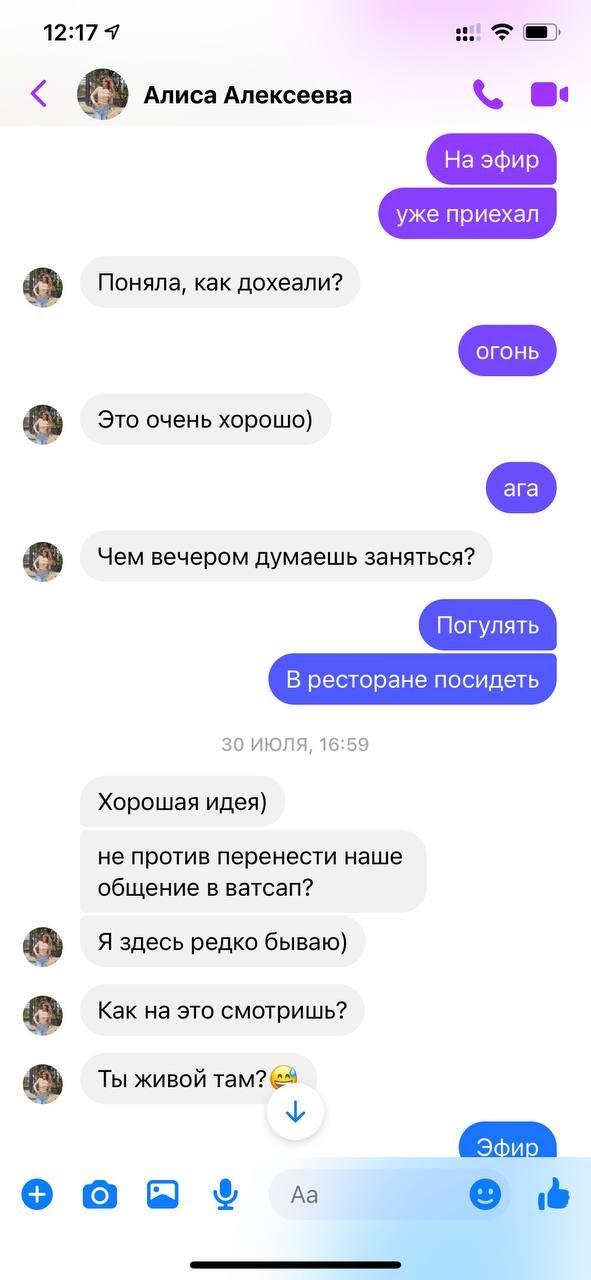
Выбрав объект, преступники пытаются выяснить номер его телефона, для чего привлекается вымышленная красивая девушка. Чтобы привлечь внимание, фейковая дама создаёт видимость общих интересов (например, отмечаются одни и те же хобби с жертвой или общий ВУЗ).

Именно этот персонаж пытается выудить у объекта телефонный номер. Для этого предлагается перенести общение в WhatsApp. Забегая вперёд, можно отметить, что номер телефона необходим для изготовления дубликата сим-карты.


Узнав заветные цифры и подготовив поддельную доверенность, злоумышленники идут в небольшой филиал оператора, обслуживающего жертву. Причём всё готовится таким образом, чтобы этот филиал был в другом часовом поясе с объектом.

После получения сим-карты мошенникам остаётся лишь обратиться в банк по поводу восстановления пароля от банковского приложения (телефонный номер выступает в качестве дополнительного фактора аутентификации). А дальше — дело техники: все средства предпринимателя переводятся в карман преступников.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru